令和3年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問題 問1 ECサイトの不正アクセス対応とインシデント対応体制の構築
学習ガイド
海外ブランドを展開するドラッグストアのECサイトと開発環境で発生した不正アクセス事案を題材にした問題です。インシデント発生時の初動対応の遅れから体制を見直し、新たなインシデント対応ポリシを策定するプロセスを確認します。後半のインシデントでは、ファイアウォールの通信ログから攻撃者の行動を分析し、発見された脆弱性への対応と被害を防ぐためのネットワーク制御の考え方を、図表と時系列の変化から順を追って読み解きます。
この記事で押さえる論点
- パスワードリスト攻撃の仕組みと、異なるパスワードの設定やログイン環境の違いから不正アクセスを検知する手法を説明できる
- ISO/IEC 27001などの基準を用いて自社の情報セキュリティ対策を評価し、不備に対する改善策を述べられる
- FWの通信ログから不審な接続元IPアドレスを特定し、攻撃者が行った設定変更やスキャンの範囲を説明できる
- 残存する脆弱性が悪用される条件と影響範囲を評価し、適切なアクセス制御によってシステムを保護する措置を述べられる
出題情報
- 出題
- 2021(R3)春 情報処理安全確保支援士 午後II 問1
- 配点
- 100点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
昨今,サイバー攻撃が高度化してきており,その中で様々な情報セキュリティインシデントを防ぎ,かつ,迅速に処理するためにも,情報セキュリティについてより一層広範な知識と技術,運用の知見が求められるようになってきている。
本問では,インシデント対応体制の整備を題材に,インシデント対応のための仕組みの設計及び運用に関する能力,並びにアクセス制御,脆弱性管理などインシデントを防ぐための知識及び技術力を問う。
問1では,インシデント対応体制の整備を題材に,情報セキュリティを構築し維持するための技術について出題した。全体として正答率は平均的であった。
問題本文
問1 インシデント対応体制の整備に関する次の記述を読んで,設問1〜5に答えよ。
N社は,従業員800名のドラッグストアチェーンである。グローバルに事業を展開する海外の企業B社のブランドライセンスを取得し,同ブランドの下,国内80店舗の展開,及びN社Webサイト(以下,通販サイトという)での通信販売を行っている。N社は,消費者向けの会員制度を設けており,会員は商品購入時に特典を受けられる。N社の組織図を図1に示す。
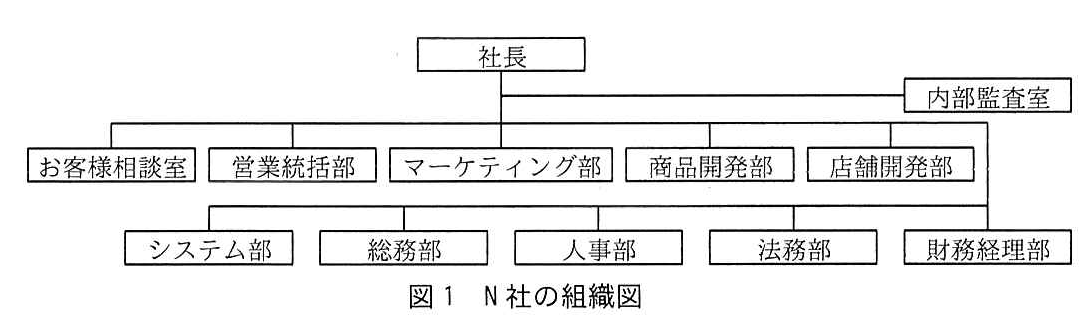
図の説明テキスト
N社の組織図を示す階層図。
一番上に「社長」のノードがある。
社長から下に向かう線があり、途中で右に分岐して「内部監査室」に繋がっている。
その後、線は水平に広がり、下に向かって2段の階層に分かれて複数の部署に繋がっている。
上段には左から「お客様相談室」「営業統括部」「マーケティング部」「商品開発部」「店舗開発部」が配置されている。
下段には左から「システム部」「総務部」「人事部」「法務部」「財務経理部」が配置されている。
N社は,情報セキュリティ委員会を設置している。同委員会は,経営陣が委員となり,情報セキュリティについての基本方針(以下,基本方針という)及び重要な課題を取り扱う。セキュリティ対策は主にシステム部が担っており,セキュリティインシデント(以下,インシデントという)が発生した場合は,対応チームを立ち上げて対応する。基本方針では,消費者に影響を与えるインシデントの場合,社外に向けて速やかに情報開示することを挙げている。
B社は,同社がブランドライセンスを提供する店舗運営会社を対象にしたインシデント対応ポリシ(以下,B社インシデント対応ポリシという)を定めている。B社インシデント対応ポリシは,インシデントによるB社ブランドの毀損を最小限にすることを目的として策定された。
N社は,B社インシデント対応ポリシを順守する契約をB社と締結しており,N社でインシデントが発生した場合は,B社のセキュリティ担当部署(以下,B社セキュリティ部という)に報告し,指示に基づき対応する。分析対象となるログは,N社のシステム部が取得し,インシデント発生時にはB社セキュリティ部に送信する。
通販サイトは,Z社が提供するクラウドサービス(以下,Zサービスという)上に構築し,設計,開発及び運用をV社に委託している。Zサービス上には開発用システムも構築している。また,各店舗の情報を一元管理し,運営を支援するためのシステム(以下,店舗管理システムという)をN社に設置しており,設計,開発及び運用の一部を外部に委託している。N社が利用するシステム及びネットワークの概要を図2に,開発用システムの概要を図3に,N社の脆弱性管理プロセスを図4に示す。
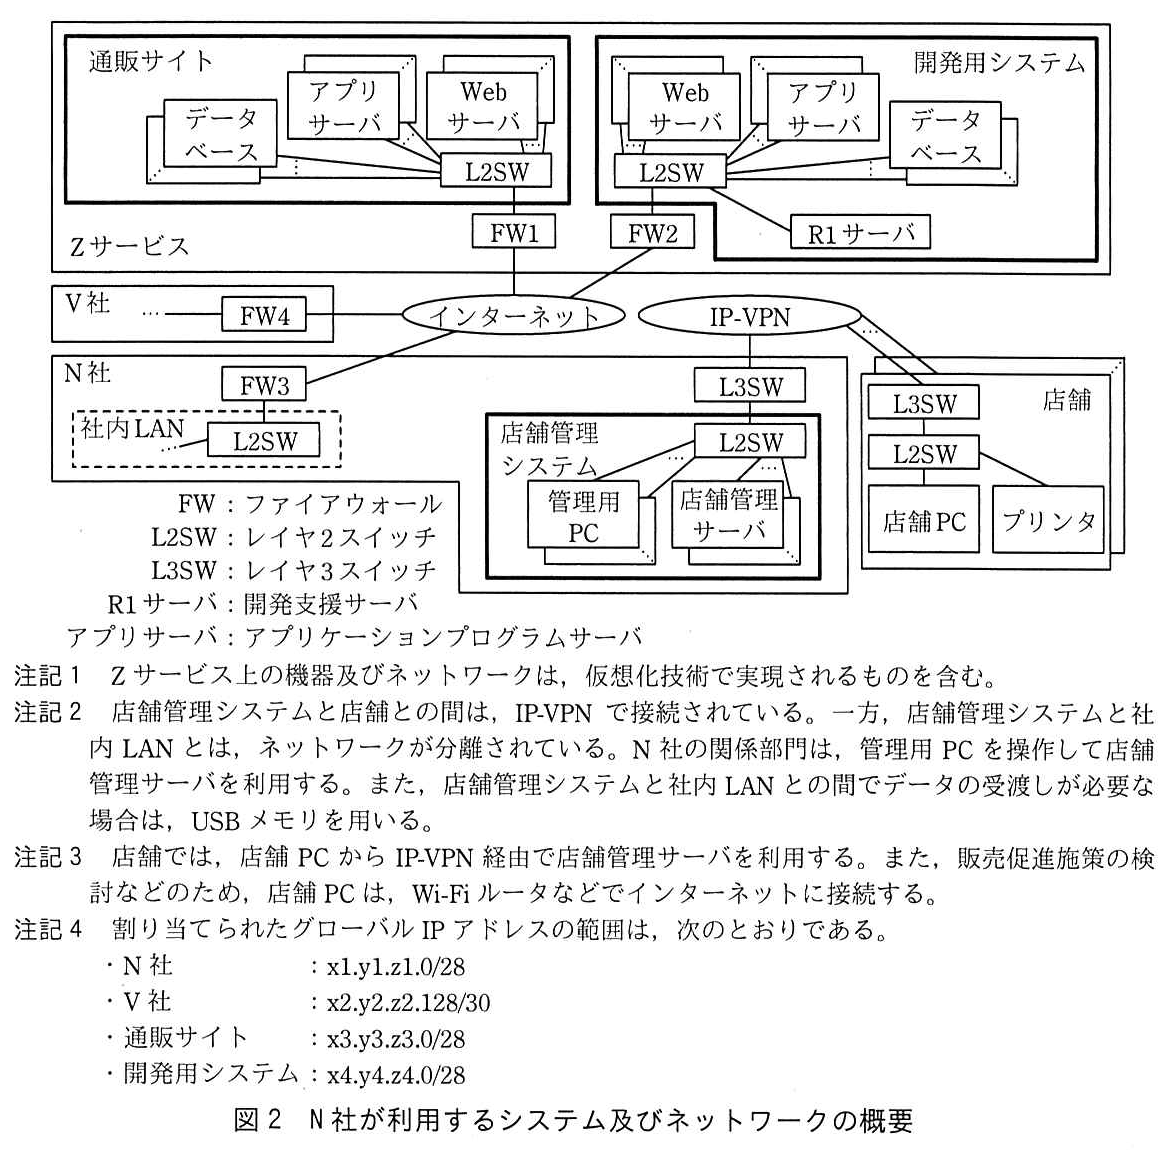
図の説明テキスト
システム構成を示すネットワーク構成図。
- Zサービス: インターネットに接続。内部に「通販サイト」と「開発用システム」を持つ。
- 通販サイト: FW1を経由してインターネットに接続。内部でL2SWにWebサーバ、アプリサーバ、データベースが接続されている。
- 開発用システム: FW2を経由してインターネットに接続。内部でWebサーバ、アプリサーバ、データベース、R1サーバがL2SWに接続されている(R1サーバは開発用システムの枠内)。
- V社: FW4を経由してインターネットに接続。
- インターネット: ZサービスのFW1, FW2、V社のFW4、N社のFW3が接続されている。
- IP-VPN: N社のL3SW、店舗のL3SWが接続されている。
- N社: FW3を経由してインターネットに接続。L3SWを経由してIP-VPNに接続。
- 社内LAN: FW3に接続されたL2SWがある。社内LANは店舗管理システムとネットワークが分離されている(点線で表現)。
- 店舗管理システム: L3SWに接続されたL2SWに、管理用PC、店舗管理サーバが接続されている。
- 店舗: L3SWを経由してIP-VPNに接続。L3SWの下にL2SWがあり、店舗PC、プリンタが接続されている。
凡例:
- FW: ファイアウォール
- L2SW: レイヤ2スイッチ
- L3SW: レイヤ3スイッチ
- R1サーバ: 開発支援サーバ
- アプリサーバ: アプリケーションプログラムサーバ
注記:
- Zサービス上の機器及びネットワークは、仮想化技術で実現されるものを含む。
- 店舗管理システムと店舗との間は、IP-VPNで接続されている。一方、店舗管理システムと社内LANとは、ネットワークが分離されている。N社の関係部門は、管理用PCを操作して店舗管理サーバを利用する。また、店舗管理システムと社内LANとの間でデータの受渡しが必要な場合は、USBメモリを用いる。
- 店舗では、店舗PCからIP-VPN経由で店舗管理サーバを利用する。また、販売促進施策の検討などのため、店舗PCは、Wi-Fiルータなどでインターネットに接続する。
- 割り当てられたグローバルIPアドレスの範囲は、次のとおりである。
・N社: x1.y1.z1.0/28
・V社: x2.y2.z2.128/30
・通販サイト: x3.y3.z3.0/28
・開発用システム: x4.y4.z4.0/28
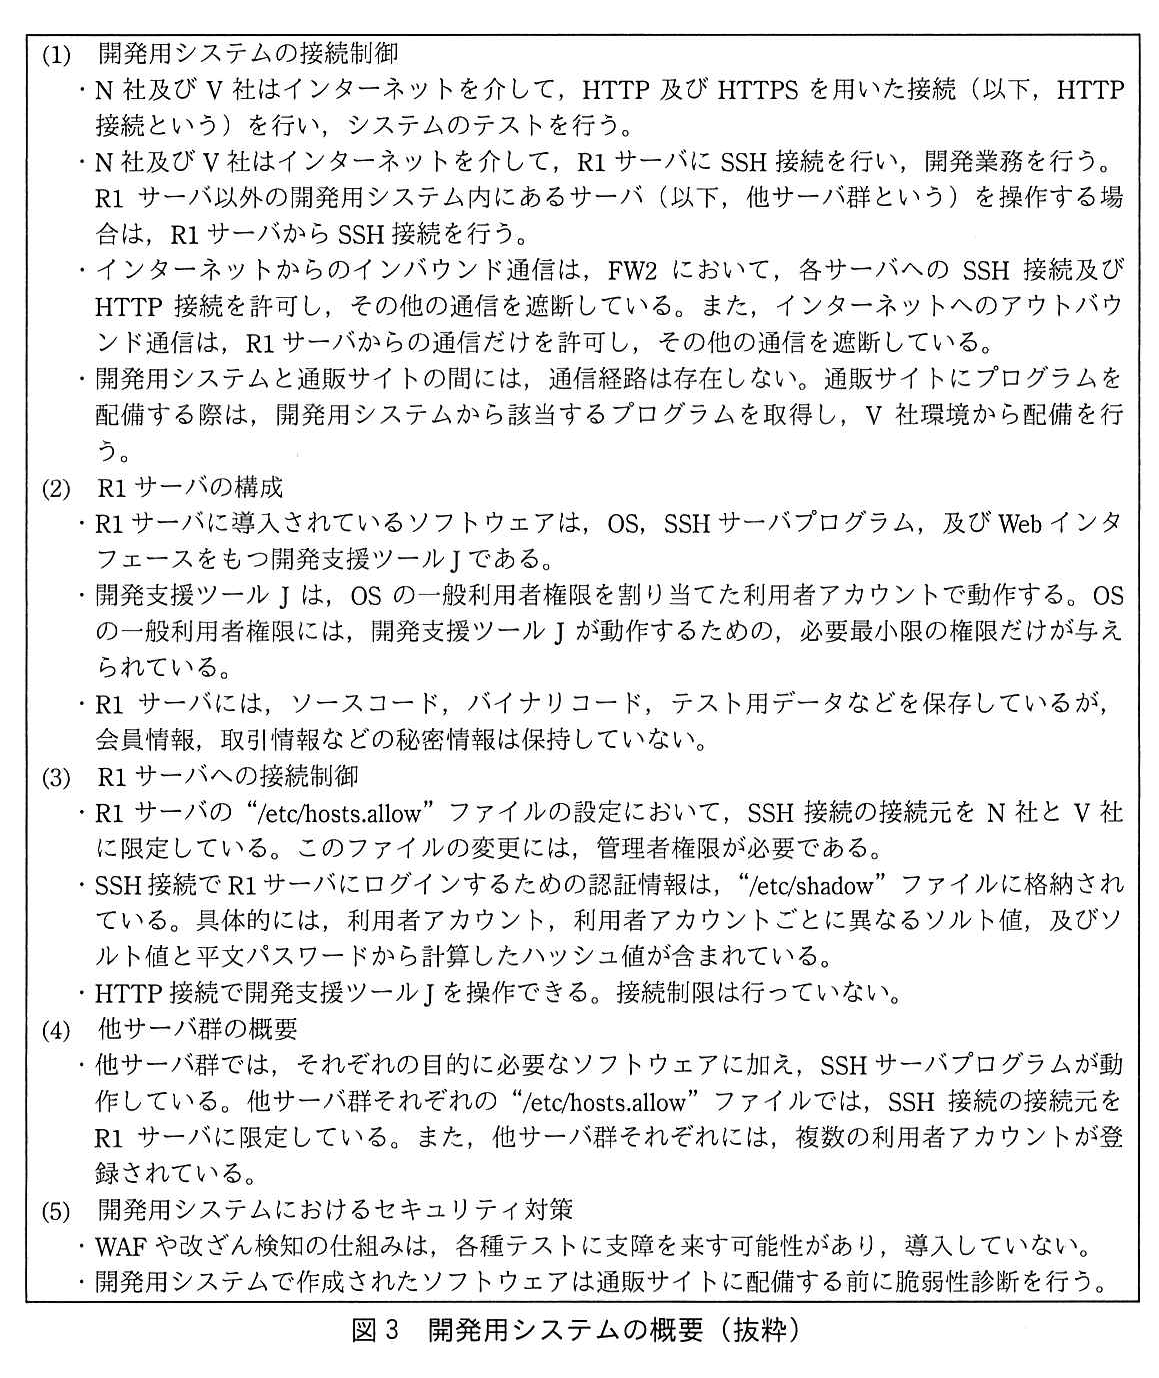
図の説明テキスト
(1) 開発用システムの接続制御
・N社及びV社はインターネットを介して,HTTP及びHTTPSを用いた接続(以下,HTTP接続という)を行い,システムのテストを行う。
・N社及びV社はインターネットを介して,R1サーバにSSH接続を行い,開発業務を行う。R1サーバ以外の開発用システム内にあるサーバ(以下,他サーバ群という)を操作する場合は,R1サーバからSSH接続を行う。
・インターネットからのインバウンド通信は,FW2において,各サーバへのSSH接続及びHTTP接続を許可し,その他の通信を遮断している。また,インターネットへのアウトバウンド通信は,R1サーバからの通信だけを許可し,その他の通信を遮断している。
・開発用システムと通販サイトの間には,通信経路は存在しない。通販サイトにプログラムを配備する際は,開発用システムから該当するプログラムを取得し,V社環境から配備を行う。
(2) R1サーバの構成
・R1サーバに導入されているソフトウェアは,OS,SSHサーバプログラム,及びWebインタフェースをもつ開発支援ツールJである。
・開発支援ツールJは,OSの一般利用者権限を割り当てた利用者アカウントで動作する。OSの一般利用者権限には,開発支援ツールJが動作するための,必要最小限の権限だけが与えられている。
・R1サーバには,ソースコード,バイナリコード,テスト用データなどを保存しているが,会員情報,取引情報などの秘密情報は保持していない。
(3) R1サーバへの接続制御
・R1サーバの“/etc/hosts.allow”ファイルの設定において,SSH接続の接続元をN社とV社に限定している。このファイルの変更には,管理者権限が必要である。
・SSH接続でR1サーバにログインするための認証情報は,“/etc/shadow”ファイルに格納されている。具体的には,利用者アカウント,利用者アカウントごとに異なるソルト値,及びソルト値と平文パスワードから計算したハッシュ値が含まれている。
・HTTP接続で開発支援ツールJを操作できる。接続制限は行っていない。
(4) 他サーバ群の概要
・他サーバ群では,それぞれの目的に必要なソフトウェアに加え,SSHサーバプログラムが動作している。他サーバ群それぞれの“/etc/hosts.allow”ファイルでは,SSH接続の接続元をR1サーバに限定している。また,他サーバ群それぞれには,複数の利用者アカウントが登録されている。
(5) 開発用システムにおけるセキュリティ対策
・WAFや改ざん検知の仕組みは,各種テストに支障を来す可能性があり,導入していない。
・開発用システムで作成されたソフトウェアは通販サイトに配備する前に脆弱性診断を行う。
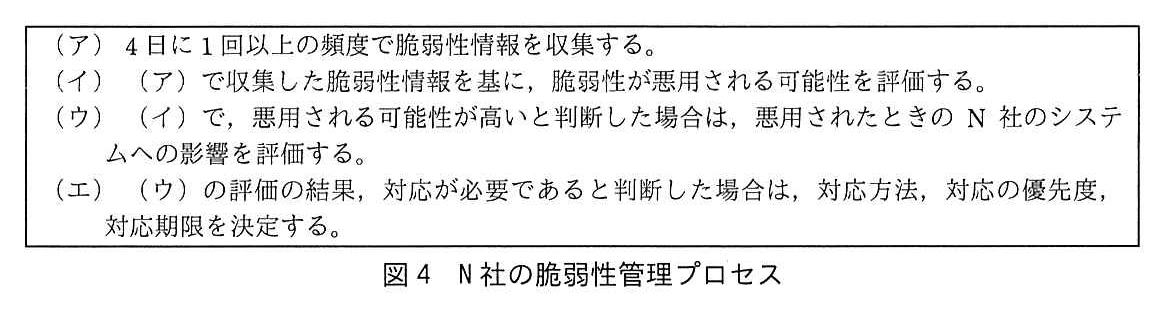
図の説明テキスト
テキスト枠。タイトルは「図4 N社の脆弱性管理プロセス」。
枠内には以下の4つの手順が記述されている。
(ア) 4日に1回以上の頻度で脆弱性情報を収集する。
(イ) (ア) で収集した脆弱性情報を基に,脆弱性が悪用される可能性を評価する。
(ウ) (イ) で,悪用される可能性が高いと判断した場合は,悪用されたときのN社のシステムへの影響を評価する。
(エ) (ウ) の評価の結果,対応が必要であると判断した場合は,対応方法,対応の優先度,対応期限を決定する。
〔インシデントの発生と対応〕
ある日,複数の会員からN社のお客様相談室に,身に覚えのない商品購入を知らせる電子メールが届いたという連絡があった。N社は,対応チームを立ち上げて調査した結果,通販サイトが不正アクセスを受けたと判断した。N社は,直ちにこのインシデント(以下,インシデントPという)をB社セキュリティ部に報告した。N社とB社セキュリティ部が協力して対応したが,問題が幾つか発生し,対応を終えるまでに1か月掛かった。
インシデントPについて,判明した被害状況及び対応の概要を図5に示す。
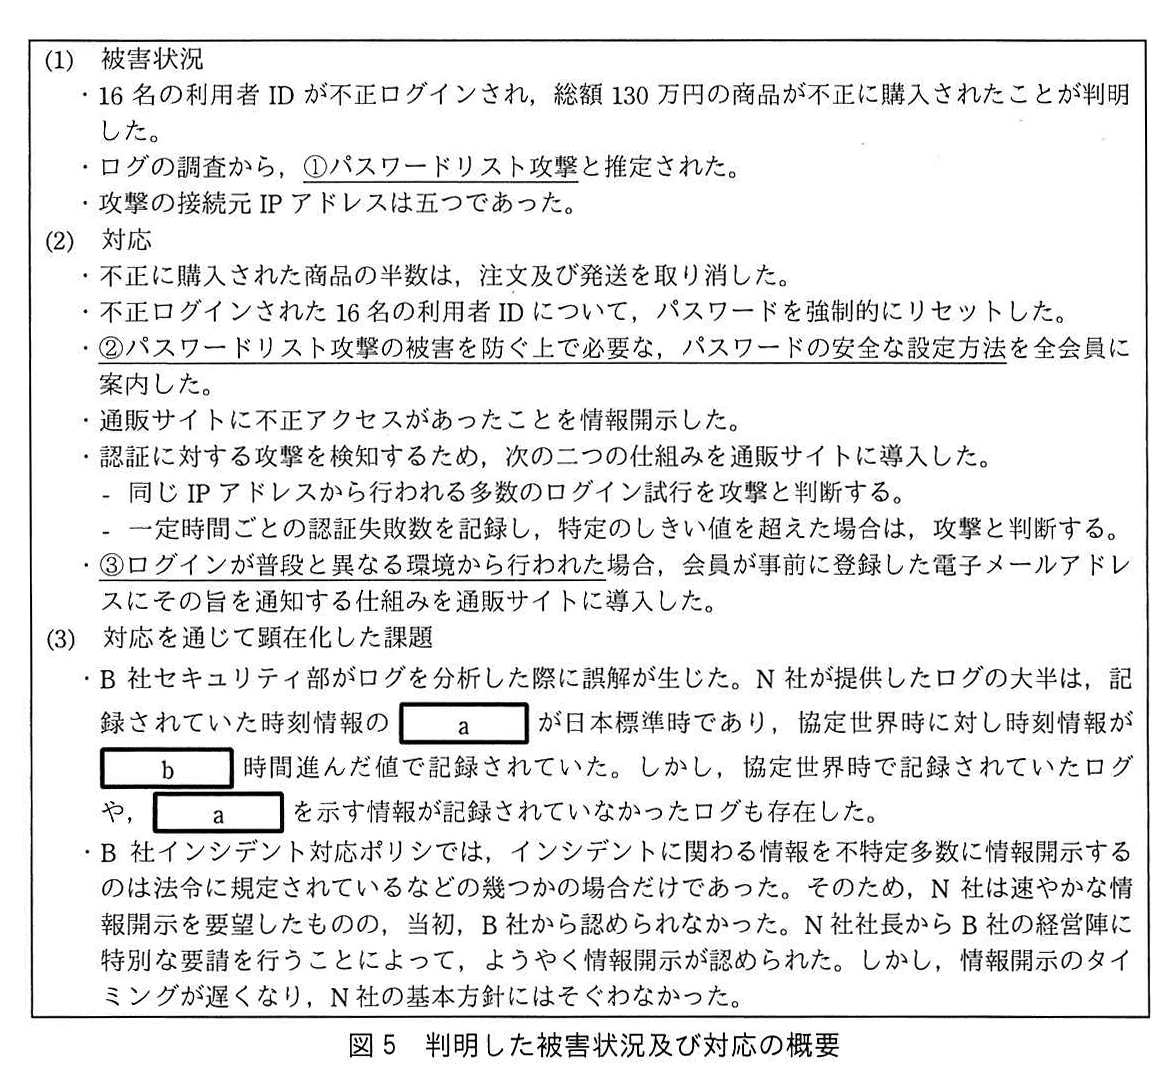
図の説明テキスト
図5 判明した被害状況及び対応の概要
(1) 被害状況
・16名の利用者IDが不正ログインされ,総額130万円の商品が不正に購入されたことが判明した。
・ログの調査から,①パスワードリスト攻撃と推定された。
・攻撃の接続元IPアドレスは五つであった。
(2) 対応
・不正に購入された商品の半数は,注文及び発送を取り消した。
・不正ログインされた16名の利用者IDについて,パスワードを強制的にリセットした。
・②パスワードリスト攻撃の被害を防ぐ上で必要な,パスワードの安全な設定方法を全会員に案内した。
・通販サイトに不正アクセスがあったことを情報開示した。
・認証に対する攻撃を検知するため,次の二つの仕組みを通販サイトに導入した。
- 同じIPアドレスから行われる多数のログイン試行を攻撃と判断する。
- 一定時間ごとの認証失敗数を記録し,特定のしきい値を超えた場合は,攻撃と判断する。
・③ログインが普段と異なる環境から行われた場合,会員が事前に登録した電子メールアドレスにその旨を通知する仕組みを通販サイトに導入した。
(3) 対応を通じて顕在化した課題
・B社セキュリティ部がログを分析した際に誤解が生じた。N社が提供したログの大半は,記録されていた時刻情報のaが日本標準時であり,協定世界時に対し時刻情報がb時間進んだ値で記録されていた。しかし,協定世界時で記録されていたログや,aを示す情報が記録されていなかったログも存在した。
・B社インシデント対応ポリシでは,インシデントに関わる情報を不特定多数に情報開示するのは法令に規定されているなどの幾つかの場合だけであった。そのため,N社は速やかな情報開示を要望したものの,当初,B社から認められなかった。N社社長からB社の経営陣に特別な要請を行うことによって,ようやく情報開示が認められた。しかし,情報開示のタイミングが遅くなり,N社の基本方針にはそぐわなかった。
〔インシデント対応方法の変更〕
インシデントPの対応が一段落した後,N社の経営陣は,N社で今後インシデントが起きた場合には,N社の基本方針に従って対応する契約に変更したいとB社に申し入れた。B社は,この申入れに対し,次の条件を満たすことを前提として了承した。
条件1:N社は,ISO/IEC 27001を利用して,自社の情報セキュリティ対策を評価し,その結果と対策案についてB社の了承を得る。
条件2:N社は,B社の支援なしにインシデント対応を行う体制を整備し,その体制についてB社の了承を得る。
条件3:N社は,インシデント対応後,B社に事後報告を行う。ただし,両社で別途定める基準によって,B社ブランドを著しく毀損するインシデントと判断された場合は,直ちにB社に報告し,対応を協議する。
N社は,条件1〜3を含め,包括的なインシデント対応体制を実現するプロジェクトを発足させた。システム部のG部長を責任者に,システム部のHさんを担当者にそれぞれ任命するとともに,情報セキュリティ分野でコンサルティングサービスを展開するE社に支援を依頼した。E社のコンサルタントである情報処理安全確保支援士(登録セキスペ)のT氏がN社を支援することになった。
〔条件1への対応〕
条件1に対応すべく,Hさんは,情報セキュリティ対策の評価をT氏に依頼した。T氏は,ISO/IEC 27001附属書Aを基に評価し,指摘事項と対策案を表1のとおりに整理した。
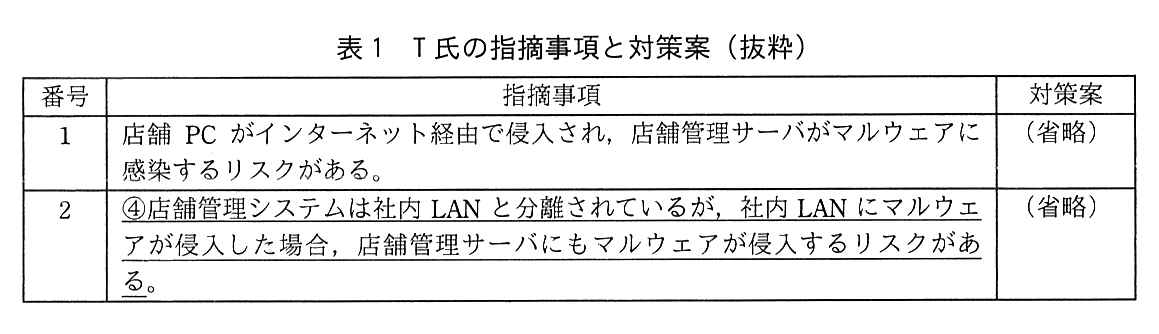
図の説明テキスト
表1 T氏の指摘事項と対策案(抜粋)
| 番号 | 指摘事項 | 対策案 |
|---|---|---|
| 1 | 店舗 PC がインターネット経由で侵入され,店舗管理サーバがマルウェアに感染するリスクがある。 | (省略) |
| 2 | ④店舗管理システムは社内 LAN と分離されているが,社内 LAN にマルウェアが侵入した場合,店舗管理サーバにもマルウェアが侵入するリスクがある。 | (省略) |
N社は,T氏の対策案を参考に,N社としての対策をまとめ,B社の了承を得た。
〔条件2と条件3への対応〕
条件2と条件3に対応すべく,Hさんは,図6に示すN社インシデント対応ポリシ案を作成し,T氏のレビューを受けた。
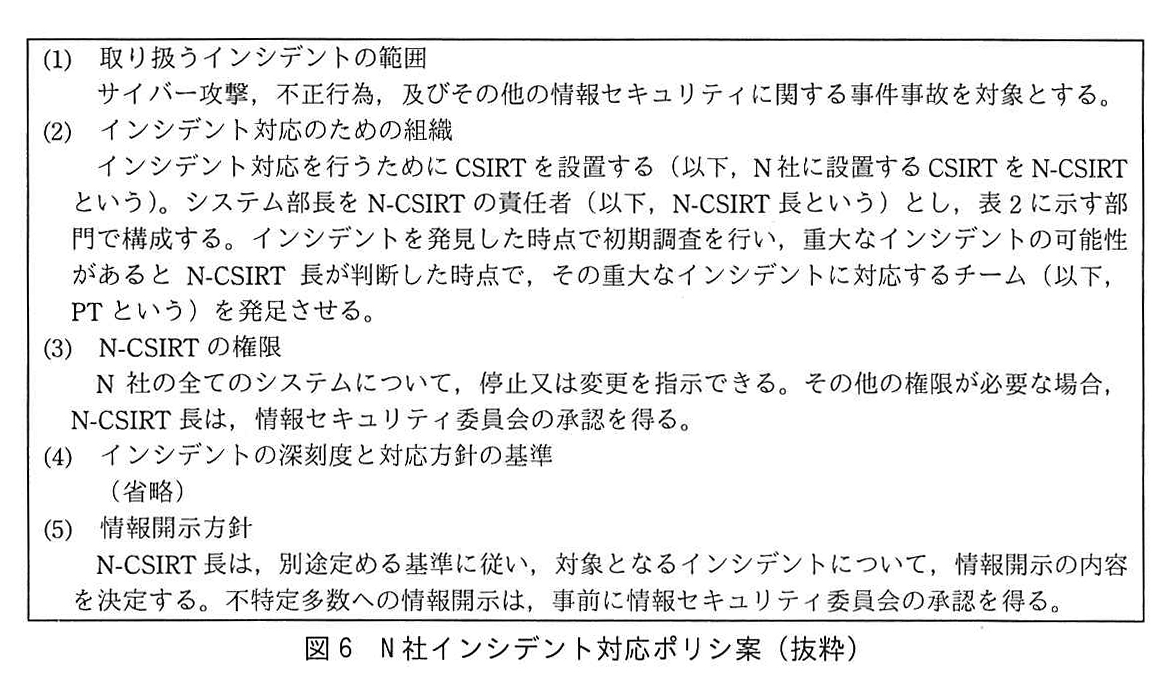
図の説明テキスト
枠内に以下のように書かれている。
(1) 取り扱うインシデントの範囲
サイバー攻撃,不正行為,及びその他の情報セキュリティに関する事件事故を対象とする。
(2) インシデント対応のための組織
インシデント対応を行うために CSIRT を設置する(以下,N 社に設置する CSIRT を N-CSIRTという)。システム部長を N-CSIRT の責任者(以下,N-CSIRT 長という)とし,表2に示す部門で構成する。インシデントを発見した時点で初期調査を行い,重大なインシデントの可能性があると N-CSIRT 長が判断した時点で,その重大なインシデントに対応するチーム(以下,PT という)を発足させる。
(3) N-CSIRT の権限
N 社の全てのシステムについて,停止又は変更を指示できる。その他の権限が必要な場合,N-CSIRT 長は,情報セキュリティ委員会の承認を得る。
(4) インシデントの深刻度と対応方針の基準
(省略)
(5) 情報開示方針
N-CSIRT 長は,別途定める基準に従い,対象となるインシデントについて,情報開示の内容を決定する。不特定多数への情報開示は,事前に情報セキュリティ委員会の承認を得る。
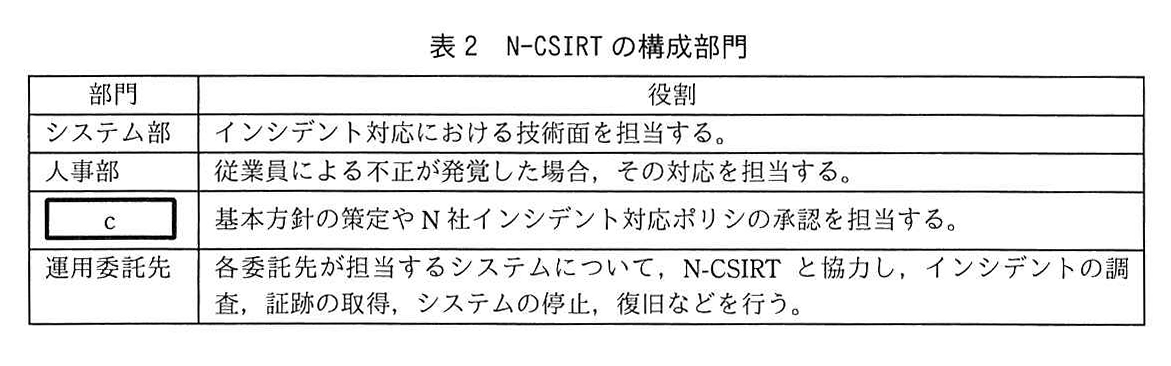
図の説明テキスト
表2 N-CSIRTの構成部門
| 部門 | 役割 |
|---|---|
| システム部 | インシデント対応における技術面を担当する。 |
| 人事部 | 従業員による不正が発覚した場合,その対応を担当する。 |
| c | 基本方針の策定やN社インシデント対応ポリシの承認を担当する。 |
| 運用委託先 | 各委託先が担当するシステムについて,N-CSIRT と協力し,インシデントの調査,証跡の取得,システムの停止,復旧などを行う。 |
次は,レビューの際のT氏とHさんの会話である。
T氏:インシデント対応プロセスも整理すべきです。NISTの文書 SP 800-61 Rev. 2に記載されているインシデント対応のライフサイクルを図7に示します。
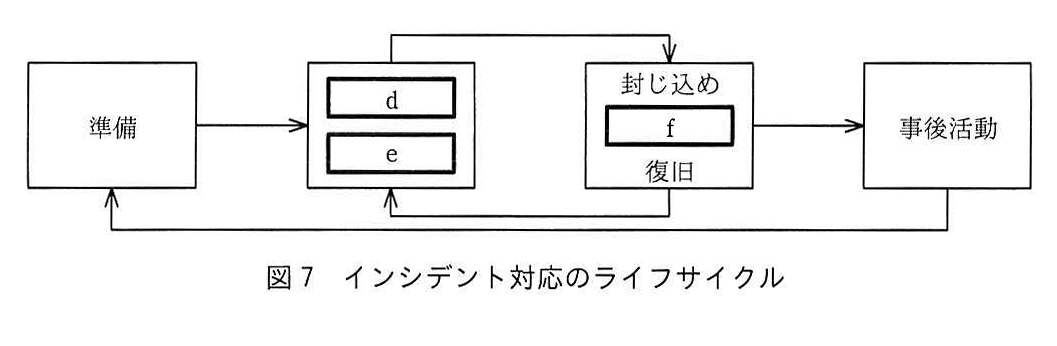
図の説明テキスト
図7 インシデント対応のライフサイクル
4 つの箱を左から右へ並べたフロー図。
・「準備」→ 空欄「d」「e」を縦に並べた箱(→ で接続)
・「d」「e」の箱 → 「封じ込め」「f」「復旧」を縦に並べた箱(上側を回る矢印で接続)
・「封じ込め」「f」「復旧」の箱 →「事後活動」(→ で接続)
・戻りの矢印が 2 本: 「封じ込め」「f」「復旧」の箱の下から「d」「e」の箱へ、「事後活動」の下から「準備」へ
Hさん:分かりました。図6の一部として整理します。ところで,今後のインシデント対応における技術面について不安があります。
T氏:インシデント対応サービスを提供し,登録セキスペが多数在籍する専門事業者が幾つかあります。そのような事業者に支援を依頼するとよいと思います。
Hさん:分かりました。表2に専門事業者とその役割を追加します。
N社は,検討結果を取りまとめ,B社の了承を得た。
〔新たなインシデントの発生と対応〕
N社インシデント対応ポリシの運用を開始してから約1か月後の11月22日,V社は,不審な利用者アカウント(以下,AC-Xという)がR1サーバに作成されていることを見付け,N-CSIRTに報告した。G部長は,インシデントであると判断し,初期調査をHさんに指示した(以下,このインシデントをインシデントQという)。Hさんは,V社と協力してインシデントQについて調査した。その結果を図8に示す。
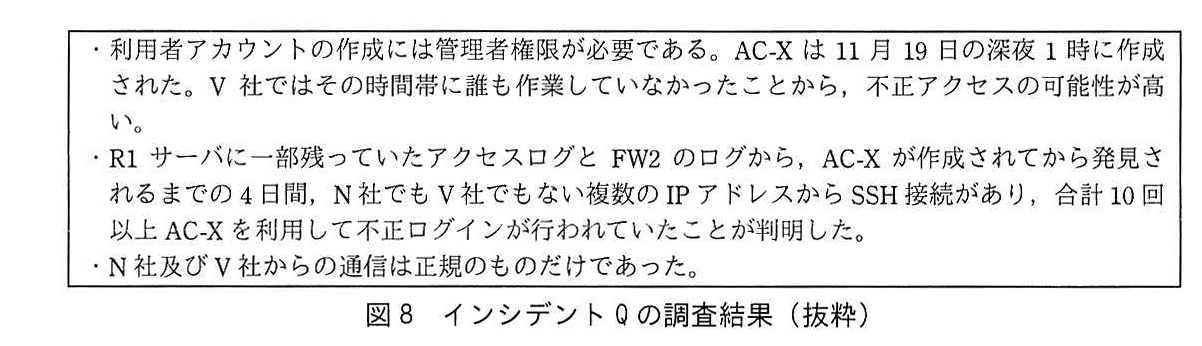
図の説明テキスト
図8 インシデントQの調査結果(抜粋)
枠線で囲まれたテキスト領域。以下の箇条書きが記載されている。
・利用者アカウントの作成には管理者権限が必要である。AC-X は 11 月 19 日の深夜 1 時に作成された。V 社ではその時間帯に誰も作業していなかったことから,不正アクセスの可能性が高い。
・R1 サーバに一部残っていたアクセスログと FW2 のログから,AC-X が作成されてから発見されるまでの 4 日間,N 社でも V 社でもない複数の IP アドレスから SSH 接続があり,合計 10 回以上 AC-X を利用して不正ログインが行われていたことが判明した。
・N 社及び V 社からの通信は正規のものだけであった。
図9は,FW2において,AC-Xが作成されてから発見されるまでの4日間,通信に成功した全てのパケットを対象とし,通信方向,接続元及び宛先のIPアドレス,サービスの組合せで通信量を集計し,降順に並べたものである。Hさんは,⑤図9を基に,不正ログインを行ったと推測される接続元IPアドレスを割り出した。
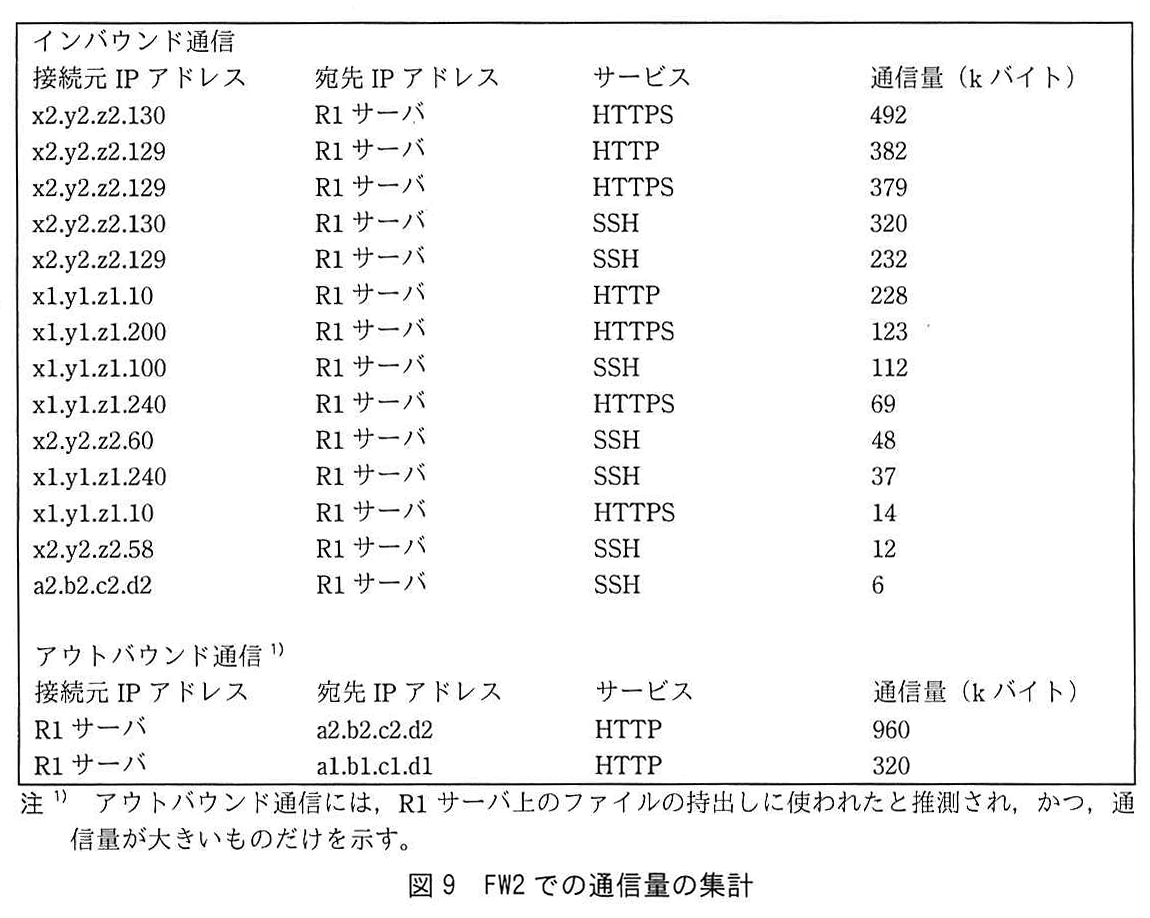
図の説明テキスト
インバウンド通信
| 接続元IPアドレス | 宛先IPアドレス | サービス | 通信量 (kバイト) |
|---|---|---|---|
| x2.y2.z2.130 | R1サーバ | HTTPS | 492 |
| x2.y2.z2.129 | R1サーバ | HTTP | 382 |
| x2.y2.z2.129 | R1サーバ | HTTPS | 379 |
| x2.y2.z2.130 | R1サーバ | SSH | 320 |
| x2.y2.z2.129 | R1サーバ | SSH | 232 |
| x1.y1.z1.10 | R1サーバ | HTTP | 228 |
| x1.y1.z1.200 | R1サーバ | HTTPS | 123 |
| x1.y1.z1.100 | R1サーバ | SSH | 112 |
| x1.y1.z1.240 | R1サーバ | HTTPS | 69 |
| x2.y2.z2.60 | R1サーバ | SSH | 48 |
| x1.y1.z1.240 | R1サーバ | SSH | 37 |
| x1.y1.z1.10 | R1サーバ | HTTPS | 14 |
| x2.y2.z2.58 | R1サーバ | SSH | 12 |
| a2.b2.c2.d2 | R1サーバ | SSH | 6 |
アウトバウンド通信 1)
| 接続元IPアドレス | 宛先IPアドレス | サービス | 通信量 (kバイト) |
|---|---|---|---|
| R1サーバ | a2.b2.c2.d2 | HTTP | 960 |
| R1サーバ | a1.b1.c1.d1 | HTTP | 320 |
注1) アウトバウンド通信には,R1サーバ上のファイルの持出しに使われたと推測され,かつ,通信量が大きいものだけを示す。
キャプション: 図9 FW2での通信量の集計
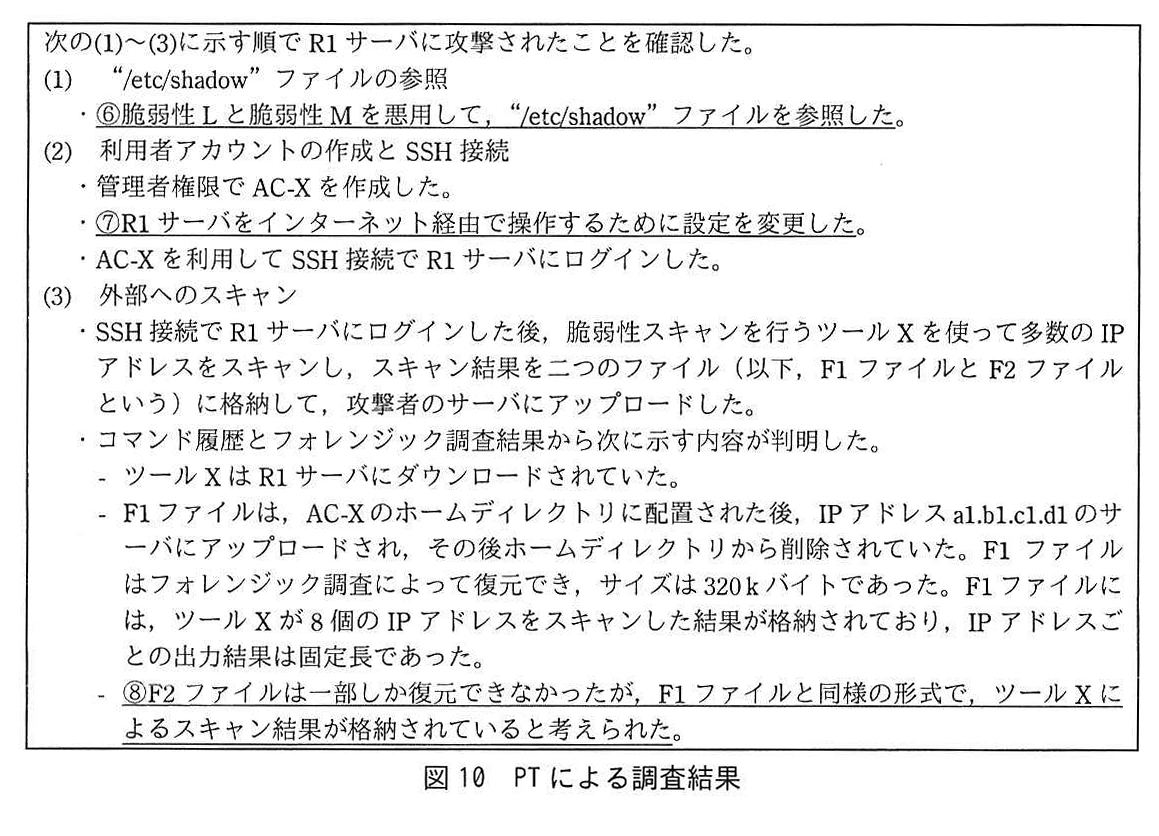
Hさんから調査結果について報告を受けたG部長は,R1サーバの隔離を指示した上で,インシデントQは重大なインシデントの可能性があると判断し,PTを発足させた。PTは専門事業者の支援を受けて調査を行い,R1サーバには,脆弱性L及び脆弱性Mが残っていることが判明した。脆弱性Lと脆弱性Mの概要,及びそれぞれの対応を見送った経緯とその理由を表3に,PTによる調査結果を図10に示す。
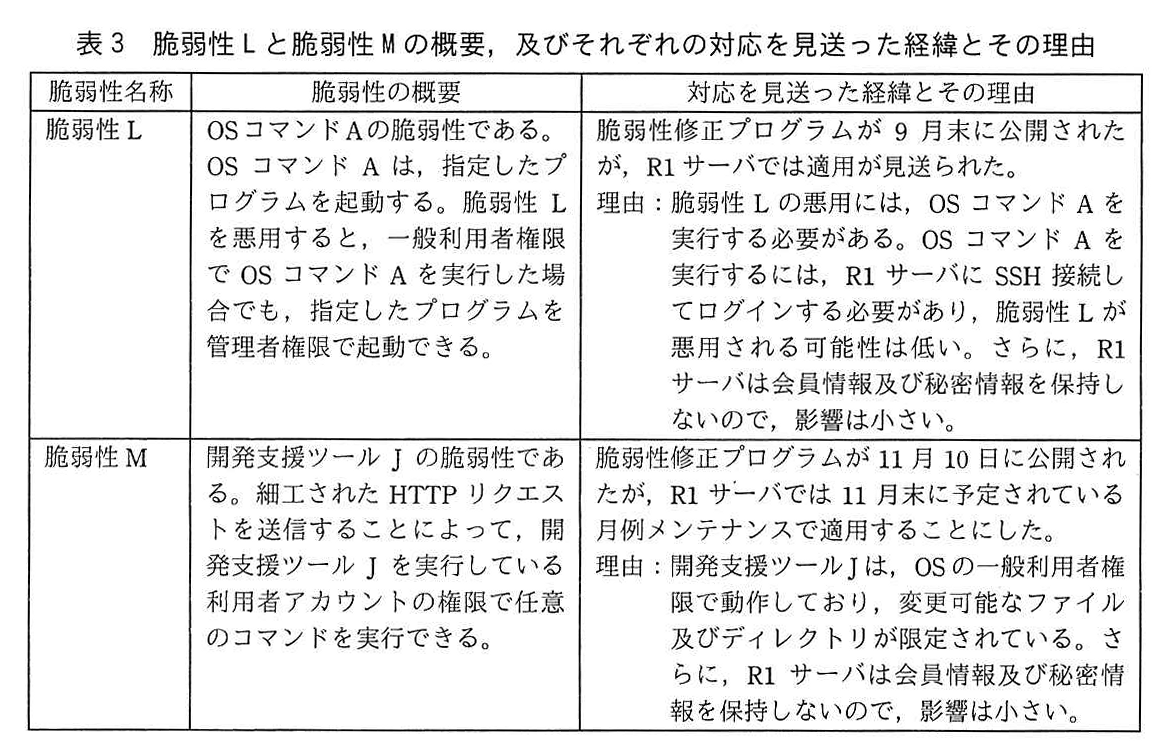
図の説明テキスト
表3 脆弱性 L と脆弱性 M の概要,及びそれぞれの対応を見送った経緯とその理由
| 脆弱性名称 | 脆弱性の概要 | 対応を見送った経緯とその理由 |
|---|---|---|
| 脆弱性L | OSコマンドAの脆弱性である。OSコマンドAは,指定したプログラムを起動する。脆弱性Lを悪用すると,一般利用者権限でOSコマンドAを実行した場合でも,指定したプログラムを管理者権限で起動できる。 | 脆弱性修正プログラムが9月末に公開されたが,R1サーバでは適用が見送られた。 理由:脆弱性Lの悪用には,OSコマンドAを実行する必要がある。OSコマンドAを実行するには,R1サーバにSSH接続してログインする必要があり,脆弱性Lが悪用される可能性は低い。さらに,R1サーバは会員情報及び秘密情報を保持しないので,影響は小さい。 |
| 脆弱性M | 開発支援ツールJの脆弱性である。細工されたHTTPリクエストを送信することによって,開発支援ツールJを実行している利用者アカウントの権限で任意のコマンドを実行できる。 | 脆弱性修正プログラムが11月10日に公開されたが,R1サーバでは11月末に予定されている月例メンテナンスで適用することにした。 理由:開発支援ツールJは,OSの一般利用者権限で動作しており,変更可能なファイル及びディレクトリが限定されている。さらに,R1サーバは会員情報及び秘密情報を保持しないので,影響は小さい。 |
図の説明テキスト
図10 PT による調査結果
テキスト枠の中に以下の内容が記載されている。
次の(1)〜(3)に示す順で R1 サーバに攻撃されたことを確認した。
(1) “/etc/shadow” ファイルの参照
・⑥脆弱性 L と脆弱性 M を悪用して,“/etc/shadow” ファイルを参照した。
(2) 利用者アカウントの作成と SSH 接続
・管理者権限で AC-X を作成した。
・⑦R1 サーバをインターネット経由で操作するために設定を変更した。
・AC-X を利用して SSH 接続で R1 サーバにログインした。
(3) 外部へのスキャン
・SSH 接続で R1 サーバにログインした後,脆弱性スキャンを行うツール X を使って多数の IP アドレスをスキャンし,スキャン結果を二つのファイル(以下,F1 ファイルと F2 ファイルという)に格納して,攻撃者のサーバにアップロードした。
・コマンド履歴とフォレンジック調査結果から次に示す内容が判明した。
- ツール X は R1 サーバにダウンロードされていた。
- F1 ファイルは,AC-X のホームディレクトリに配置された後,IP アドレス a1.b1.c1.d1 のサーバにアップロードされ,その後ホームディレクトリから削除されていた。F1 ファイルはフォレンジック調査によって復元でき,サイズは 320k バイトであった。F1 ファイルには,ツール X が 8 個の IP アドレスをスキャンした結果が格納されており,IP アドレスごとの出力結果は固定長であった。
- ⑧F2 ファイルは一部しか復元できなかったが,F1 ファイルと同様の形式で,ツール X によるスキャン結果が格納されていると考えられた。
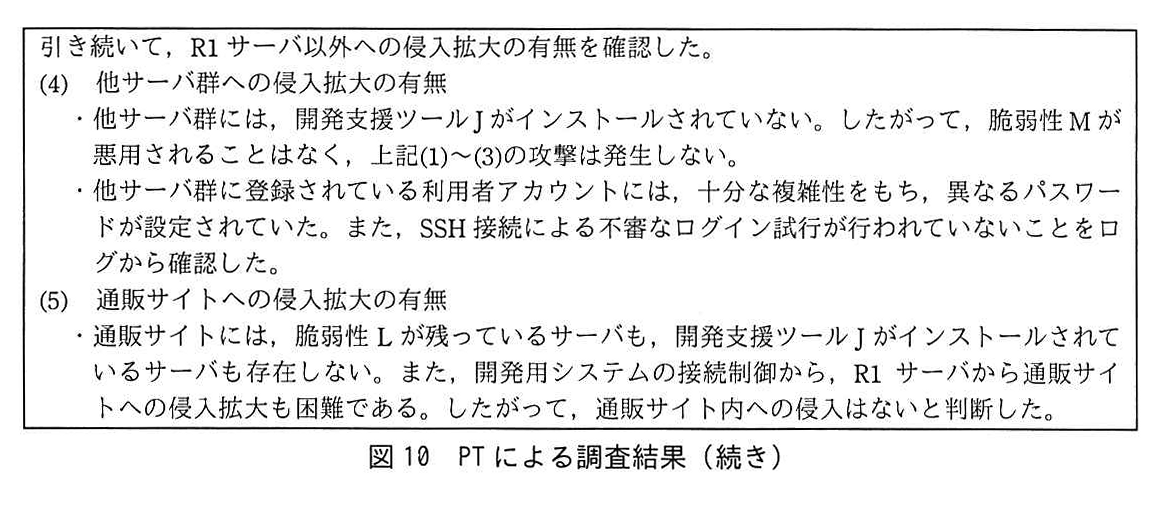
図の説明テキスト
図10 PTによる調査結果(続き)
枠内に以下のテキストが記載されている。
引き続いて,R1サーバ以外への侵入拡大の有無を確認した。
(4) 他サーバ群への侵入拡大の有無
・他サーバ群には,開発支援ツールJがインストールされていない。したがって,脆弱性Mが悪用されることはなく,上記(1)〜(3)の攻撃は発生しない。
・他サーバ群に登録されている利用者アカウントには,十分な複雑性をもち,異なるパスワードが設定されていた。また,SSH接続による不審なログイン試行が行われていないことをログから確認した。
(5) 通販サイトへの侵入拡大の有無
・通販サイトには,脆弱性Lが残っているサーバも,開発支援ツールJがインストールされているサーバも存在しない。また,開発用システムの接続制御から,R1サーバから通販サイトへの侵入拡大も困難である。したがって,通販サイト内への侵入はないと判断した。
この報告を受けたG部長は,幸いにも被害が限定的であり,顧客への影響が全くないことから,インシデントQについて情報開示する必要はないと判断し,情報セキュリティ委員会に報告し承認を得た。
その後,G部長は,利用者アカウントのパスワード変更,R1サーバの復旧,脆弱性L及び脆弱性Mを解消する脆弱性修正プログラムの適用,⑨SSH接続及びHTTP接続を使った攻撃から開発用システムを保護するための措置などを指示した。
〔脆弱性管理プロセスの改善〕
インシデントPと比較してインシデントQの対応は迅速に行われ,N-CSIRTのインシデント対応は有効であると,N社の経営陣からもB社からも一定の評価を得た。一方,インシデントQでR1サーバが不正にログインされたことを考えると,⑩図4(イ)及び(ウ)において,悪用される可能性の評価についての観点の不足,又は影響の評価についての観点の不足があり,悪用される可能性又は影響を過小評価したのではないかという指摘があった。そのため,脆弱性管理プロセスを見直すことにした。
インシデントPの終息から1年後,表1の指摘事項及びインシデントQで明らかになった課題は全て解決できた。N-CSIRTは,関係者の訓練を進め,更に迅速かつ効果的なインシデント対応が可能になった。
設問と解答・解説
設問1
〔インシデントの発生と対応〕について,(1)〜(5)に答えよ。
図5中の下線①で示したパスワードリスト攻撃とは,一般にどのような攻撃か。45字以内で具体的に述べよ。
模範解答
外部から入手した利用者IDとパスワードの組みのリストを使ってログインを試行する攻撃
採点基準
- 4点: 外部(他のサービス等)から入手した利用者IDとパスワードの組みのリストを使ってログインを試行する攻撃であることが書かれている。
- 2点: 他のサービス等から入手したID・パスワードを使う趣旨はあるが、組みのリストであることやログイン試行の記述が不明確。
- 0点: 総当たり攻撃(ブルートフォース)、辞書攻撃、パスワードスプレー攻撃のように、外部から入手したIDとパスワードの組みを使う点が欠ける説明、又は無解答。
- 3点: 攻撃の主体となる手段と目的が論理的に構成され、意味が通る文になっている。
- 0点: 論理的な構成が不十分である。
解説
パスワードリスト攻撃とは、あるサイトから漏えいした(または外部で入手した)利用者IDとパスワードの組み合わせのリストを用いて、別のサイトに対して連続してログインを試行するサイバー攻撃です。利用者が複数のサービスで同じIDとパスワードを使い回している傾向を悪用しています。
高得点のポイント
- 外部から入手した(漏えいした) 利用者IDとパスワードのリスト(組み)を利用していることを明記する
- リストを用いて ログインを試行する 攻撃であることを示す
- 総当たり攻撃(ブルートフォース攻撃)やパスワードスプレー攻撃とは異なり、入手済みの正しいIDとパスワードの組みを利用していることを明確にする
図5中の下線②について,パスワードの安全な設定方法とは何か。35字以内で具体的に述べよ。
模範解答
他のサービスで利用したパスワードとは別のものを設定すること
採点基準
- 4点: 他のサービスで利用したパスワードとは別のものを設定する(使い回さない)ことが書かれている。
- 2点: 使い回しを避ける趣旨は読み取れるが、他のサービスとの関係が不明確。
- 0点: 複雑性・長さ・定期変更だけなど、使い回しに触れない解答(パスワードリスト攻撃は他所で漏えいした正しいパスワードを使うので、複雑にしても防げない)、又は無解答。
- 3点: 具体的な設定方法として意味が通る文になっている。
- 0点: 文意が不明確である。
解説
図5「判明した被害状況及び対応の概要」の(2) 対応には、「②パスワードリスト攻撃の被害を防ぐ上で必要な、パスワードの安全な設定方法を全会員に案内した。」とあります。
パスワードリスト攻撃は、利用者が複数のサービスで同じID・パスワードを使い回すことを前提とした攻撃です。したがって、この攻撃を防ぐための「安全な設定方法」は、他のサービスと同じパスワードを設定しないこと(使い回しをしないこと)です。パスワードリスト攻撃は他所で漏えいした正しいパスワードを使う攻撃であるため、パスワードを複雑なものにしたり定期的に変更したりするだけでは根本的な対策になりません。
高得点のポイント
- 他のサービスで利用しているパスワードとは 別のものを設定する (使い回さない)という内容を明記する
図5中の下線③について,ログインが普段と異なる環境から行われたことを判定する技術的手法を,45字以内で具体的に述べよ。
模範解答
IPアドレスから分かる地理的位置について,過去のログインのものとの違いを確認する。
WebブラウザのCookieを利用し,過去にログインした端末かを判定する。
採点基準
- 4点: IPアドレスから地理的位置を判定し過去と比較する手法、またはWebブラウザのCookieを利用して過去にログインした端末か判定する手法などが具体的に記述されている。
- 2点: IPアドレスやCookieなどの技術的要素は挙げられているが、それを用いてどのように「普段と異なる環境」を判定するかの説明が不足している。
- 0点: 内容が不適切、または無解答。
- 3点: 技術的手法として論理的に構成され、意味が通る文になっている。
- 0点: 論理的な構成が不十分である。
解説
図5「判明した被害状況及び対応の概要」の(2)には、「③ログインが普段と異なる環境から行われた場合、会員が事前に登録した電子メールアドレスにその旨を通知する」仕組みを導入したとあります。
システムが「普段と異なる環境」を技術的に判定する代表的な手法としては、以下のようなものが挙げられます。
- IPアドレスによる判定: 接続元のIPアドレスから推定される地理的位置情報を取得し、過去のログイン時の位置情報と比較して、大きく異なる(あるいは非現実的な移動速度である)場合に異常と判定する。
- Cookieによる判定: 正常にログインした際のWebブラウザに特定のCookieを発行しておき、次回のログイン時にそのCookieの有無や内容を確認することで、過去にログインしたことのない未知の端末やブラウザからのアクセスであるかを判定する。
高得点のポイント
- 判定の基準となる技術的要素(IPアドレス や Cookie)を挙げる
- それを用いて過去のログイン情報(地理的位置の違い や 過去の端末か)とどのように比較・判定するかを明記する
図5中の空欄aに入れる適切な字句を8字以内で答えよ。
模範解答
タイムゾーン
採点基準
- 4点: 「タイムゾーン」と解答している。
- 0点: 内容が不適切、または無解答。
- 3点: IT用語として正確な表記である。
- 0点: 適切な表記でない。
解説
図5(3)「対応を通じて顕在化した課題」において、「N社が提供したログの大半は、記録されていた時刻情報の[ a ]が日本標準時であり、協定世界時に対し時刻情報が[ b ]時間進んだ値で記録されていた。しかし、協定世界時で記録されていたログや、[ a ]を示す情報が記録されていなかったログも存在した。」とあります。
日本標準時(JST)や協定世界時(UTC)のように、共通の標準時を用いる地域や区分のことを タイムゾーン(Time Zone)と呼びます。ログの分析において、各機器のタイムゾーン設定が統一されていないと、時系列の相関分析に支障をきたします。
高得点のポイント
- 日本標準時や協定世界時などの時刻の基準を示す用語として タイムゾーン を解答する
図5中の空欄bに入れる適切な数値を答えよ。
模範解答
9
解説
図5(3)「対応を通じて顕在化した課題」の文脈で、「日本標準時であり、協定世界時に対し時刻情報が[ b ]時間進んだ値」とあります。
日本標準時(JST)は、協定世界時(UTC)に対して 9 時間進んでいます(UTC+9)。したがって空欄bには「9」が入ります。
設問1(1)は,正答率が低かった。パスワードリスト攻撃の知識を問うたが,総当たり攻撃(ブルートフォース攻撃)やパスワードスプレー攻撃と区別ができていない解答が多かった。パスワードに対する各種攻撃がどのような攻撃なのか,是非知ってもらいたい。
設問2
表1中の下線④について,社内LANから店舗PCを経由せずにどのようにマルウェアが侵入すると想定されるか。侵入方法を50字以内で具体的に述べよ。
模範解答
マルウェアに感染したUSBメモリを介して管理用PCに侵入し,さらに店舗管理サーバへ侵入する。
採点基準
- 4点: マルウェアに感染したUSBメモリを介して管理用PCに侵入し、そこから店舗管理サーバへ侵入する経路が示されている。
- 2点: USBメモリの利用には触れられているが、管理用PCや店舗管理サーバへの具体的な侵入経路の説明が不足している。
- 0点: 内容が不適切、または無解答。
- 3点: 侵入の起点から終点(サーバ)までの順序が論理的に説明されている。
- 0点: 論理的な構成が不十分である。
解説
表1の項番2で、「④店舗管理システムは社内LANと分離されているが、社内LANにマルウェアが侵入した場合、店舗管理サーバにもマルウェアが侵入するリスクがある。」と指摘されています。
図2の「注記2」を確認すると、「店舗管理システムと社内LANとは、ネットワークが分離されている。N社の関係部門は、管理用PCを操作して店舗管理サーバを利用する。また、店舗管理システムと社内LANとの間でデータの受渡しが必要な場合は、USBメモリを用いる。」とあります。
したがって、社内LANがマルウェアに感染した場合、データの受渡しに利用されるUSBメモリがマルウェアに感染し、そのUSBメモリを店舗管理システム内の管理用PCに接続することで管理用PCに侵入、さらにそこからネットワーク的に繋がっている店舗管理サーバへとマルウェアが侵入する経路が想定されます。
高得点のポイント
- データの受渡しに用いられる USBメモリ を介して侵入することを明記する
- 接続先である 管理用PC に侵入し、さらに 店舗管理サーバ へ侵入するという順序・経路を示す
設問3
〔条件2と条件3への対応〕について,(1),(2)に答えよ。
表2中の空欄cに入れる適切な字句を,解答群の中から選び,記号で答えよ。
模範解答
選択肢オ: 情報セキュリティ委員会
解説
表2「N-CSIRTの構成部門」において、空欄cの役割は「基本方針の策定やN社インシデント対応ポリシの承認を担当する。」とされています。
本文の「インシデント対応体制の整備に関する次の記述」の段落に、「N社は、情報セキュリティ委員会を設置している。同委員会は、経営陣が委員となり、情報セキュリティについての基本方針(以下、基本方針という)及び重要な課題を取り扱う。」と記述されています。
また、図6「N社インシデント対応ポリシ案(抜粋)」の(3)や(5)において、「N-CSIRT長は、情報セキュリティ委員会の承認を得る」「事前に情報セキュリティ委員会の承認を得る」とあり、ポリシなどの重要事項の承認機関であることがわかります。
したがって、空欄cには「情報セキュリティ委員会」が入ります。
各選択肢の解説
- ア (IPA): 社外の独立行政法人であり、N-CSIRTの構成部門ではありません。
- イ (JIPDEC): 社外の一般財団法人であり、N-CSIRTの構成部門ではありません。
- ウ (JPCERT/CC): 社外のインシデント対応支援組織であり、N-CSIRTの構成部門ではありません。
- エ (財務経理部): 図1の組織図に存在しますが、基本方針の策定やセキュリティの承認を行う部門としての記述はありません。
- カ (総務部): 図1の組織図に存在しますが、基本方針の策定や承認を担当する記述はありません。
- キ (内部監査室): 図1の組織図に存在し監査を担いますが、基本方針の策定や承認の主体ではありません。
模範解答
選択肢イ: 検知
選択肢カ: 分析
解説
図7はNIST SP 800-61 Rev. 2に基づくインシデント対応のライフサイクルです。このガイドラインが定義するインシデント対応のライフサイクルは、大きく分けて「準備」→「検知と分析」→「封じ込め、根絶、復旧」→「事後活動」の4つのフェーズで構成されています。
図7において「準備」の次のフェーズにある空欄dおよび空欄eは、「検知」と「分析」が入ります。公式解答例ではd・eは順不同なので二つ選ぶ形式にしており、イ(検知)とカ(分析)の両方を選んだときに正解となります。
各選択肢の解説
- ア (開示): ライフサイクルのフェーズ名ではありません。
- イ (検知): d・eに入る正解です。
- ウ (根絶): 「封じ込め」「復旧」と同じフェーズ(空欄f)に入る項目です。
- エ (トレーニング): 「準備」フェーズに含まれる活動の一つです。
- オ (復習): 「事後活動」フェーズ(教訓の学習など)に該当する内容です。
- カ (分析): d・eに入る正解です。
- キ (レビュー): 「事後活動」フェーズで行われる活動です。
図7中の空欄fに入れる適切な字句を,解答群の中から選び,記号で答えよ。
模範解答
選択肢ウ: 根絶
解説
図7「インシデント対応のライフサイクル」はNIST SP 800-61 Rev. 2に基づくものです。
「検知と分析」の次に行われるフェーズは、「封じ込め、根絶、復旧」です。図7の3番目の箱には「封じ込め」「復旧」と並んで空欄fがあるため、ここには「根絶」が入ります。攻撃者をシステムから完全に排除する(マルウェアの削除や不正アカウントの無効化など)活動を指します。
各選択肢の解説
- ア (開示): ライフサイクルのフェーズ名ではありません。
- イ (検知): 前段のフェーズ(空欄d, e)に入る項目です。
- エ (トレーニング): 「準備」フェーズで行うべき活動です。
- オ (復習): 「事後活動」フェーズで行う活動です。
- カ (分析): 前段のフェーズ(空欄d, e)に入る項目です。
- キ (レビュー): 「事後活動」フェーズでの活動です。
設問3は,正答率が高かった。インシデント対応の体制やライフサイクルについて,よく理解していたと思われる。
設問4
〔新たなインシデントの発生と対応〕について,(1)〜(5)に答えよ。
本文中の下線⑤について,図9中の接続元IPアドレスのうち,不正ログインを行ったと推測される接続元IPアドレスは幾つか。個数を答えよ。
模範解答
5
解説
図8の調査結果より、不正ログインに関する以下の条件が判明しています。
- AC-X(不審な利用者アカウント)の作成と不正ログインは、N社でもV社でもない複数のIPアドレスからSSH接続で行われた。
- N社およびV社からの通信は正規のものだけであった。
図2の注記4より、N社とV社に割り当てられているIPアドレス帯は以下の通りです。
- N社: x1.y1.z1.0/28 (x1.y1.z1.0 〜 x1.y1.z1.15)
- V社: x2.y2.z2.128/30 (x2.y2.z2.128 〜 x2.y2.z2.131)
図9のFW2のインバウンド通信において、サービスが「SSH」である通信を抽出し、接続元IPアドレスがN社およびV社のものであるかを確認します。
- x2.y2.z2.130 (SSH 320kバイト) : V社の範囲内(正規)
- x2.y2.z2.129 (SSH 232kバイト) : V社の範囲内(正規)
- x1.y1.z1.100 (SSH 112kバイト) : N社でもV社でもない(N社の範囲x1.y1.z1.0〜15の外)
- x2.y2.z2.60 (SSH 48kバイト) : N社でもV社でもない(V社の範囲外)
- x1.y1.z1.240 (SSH 37kバイト) : N社でもV社でもない(N社の範囲外)
- x2.y2.z2.58 (SSH 12kバイト) : N社でもV社でもない
- a2.b2.c2.d2 (SSH 6kバイト) : N社でもV社でもない
これら7つのSSH通信のうち、N社(x1.y1.z1.0/28)とV社(x2.y2.z2.128/30)に該当する2つのIPアドレス(x2.y2.z2.130, x2.y2.z2.129)を除外した残りのIPアドレスが、不正ログインを行った接続元IPアドレスと推測されます。
したがって、該当するIPアドレスは、x1.y1.z1.100、x2.y2.z2.60、x1.y1.z1.240、x2.y2.z2.58、a2.b2.c2.d2 の 5つ です。
図10中の下線⑥について,脆弱性Mだけを悪用しても“/etc/shadow”ファイルを参照できない理由を,“/etc/shadow”ファイルの性質を含めて,70字以内で述べよ。
模範解答
脆弱性Mを悪用しても一般利用者権限での操作であるが,“/etc/shadow”ファイルの閲覧には管理者権限が必要であるから
採点基準
- 4点: 脆弱性Mの悪用では一般利用者権限でしか実行できず、“/etc/shadow”ファイルの参照には管理者権限が必要であることが明確に記述されている。
- 2点: 一般利用者権限の制約、またはファイルの管理者権限要件のいずれか一方のみしか記述されていない。
- 0点: 内容が不適切、または無解答。
- 3点: 「〜権限であるため、〜権限が必要なファイルは参照できない」という因果関係が論理的に構成されている。
- 0点: 論理的な構成が不十分である。
解説
表3「脆弱性Lと脆弱性Mの概要」によると、脆弱性Mは「開発支援ツールJ」の脆弱性であり、悪用すると「開発支援ツールJを実行している利用者アカウントの権限で任意のコマンドを実行できる」とあります。
図3「開発用システムの概要」(2)で、「開発支援ツールJは、OSの一般利用者権限を割り当てた利用者アカウントで動作する」と記載されています。つまり、脆弱性Mだけを悪用しても、取得できるのは「一般利用者権限」です。
一方で、“/etc/shadow”ファイルにはパスワードのハッシュ値などの認証情報が格納されており、システムのセキュリティ上、このファイルを閲覧するためには「管理者権限」が必要です。
したがって、一般利用者権限しか得られない脆弱性Mだけでは、“/etc/shadow”ファイルを参照することはできません。そのため攻撃者は、脆弱性L(一般利用者権限から管理者権限での起動が可能になる脆弱性)を組み合わせて悪用し、管理者権限を取得した上で参照したと考えられます。
高得点のポイント
- 脆弱性Mの悪用によって得られる権限が 一般利用者権限 であることを明記する
- “/etc/shadow” ファイルを参照するには 管理者権限が必要である という性質を明記する
- これら2つの理由から、権限が不足しているため参照できないという論理構成にする
図10中の下線⑦について,攻撃者が行った設定変更の内容を,45字以内で具体的に述べよ。
模範解答
攻撃の接続元IPアドレスを“/etc/hosts.allow”ファイルに追加する。
採点基準
- 4点: “/etc/hosts.allow”ファイルに対し、攻撃者の接続元IPアドレスを追加・許可する設定変更を行ったことが記述されている。
- 2点: “/etc/hosts.allow”ファイルの変更には触れているが、具体的にどのようなIPアドレスを追加したのか(攻撃元など)の説明が不足している。
- 0点: 内容が不適切、または無解答。
- 3点: 変更対象と変更内容が論理的に構成されている。
- 0点: 論理的な構成が不十分である。
解説
図10(2)において、「⑦R1サーバをインターネット経由で操作するために設定を変更した。」とあり、直後に「AC-Xを利用してSSH接続でR1サーバにログインした。」と続いています。
図3(3)「R1サーバへの接続制御」には、「R1サーバの“/etc/hosts.allow”ファイルの設定において、SSH接続の接続元をN社とV社に限定している。このファイルの変更には、管理者権限が必要である。」と記載されています。
攻撃者は、管理者権限で利用者アカウントAC-Xを作成した後、N社やV社以外の外部(インターネット上)からSSH接続を行うために、アクセス制限を行っている “/etc/hosts.allow” ファイルを書き換え、攻撃者の接続元IPアドレスを許可するように設定を変更したと考えられます。
高得点のポイント
- 変更対象のファイルが “/etc/hosts.allow” ファイル であることを明記する
- 変更内容が 攻撃の接続元IPアドレス(インターネット経由のIPアドレス)を追加・許可する ことであることを明記する
図10中の下線⑧について,F2ファイルには,幾つのIPアドレスをスキャンした結果が格納されていると考えられるか。図9中の値及び図10中の値を用いて求めよ。
模範解答
24
解説
図10(3)に、「F1ファイルはフォレンジック調査によって復元でき、サイズは320kバイトであった。F1ファイルには、ツールXが8個のIPアドレスをスキャンした結果が格納されており、IPアドレスごとの出力結果は固定長であった。」と記載されています。
ここから、1個のIPアドレスあたりのスキャン結果のデータサイズは、320kバイト ÷ 8個 = 40kバイト と計算できます。
図9のアウトバウンド通信の表を確認すると、R1サーバから外部へのHTTP通信として以下の2つの大きな通信が記録されています。
- 宛先 a2.b2.c2.d2:通信量 960kバイト
- 宛先 a1.b1.c1.d1:通信量 320kバイト
F1ファイルは、IPアドレス「a1.b1.c1.d1」のサーバにアップロードされたことが分かっています。図9のアウトバウンド通信でも、a1.b1.c1.d1への通信量が320kバイトとなっており、F1ファイルのサイズと一致します。
したがって、残るもう一つの大きなファイル「F2ファイル」は、宛先「a2.b2.c2.d2」にアップロードされた通信量 960kバイト のファイルであると推測されます。
ツールXのスキャン結果はIPアドレスごとに固定長(1個あたり40kバイト)であるため、F2ファイルに格納されているIPアドレスの数は、
960kバイト ÷ 40kバイト = 24個 となります。
本文中の下線⑨について,措置を75字以内で具体的に述べよ。
模範解答
FW2において,インターネットからのインバウンド通信はN社とV社からの通信だけを許可する。
採点基準
- 4点: FW2において、インターネットからのインバウンド通信(SSH接続およびHTTP接続)を、N社およびV社のIPアドレスからのみ許可するように変更する旨が記述されている。
- 2点: FW2での制御強化には触れているが、許可する対象(N社とV社)の明示がない、あるいは通信方向の指定が不十分である。
- 0点: 内容が不適切、または無解答。
- 3点: 対策を実施する機器(FW2)と、具体的な条件(N社とV社のみ許可)が論理的に構成されている。
- 0点: 論理的な構成が不十分である。
解説
下線⑨は、「SSH接続及びHTTP接続を使った攻撃から開発用システムを保護するための措置」を指しています。
図3(1)「開発用システムの接続制御」によると、「インターネットからのインバウンド通信は、FW2において、各サーバへのSSH接続及びHTTP接続を許可し、その他の通信を遮断している。」とあります。つまり、現在のFW2の設定では、インターネット上のどのIPアドレスからのSSH・HTTP接続も許可されてしまっています。(サーバ側の /etc/hosts.allow で制限していても、ネットワークの入り口であるFW2では制限されていません)。
これを防ぐためには、開発用システムを利用する正当な利用者(N社およびV社)からの接続のみを、ネットワークの入り口であるファイアウォール(FW2)で許可する設定に変更する必要があります。
高得点のポイント
- 対策を実施する機器が FW2 であることを明記する
- インターネットからの インバウンド通信 に対して制限をかけることを示す
- 許可する通信元を正規の利用者である N社とV社からの通信だけ に限定することを明記する
設問4は,(1)の正答率が低かった。攻撃に悪用されたIPアドレスを特定することは,効率的な追加調査や,脅威インテリジェンスについて外部と連携するためにも重要である。また,(3)と(5)の正答率がやや低かった。“/etc/hosts.allow”ファイルの設定やファイアウォールによる接続元制限は,よく使われる対策方法なので,よく理解してほしい。
設問5
本文中の下線⑩について,悪用される可能性を評価する際に加えるべき観点,又は影響を評価する際に加えるべき観点を,今回の事例を踏まえて30字以内で述べよ。
模範解答
複数の脆弱性が同時に悪用される可能性の観点
対応を見送った脆弱性の影響の観点
採点基準
- 4点: 公式の二つの観点のどちらかが書かれている。①悪用される可能性の評価として「複数の脆弱性が同時に悪用される可能性の観点」、②影響の評価として「対応を見送った(未対応で残っている)脆弱性の影響の観点(新たな脆弱性の影響を評価するとき、対応を見送って残っている脆弱性と組み合わさった場合の影響を考える観点)」。どちらか一方で満点。
- 2点: インシデントQの事象には触れているが観点としての表現が不十分なもの(「踏み台にされて外部に影響を与える観点」など)。
- 0点: 上記以外、又は無解答。
- 3点: 加えるべき観点として論理的に意味が通る文で構成されている。
- 0点: 論理的な構成が不十分である。
解説
下線⑩では、脆弱性管理プロセス(図4のイ・ウ)における「悪用される可能性」または「影響」の評価において、観点が不足していたことが指摘されています。
インシデントQの事例(表3および図10)を振り返ると、以下のような過小評価がありました。
- 悪用される可能性の過小評価: 脆弱性L単独では「R1サーバにSSH接続してログインする必要があり,脆弱性Lが悪用される可能性は低い」と評価していましたが、実際には脆弱性M(HTTP接続で任意のコマンドが実行可能)と同時に悪用されました。つまり、「複数の脆弱性が同時に悪用される可能性」を考慮していませんでした。
- 影響の過小評価: 脆弱性Mは一般利用者権限で動作するため影響は小さいと評価されていましたが、対応を見送った脆弱性L(一般利用者権限から管理者権限でプログラムを起動できる)が残っていたため、組み合わせで管理者権限を取られ、/etc/shadow の参照・AC-X の作成・hosts.allow の変更・外部へのスキャンにつながりました。つまり、「対応を見送った脆弱性の影響の観点」が不足していました。
これらのいずれかの観点を記述します。
高得点のポイント
以下のいずれかの観点を含めること。
設問5は,正答率が平均的であった。脆弱性管理は,サイバー公衆衛生とも呼ばれる基本的対策の一つである。脆弱性の評価の仕方をよく理解し,効果的かつ妥当な脆弱性管理を実現してほしい。