令和5年度 秋期 情報処理安全確保支援士試験 午後 問題 問4 業務委託先を含むリスクアセスメント
テクノロジセキュリティ管理
学習ガイド
業務委託の関係にあるG百貨店と運送会社E社を舞台に、顧客情報などのZ情報の機密性についてリスクアセスメントを実施する問題です。Tさんは百貨店が定めた手順に従い、リスクを洗い出して影響を分析し、総合評価に基づいて対策の要否を判断していきます。表4・表5の空欄を埋めるには、資産・脅威・脆弱性がどう組み合わさってリスクになるのかを手順に沿って追う必要があります。この記事では、委託先をまたぐデータの流れを崩さないという制約を踏まえつつ、リスク番号ごとに管理策を検討する登録セキスペの実務の型を確認します。
この記事で押さえる論点
- 資産の洗い出しからリスク特定・分析・評価に至る手順を順序立てて理解する
- 機密性への影響度と総合評価からリスク対応の要否を判断する
- 委託元と委託先にまたがる情報の流れに沿ってリスク源を特定する
- データの流れを変えない制約下で追加すべき管理策を立案する
出題情報
- 出題
- 2023(R5)秋 情報処理安全確保支援士 午後 問4
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
情報資産を保護するためには,リスクを洗い出すことが出発点となる。リスクを洗い出した後,そのリスクによる情報資産への影響を分析した上で,対策の必要性を評価し,具体的な対策の内容を検討することが重要である。これらのリスクアセスメントからリスク対応までのプロセスを適切に行えることが,情報処理安全確保支援士(登録セキスぺ)には要求される。本問では,業務委託関係にある百貨店と運送会社を題材に,リスクアセスメントを実施する能力,及び個々のリスクを低減するための対策を立案する能力を問う。
問4では,業務委託関係にある百貨店と運送会社を題材に,個人情報に関するリスクアセスメントについて出題した。全体として正答率は平均的であった。リスクアセスメントは,組織の秘密情報を保護するための基本的なプロセスであり,このプロセスで大きなリスクの見落としがあると,重大なインシデントの発生につながってしまうおそれがある。情報処理安全確保支援士(登録セキスぺ)の専門性が発揮されるべき重要なプロセスであるので,リスクアセスメントの流れについて理解するとともに,その流れの中で,脅威を想定して攻撃シナリオを作成する方法及び攻撃シナリオを分析する方法について理解を深めるよう,学習を進めてほしい。
問題本文
問4 リスクアセスメントに関する次の記述を読んで,設問に答えよ。
G百貨店は,国内で5店舗を営業している。G百貨店では,贈答品として販売される菓子類のうち,特定の地域向けに配送されるもの(以下,菓子類Fという)の配送と在庫管理をW社に委託している。
〔W社での配送業務〕
W社は従業員100名の地域運送会社で,本社事務所と倉庫が同一敷地内にあり,それ以外の拠点はない。
G百貨店では,贈答品の受注情報を,Sサービスという受注管理SaaSに登録している。菓子類Fの受注情報(以下,菓子類Fの受注情報をZ情報という)が登録された後の,W社の配送業務におけるデータの流れは,図1のとおりである。
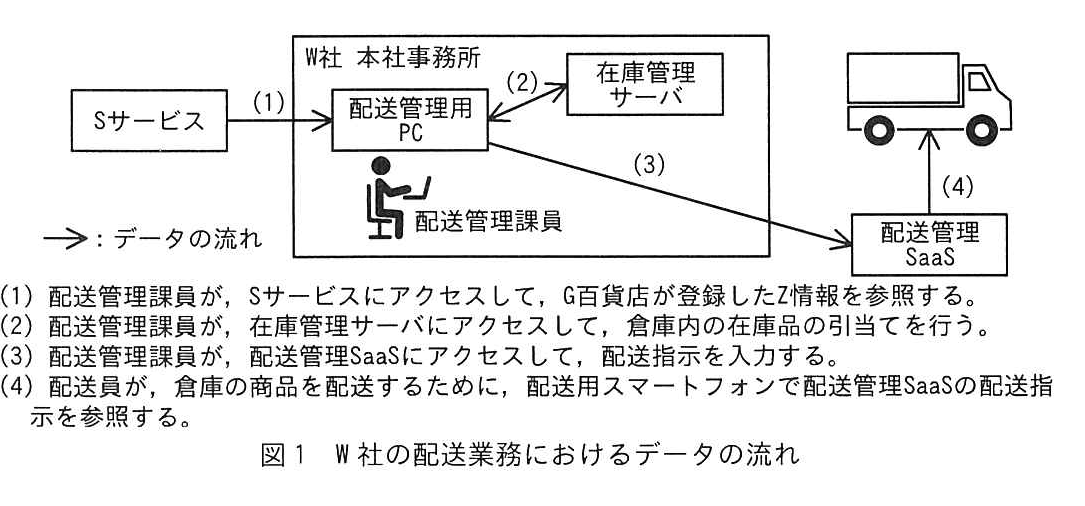
図の説明テキスト
W社の配送業務におけるデータの流れを示すシステム構成図。
SサービスからW社本社事務所内の配送管理用PCへ(1)の矢印。配送管理用PCから在庫管理サーバへ(2)の矢印。配送管理用PCから配送管理SaaSへ(3)の矢印。配送管理SaaSからトラックの配送員へ(4)の矢印が引かれている。
(1) 配送管理課員が,Sサービスにアクセスして,G百貨店が登録したZ情報を参照する。
(2) 配送管理課員が,在庫管理サーバにアクセスして,倉庫内の在庫品の引当てを行う。
(3) 配送管理課員が,配送管理SaaSにアクセスして,配送指示を入力する。
(4) 配送員が,倉庫の商品を配送するために,配送用スマートフォンで配送管理SaaSの配送指示を参照する。
W社の配送管理課では,毎日09:00-21:00の間,常時稼働1名として6時間交代で配送管理業務を行っている。配送管理用PCは1台を交代で使用している。
Sサービスに登録されたZ情報をW社が参照できるようにするために,G百貨店は,自社に発行されたSサービスのアカウントを一つW社に貸与している(以下,G百貨店がW社に貸与しているSサービスのアカウントを貸与アカウントという)。貸与アカウントでは,Z情報だけにアクセスできるように権限を設定している。なお,SサービスとW社の各システムは直接連携しておらず,W社の配送管理課員がZ情報を参照して,在庫管理サーバ及び配送管理SaaSに入力している。1日当たりのZ情報の件数は10〜50件である。Z情報には,配送先の住所・氏名・電話番号の情報が含まれている。配送先の情報に不備がある場合は,配送員が配送管理課に電話で問い合わせることがある。なお,配送に関するG百貨店からW社への特別な連絡事項は,電子メール(以下,メールという)で送られてくる。
〔リスクアセスメントの開始〕
ランサムウェアによる“二重の脅迫”が社会的な問題となったことをきっかけに,G百貨店では全ての情報資産を対象にしたリスクアセスメントを実施することになり,セキュリティコンサルティング会社であるE社に作業を依頼した。リスクアセスメントの開始に当たり,G百貨店は,G百貨店の情報資産を取り扱っている委託先に対して,E社の調査に応じるよう要請し,承諾を得た。この中にはW社も含まれていた。
情報資産のうち贈答品の受注情報に関するリスクアセスメントは,E社の情報処理安全確保支援士(登録セキスペ)のTさんが担当することになった。Tさんは,まずZ情報の機密性に限定してリスクアセスメントを進めることにして,必要な調査を実施した。Tさんは,調査結果として,Sサービスの仕様とG百貨店の設定状況を表1に,W社のネットワーク構成を図2に,W社の情報セキュリティの状況を表2にまとめた。
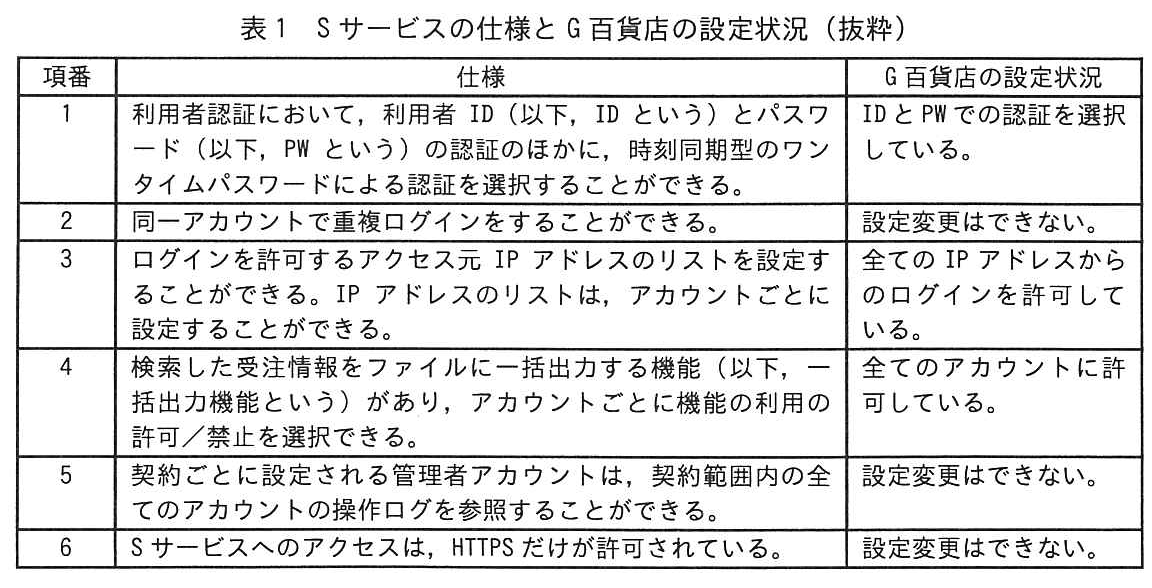
図の説明テキスト
表1 Sサービスの仕様とG百貨店の設定状況(抜粋)
項番1: 利用者認証において,利用者ID(以下,IDという)とパスワード(以下,PWという)の認証のほかに,時刻同期型のワンタイムパスワードによる認証を選択することができる。(設定状況: IDとPWでの認証を選択している。)
項番2: 同一アカウントで重複ログインをすることができる。(設定状況: 設定変更はできない。)
項番3: ログインを許可するアクセス元IPアドレスのリストを設定することができる。IPアドレスのリストは,アカウントごとに設定することができる。(設定状況: 全てのIPアドレスからのログインを許可している。)
項番4: 検索した受注情報をファイルに一括出力する機能(以下,一括出力機能という)があり,アカウントごとに機能の利用の許可/禁止を選択できる。(設定状況: 全てのアカウントに許可している。)
項番5: 契約ごとに設定される管理者アカウントは,契約範囲内の全てのアカウントの操作ログを参照することができる。(設定状況: 設定変更はできない。)
項番6: Sサービスへのアクセスは,HTTPSだけが許可されている。(設定状況: 設定変更はできない。)
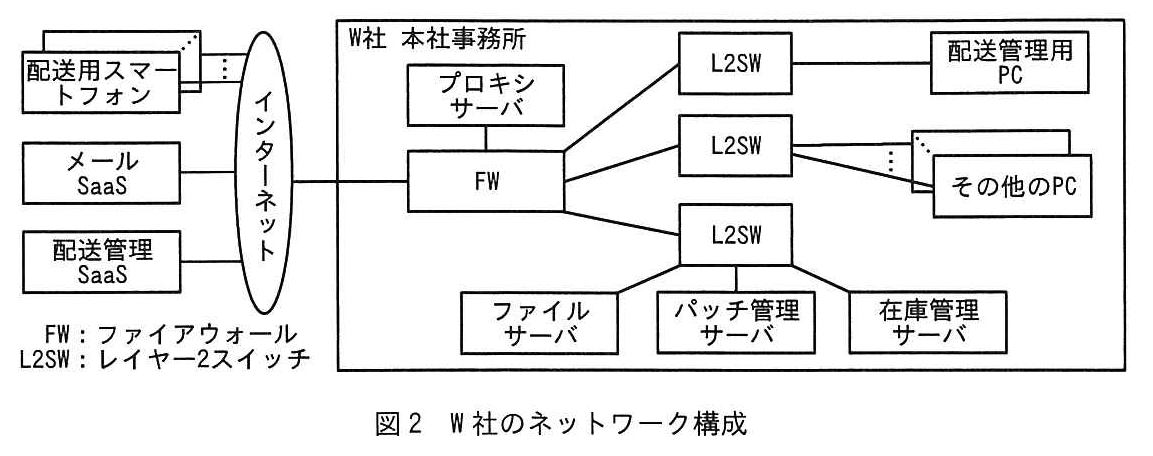
図の説明テキスト
インターネットからW社本社事務所のFWに接続されている。またインターネット経由で配送用スマートフォン、メールSaaS、配送管理SaaSが接続されている。
W社本社事務所内ではFWから3つのL2SWに分岐。
・上のL2SWにはプロキシサーバと配送管理用PCが接続。
・中央のL2SWにはその他のPCが接続。
・下のL2SWにはファイルサーバ、パッチ管理サーバ、在庫管理サーバが接続。
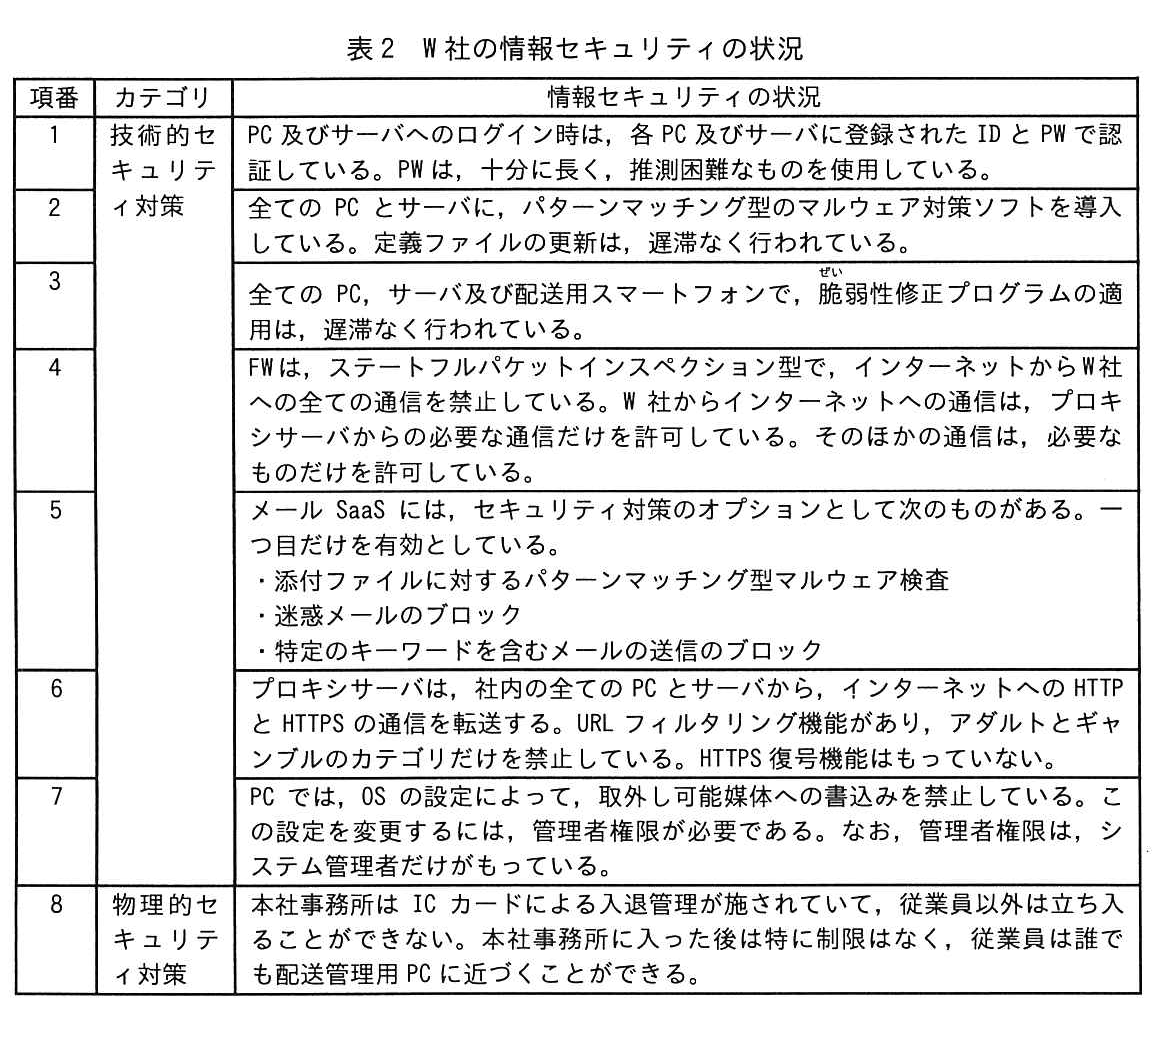
図の説明テキスト
表2 W社の情報セキュリティの状況
項番1〜8までの技術的および物理的セキュリティ対策が記述されている。
図の説明テキスト
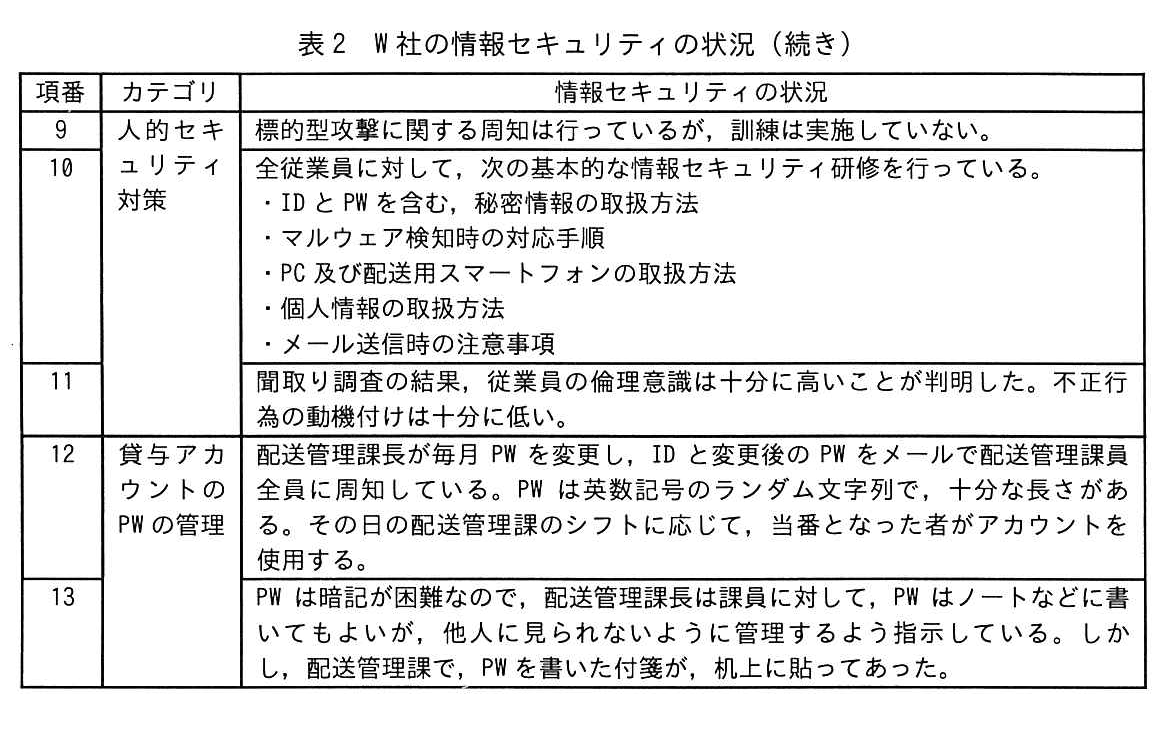
表2 W社の情報セキュリティの状況 (続き)
項番9〜11の人的セキュリティ対策、項番12〜13の貸与アカウントのPWの管理について記述されている。
Tさんは,G百貨店が定めた図3のリスクアセスメントの手順に従って,Z情報の機密性に関するリスクアセスメントを進めた。
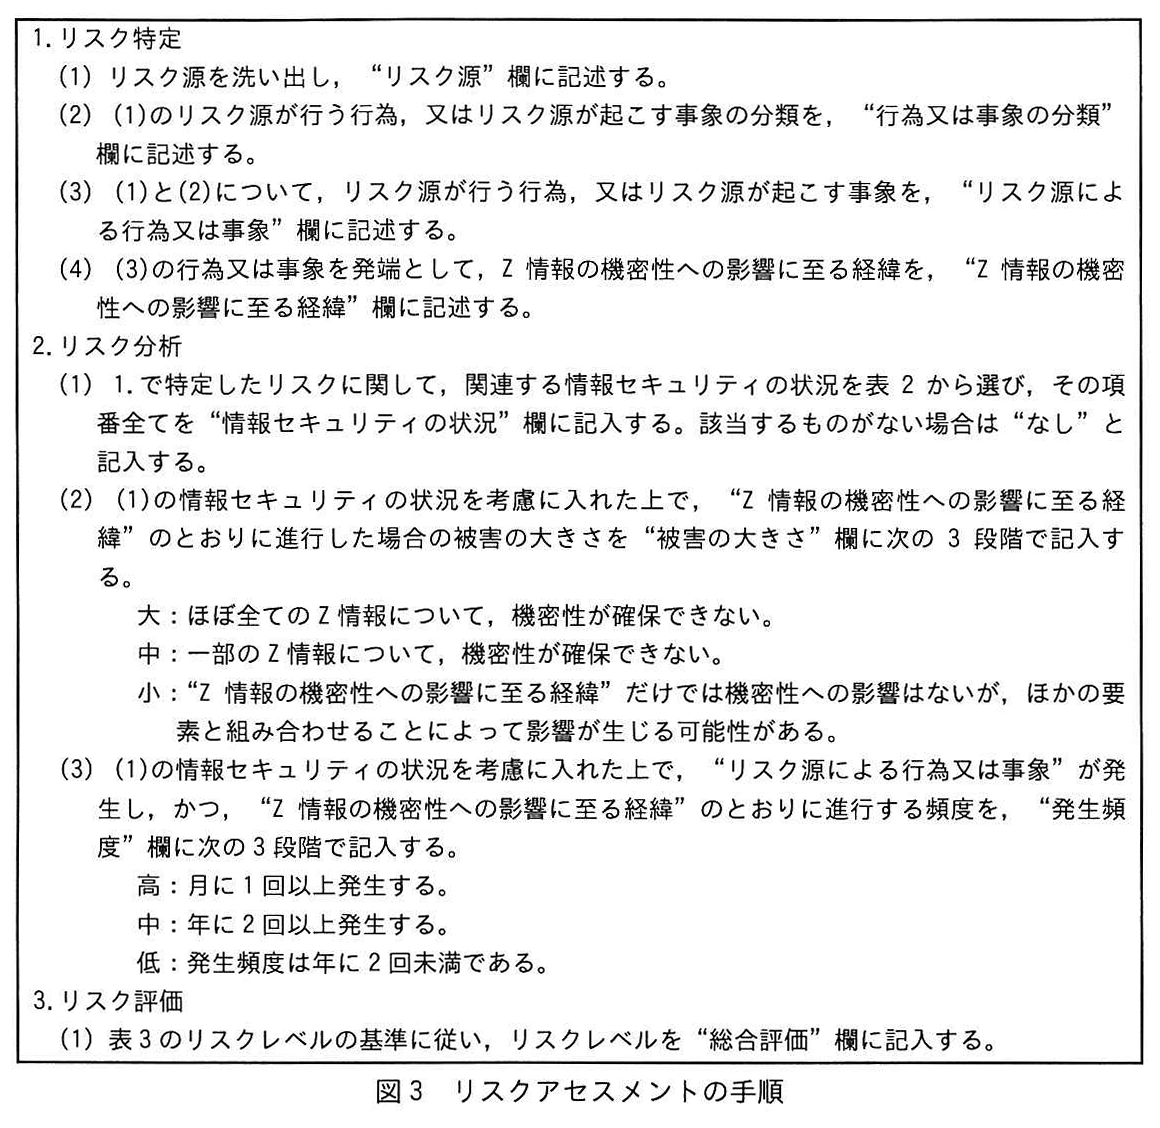
図の説明テキスト
リスクアセスメントの手順
- リスク特定(リスク源、行為又は事象の分類などの記述)
- リスク分析(情報セキュリティの状況の項番記入、被害の大きさの大/中/小の判定、発生頻度の高/中/低の判定)
- リスク評価(表3に基づく総合評価の記入)
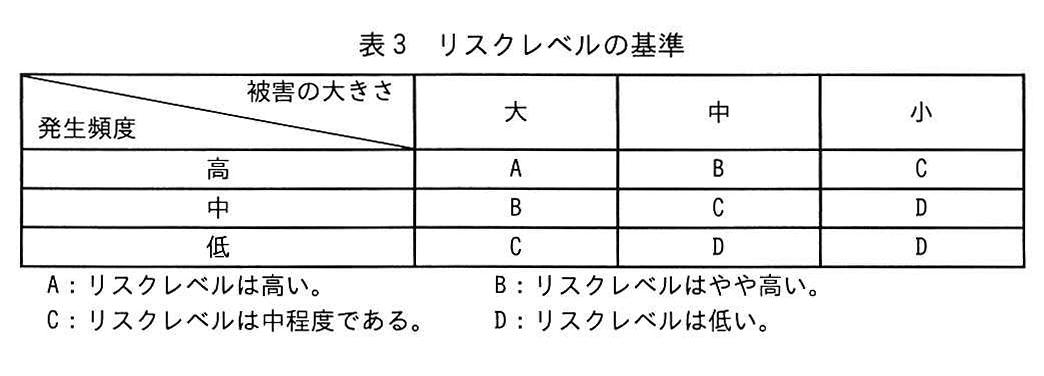
図の説明テキスト
表3 リスクレベルの基準。発生頻度と被害の大きさの組み合わせからリスクレベル(A〜D)を判定するマトリクス表。
| 発生頻度 \ 被害の大きさ | 大 | 中 | 小 |
|---|---|---|---|
| 高 | A | B | C |
| 中 | B | C | D |
| 低 | C | D | D |
A: リスクレベルは高い。B: リスクレベルはやや高い。C: リスクレベルは中程度である。D: リスクレベルは低い。
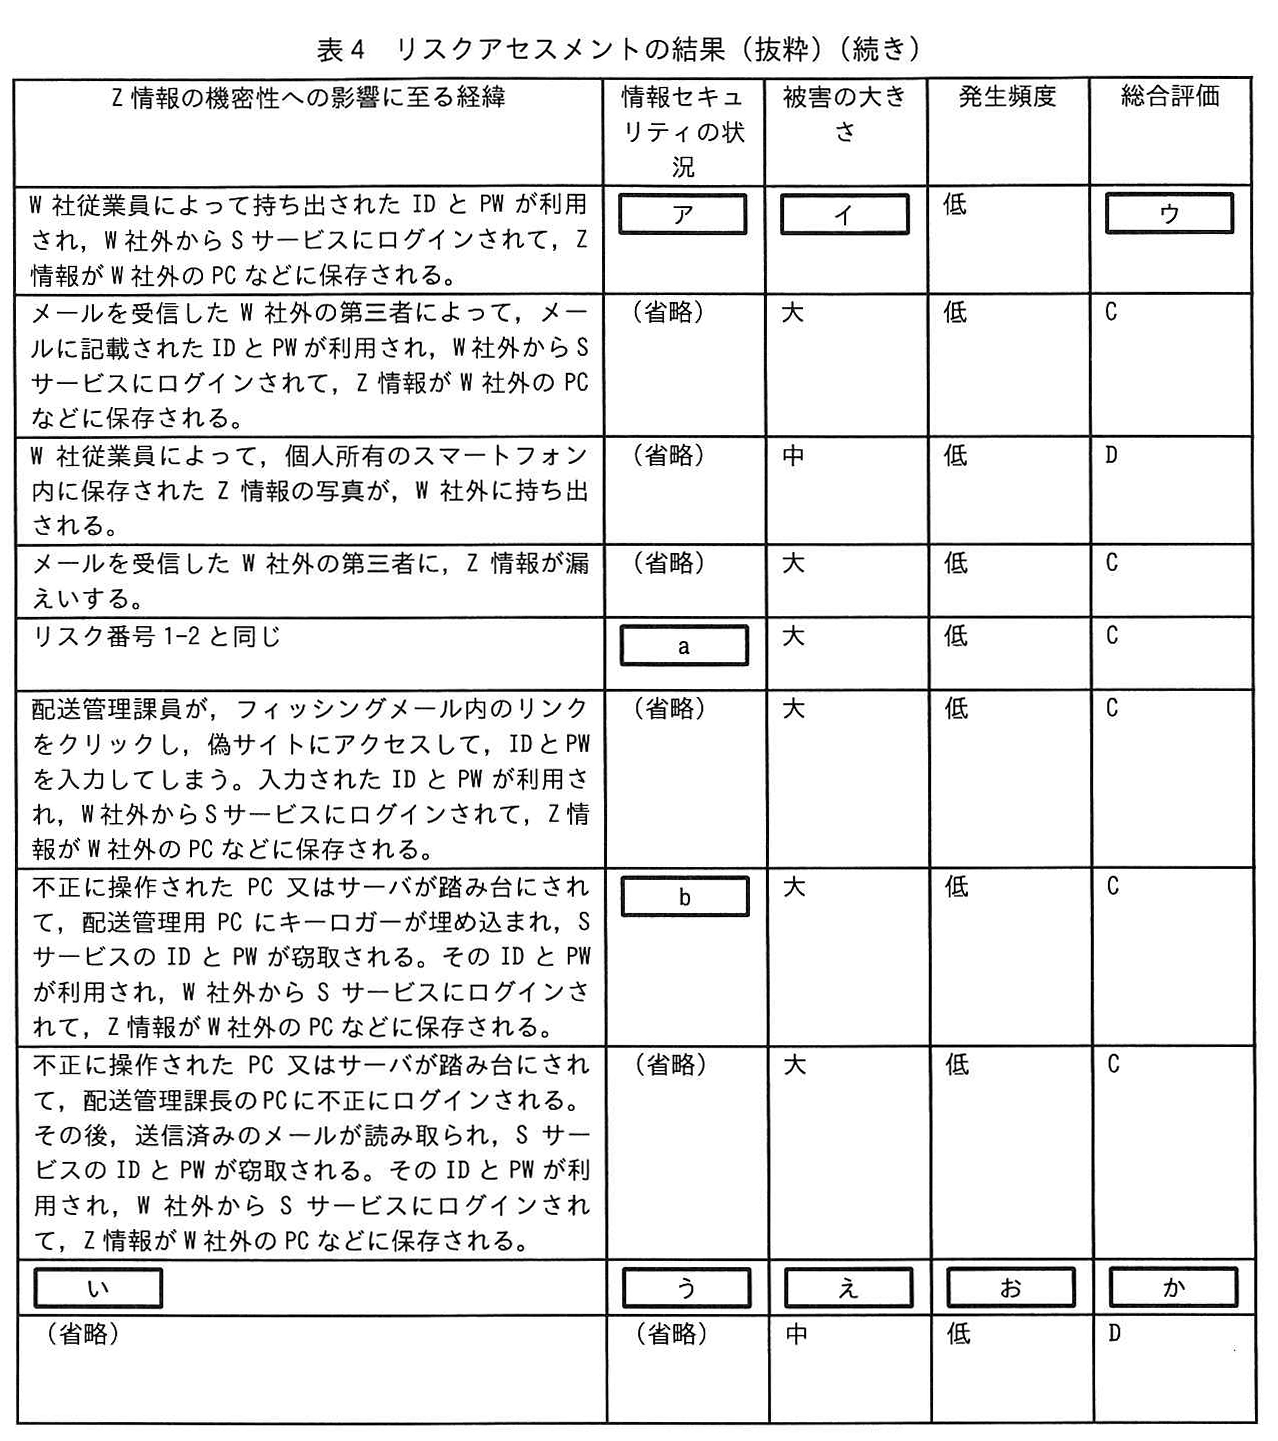
Tさんは,表4のリスクアセスメントの結果をG百貨店に報告した。
注記:次の表4は左半分の抜粋と右半分の抜粋に分かれている。
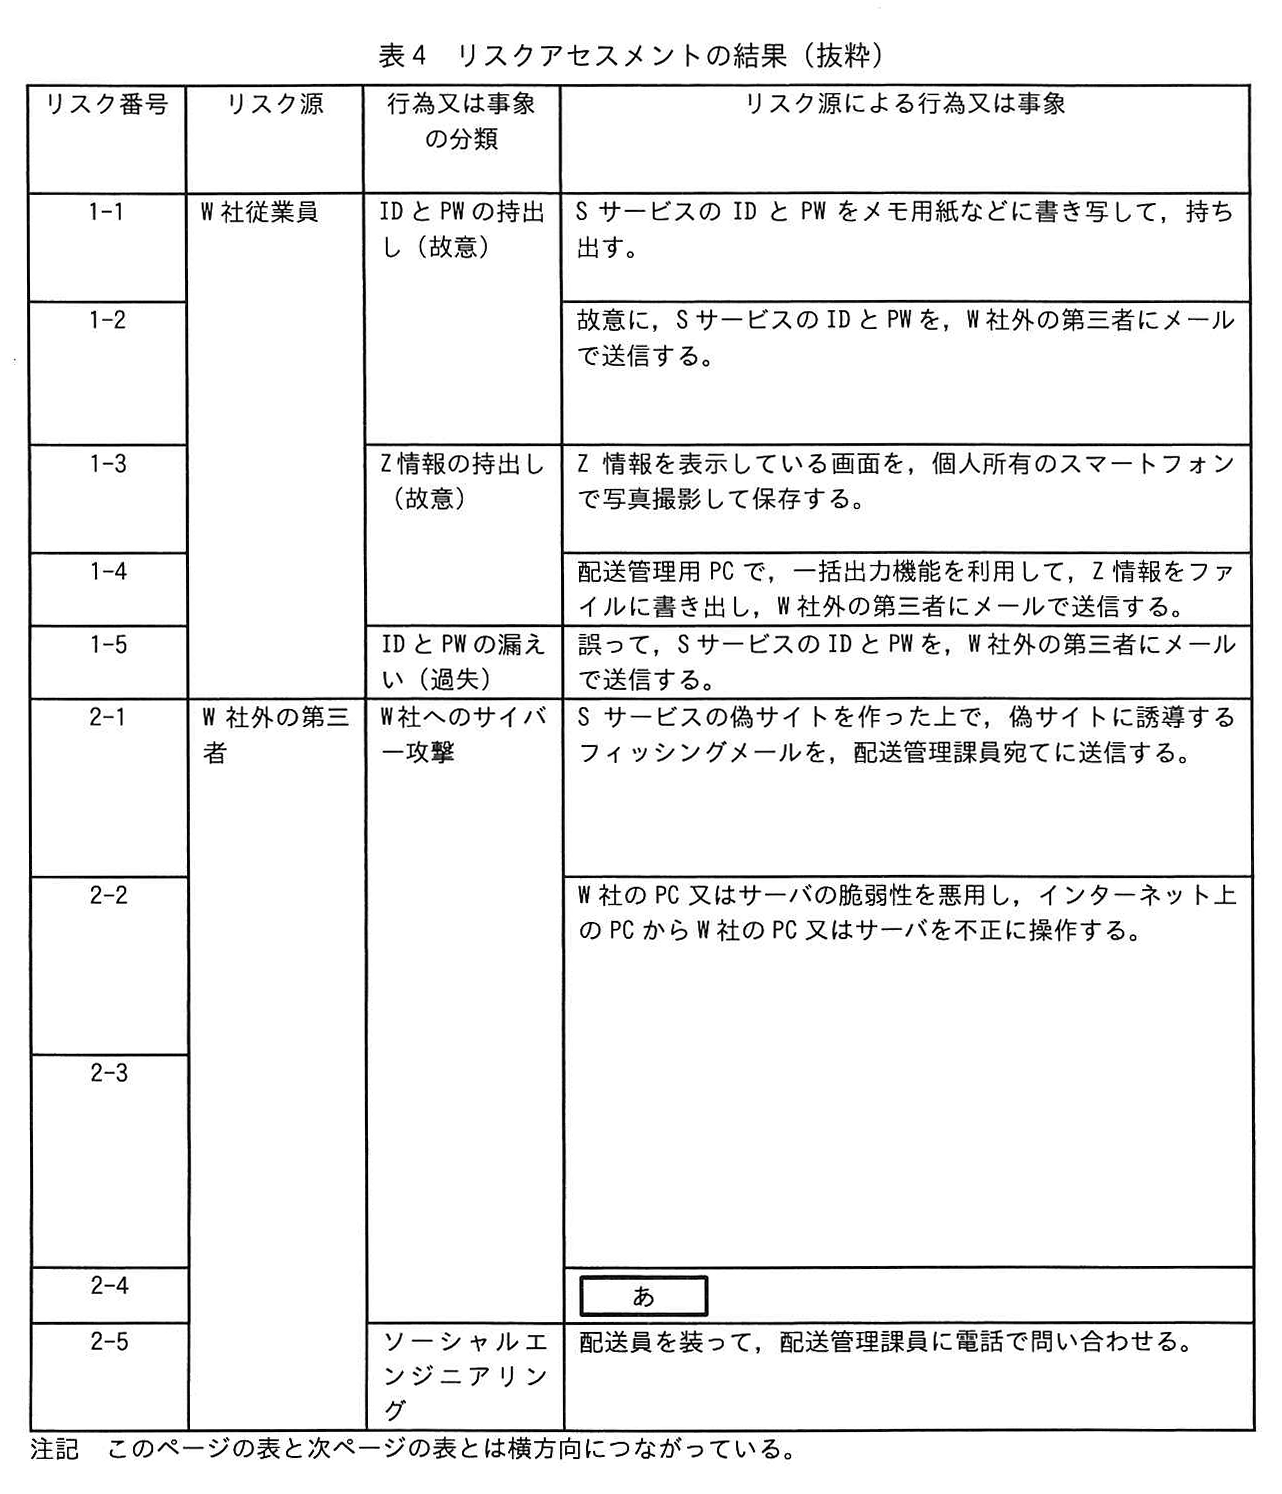
図の説明テキスト
リスクアセスメントの結果を示す表の左半分(リスク番号、リスク源、行為又は事象の分類、リスク源による行為又は事象)。
リスク番号2-4の行の「リスク源による行為又は事象」の列に空欄 あ が含まれている。
図の説明テキスト
リスクアセスメントの結果を示す表の右半分(Z情報の機密性への影響に至る経緯、情報セキュリティの状況、被害の大きさ、発生頻度、総合評価)。
以下の空欄が含まれる:
・リスク番号1-1の行に ア, イ, ウ
・リスク番号1-5の行に a
・リスク番号2-2の行に b
・リスク番号2-4の行に い, う, え, お, か
〔リスクの管理策の検討〕
報告を受けた後,G百貨店は,総合評価がA〜Cのリスクについて,リスクを低減するために追加すべき管理策の検討をE社に依頼した。依頼に当たり,G百貨店は次のとおり条件を提示した。
- 図1のデータの流れを変更しない前提で管理策を検討すること
- リスク番号1-1及び2-4については,総合評価にかかわらず,管理策を検討すること
依頼を受けたE社は,Tさんをリーダーとする数名のチームが管理策を検討した。追加すべき管理策の検討結果を表5に示す。
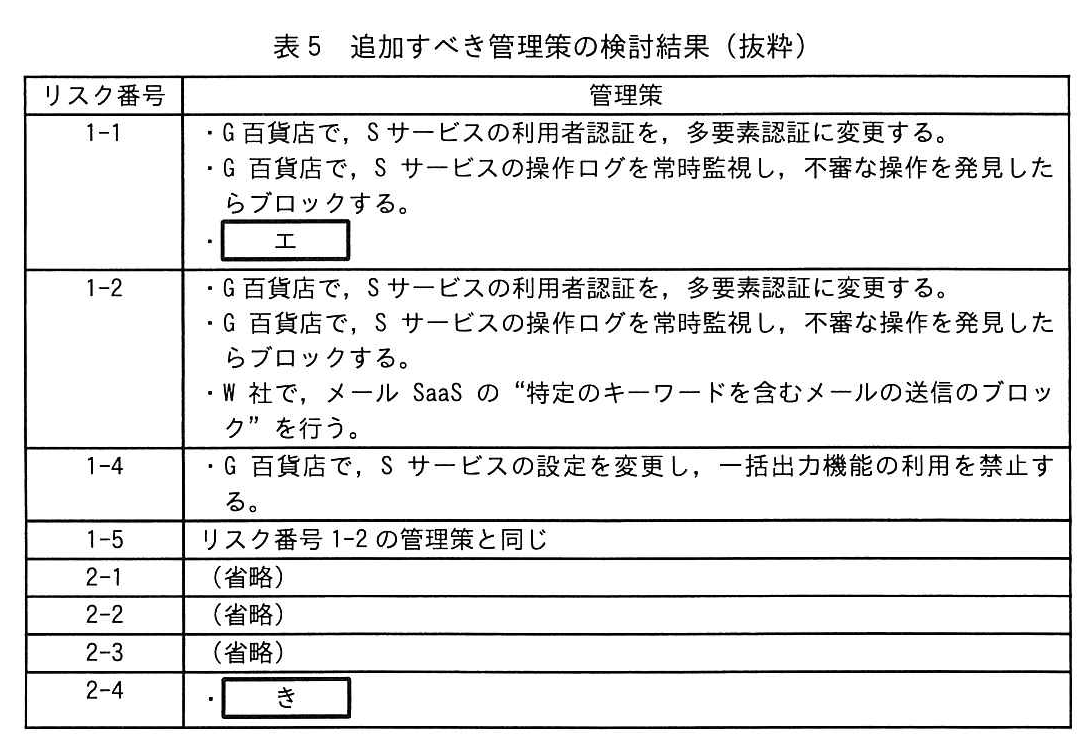
図の説明テキスト
追加すべき管理策の検討結果を示す表。
リスク番号1-1の管理策に空欄 エ が含まれる。
リスク番号2-4の管理策に空欄 き が含まれる。
その後,Tさんは,Z情報の完全性及び可用性についてのリスクアセスメント,並びに菓子類F以外の贈答品の受注情報についてのリスクアセスメントを行い,必要に応じて管理策を検討した。
E社から全ての情報資産のリスクアセスメント結果及び追加すべき管理策の報告を受けたG百貨店は,報告内容からW社に関連する部分を抜粋してW社にも伝えた。G百貨店とW社は,幾つかの管理策を実施し,順調に贈答品の販売及び配送を行っている。
設問と解答・解説
設問1
空欄 ア に入れる適切な字句を答えよ。
模範解答
10,11,12,13
採点基準
- 5点: 10、11、12、13の全てが正確に記載されている。
- 3点: 一部の項番が欠けている、または不要な項番が含まれている。
- 0点: 正答と全く異なるか、無解答。
解説
情報資産を保護するためのリスクアセスメントプロセスにおいて、該当する脅威や脆弱性を正確に特定することが求められます。
本問では、表2に記載されたインシデントの要因の中から、適切なものを全て選択する必要があります。
高得点のポイント
漏れなく全ての該当項番(10、11、12、13)を挙げていること。
余計な項番を含めていないこと。
空欄 ウ に入れる適切な字句を選択せよ。
模範解答
選択肢ウ: C
解説
発生頻度と影響度に基づいて算出される総合的なリスク値の判定です。
リスクレベルはマトリックス(影響度×発生頻度)により決定されます。直前の問題で影響度が「大」と評価されていることを考慮します。
各選択肢の解説
ウ(C): 正解。影響度が「大」であり、かつ想定される発生頻度からマトリックスを照らし合わせると、リスク値は「C」に該当します。
ア(A)、イ(B)、エ(D): 誤り。マトリックスの判定基準(発生頻度と影響度の組み合わせ)から外れています。
空欄 エ に入れる適切な字句を答えよ。
模範解答
G百貨店で,Sサービスへログイン可能なIPアドレスをW社プロキシだけに設定する。
採点基準
- 3点: アクセス制御の実施場所、制御の対象、許可する条件が全て具体的に明記されている。
- 1点: 制御の対象や条件の記述が不十分である。
- 0点: 対策として不適切である。
- 2点: IPアドレスを用いたアクセス制限の意図が論理的に伝わる文章構成である。
- 1点: 意図は推測できるが、文章構成がやや不明瞭である。
- 0点: 意味が通らない。
解説
第三者による不正ログインを防ぐためのネットワークアクセス制御の対策を記述する問題です。
高得点のポイント
アクセス制御の実施場所(G百貨店)を明記していること。
制御の対象(Sサービスへのログイン)を明記していること。
許可する条件(W社のプロキシIPアドレスのみ)を具体的に示していること。
設問2
次の問いに答えよ。
表4中の あ に入れる適切な字句を,本文に示した状況設定に沿う範囲で,あなたの知見に基づき,答えよ。
模範解答
G百貨店からW社への連絡を装った電子メールに未知のマルウェアを添付して,配送管理課員宛てに送付する。
配送管理課員がよく閲覧するWebサイトにおいて,脆弱性を悪用するなどして,配送管理課員が閲覧した時に,未知のマルウェアを別のWebサイトからダウンロードさせるようにWebページを改ざんする。
W社からアクセスすると未知のマルウェアをダウンロードする仕組みのWebページを用意した上で,そのURLリンクを記載した電子メールを,G百貨店からW社への連絡を装って送信する。
採点基準
- 3点: 攻撃の起点、標的となる対象者、攻撃の手法が具体的に設定されている。
- 1点: 状況設定の把握が甘く、攻撃手法の具体性が欠けている。
- 0点: 的を射ないシナリオである。
- 2点: 攻撃者が目的を達成するまでのプロセスが論理的に矛盾なく記述されている。
- 1点: シナリオの展開に飛躍や論理的矛盾が一部見られる。
- 0点: 全く論理的でない。
解説
状況設定と自身の知見を組み合わせて、起こりうる攻撃シナリオを具体的に洗い出す能力が問われます。
高得点のポイント
攻撃の起点(なりすましメール、Web改ざんなど)が具体的に設定されていること。
標的となる対象者(配送管理課員など)が明記されていること。
攻撃の手法(未知のマルウェアのダウンロードや添付ファイルの開封など)が論理的かつ現実的に描かれていること。
模範解答
配送管理課員が,添付ファイルを開き,配送管理用PCが未知のマルウェアに感染した結果,IDとPWを周知するメールが読み取られ,SサービスのIDとPWが窃取される。そのIDとPWが利用されて,W社外からSサービスにログインされて,Z情報が漏えいする。
配送管理課員が,改ざんされたWebページを閲覧した結果,マルウェアをダウンロードしてPCがマルウェアに感染する。マルウェアがキー入力を監視して,配送管理課員がSサービスにアクセスした際にIDとPWが窃取される。そのIDとPWが利用されて,W社外からSサービスにログインされ,Z情報がW社外のPCなどに保存される。
配送管理課員が,電子メール内のURLリンクをクリックすると,配送管理用PCが未知のマルウェアに感染する。PC内に残っていたZ情報を一括出力したファイルが,マルウェアによって攻撃者の用意したサーバに送信され,Z情報が漏えいする。
採点基準
- 3点: マルウェア感染後の挙動、不正アクセスの経路、最終的な被害内容が明確に記述されている。
- 1点: 被害に至るプロセスの記述が不十分である。
- 0点: 被害シナリオとして成立していない。
- 2点: 攻撃シナリオからの繋がりが論理的であり、被害発生までの因果関係が明確である。
- 1点: 攻撃と被害の因果関係が一部不明瞭である。
- 0点: 全く論理的でない。
解説
設問2の空欄「あ」で作成した攻撃シナリオに基づき、それがどのように具体的な情報漏えいなどの被害につながるかを記述する問題です。
高得点のポイント
マルウェア感染後の挙動(IDやPWの窃取など)が示されていること。
不正アクセスの経路(W社外からのSサービスへのログインなど)が明確であること。
最終的な被害内容(Z情報の漏えいなど)が論理的に導き出されていること。
模範解答
2,3,5,6,9,12
2,3,6
2,3,5,6,9,10
採点基準
- 5点: 記述したシナリオの要素に合致する項番が全て正確に記載されている。
- 3点: 該当する項番に漏れがある、または不要な項番が含まれている。
- 0点: 全く異なる、または無解答。
解説
作成した攻撃シナリオおよび被害シナリオに関連する脆弱性・脅威の項番を表2から過不足なく選択する問題です。
高得点のポイント
記述したシナリオの要素(マルウェア感染、不正ログイン、情報の持ち出しなど)に合致する項番を全て正確に挙げていること。
シナリオに関連しない不要な項番が含まれていないこと。
模範解答
高
低
採点基準
- 2点: 自分の「あ」のシナリオと発生頻度の定義に照らして妥当な頻度(高/中/低)を選んでいる。
- 1点: 高/中/低のいずれかを答えているが、シナリオとの整合の説明や妥当性に疑問が残る。
- 0点: 無回答、または高/中/低以外、またはシナリオと明らかに矛盾している。
解説
正解の根拠
正解は自分が設定した「あ」のシナリオと整合する発生頻度であり、固定の答えはありません。
発生頻度は、高は「月に1回以上発生する」、中は「年に2回以上発生する」、低は「発生頻度は年に2回未満である」と定義されています。
公式解答例では、以下の3件が示されています。
- ①標的型メールの添付マルウェア:日常的に受信する業務メールに紛れ込むため、発生頻度は「高」となります。
- ②配送管理課員がよく閲覧するWebサイトの改ざん(水飲み場型):特定のサイトが改ざんされる頻度は限られるため、発生頻度は「低」となります。
- ③電子メール内のURLリンクからマルウェアをダウンロードさせる:これも日常的なメール受信を通じて発生するため、発生頻度は「高」となります。
模範解答
A
C
採点基準
- 2点: 「え」(大)と自分の「お」から表3どおりのリスクレベルを導いている(高→A、中→B、低→C)。
- 1点: A〜Dを答えているが、「お」との対応が表3と食い違う。
- 0点: 無回答またはA〜D以外。
解説
正解の根拠
「か」(リスクレベル)は、「え」(大)と自分の「お」から表3で決まります。
| 発生頻度 | 被害:大 | 被害:中 | 被害:小 |
|---|---|---|---|
| 高 | A | B | C |
| 中 | B | C | D |
| 低 | C | D | D |
公式の例示では、発生頻度が「高」の場合は「A」、発生頻度が「低」の場合は「C」となっています。もし「お」で発生頻度を「中」としたなら、リスクレベルは「B」になります。
模範解答
配送管理用PCにEDRを導入し,不審な動作が起きていないかを監視する。
プロキシサーバのURLフィルタリング機能の設定を変更して,配送管理用PCからアクセスできるURLを必要なものだけにする。
全てのPCとサーバに,振舞い検知型又はアノマリ検知型のマルウェア対策ソフトを導入する。
採点基準
- 3点: 導入するセキュリティソリューション、対策の適用対象、リスク低減の仕組みが具体的に記述されている。
- 1点: 対策の内容が抽象的であるか、適用対象が不明確である。
- 0点: 対策として不適切である。
- 2点: 洗い出したリスクに対応する対策として、妥当かつ論理的に説明されている。
- 1点: リスクと対策の結びつきが一部不明瞭である。
- 0点: 意味が通らない。
解説
洗い出したリスク(攻撃シナリオ・被害シナリオ)を低減・緩和するための具体的な技術的・運用的対策を立案する問題です。
高得点のポイント
導入するセキュリティソリューション(EDR、振る舞い検知、URLフィルタリングなど)が具体的であること。
対策の適用対象(配送管理用PC、プロキシサーバなど)が明確であること。
対策によってどのようにリスクが低減されるか(不審な動作の監視、アクセスの制限など)が論理的に説明されていること。
リスクアセスメントの中でも,リスク特定は担当者の知見が重要なプロセスである。本文内の状況説明と受験者自らの知見とを組み合わせてリスクを洗い出す能力を,設問2では問うた。多くの受験者が適切な解答を記述していたが,特定したリスクが具体性に欠けており,リスク分析の段階で被害の大きさや発生頻度の評価ができていない解答が散見された。また,“W社外の第三者”や“W社へのサイバー攻撃”といったリスクの前提に合っていない解答も一部に見られた。