令和4年度 春期 ネットワークスペシャリスト試験 午後II 問1 テレワーク用SSL-VPN環境の構築と広域イーサネットの冗長化設計
学習ガイド
製造業のK社がテレワーク環境としてVDIを導入し、あわせて拠点間ネットワークを冗長化する事例です。前半ではSSL-VPNの接続方式やTLS1.3の暗号機能、クライアント証明書による認証手順が問われ、後半では広域イーサネットにおけるECMPの負荷分散とVRRPによる障害対策が問われます。問題文の接続要件から利用するプロトコルを絞り込み、シーケンス図から認証と仮想PC特定の流れを掴んだ上で、ネットワーク構成図とコスト設定から経路制御の動作を順に読み解きます。
この記事で押さえる論点
- SSL-VPNの各接続方式の特徴とTLS1.3における暗号化や鍵交換の安全性を説明できる
- クライアント証明書を用いた利用者認証と接続先仮想PCの特定手順を説明できる
- ECMPを用いた回線負荷分散の仕組みとパケット順序逆転を防ぐ転送方式を説明できる
- 回線障害時にVRRPの優先度を連動させて経路を切り替える動作を述べられる
出題情報
- 出題
- 2022(R4)春 ネットワークスペシャリスト 午後II 問1
- 配点
- 100点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
近年,企業におけるテレワーク導入が進みつつある。テレワークを実現するためには,社員が自宅にいながら会社の業務を安全に行えるネットワーク環境が求められる。そのために必要となる,重要なネットワーク技術の一つとして,VPN技術を挙げることができる。また,テレワークにおける情報漏えいリスクを避けるための方策として,仮想デスクトップ基盤(VDI)環境が利用されることも一般的である。本問では,企業におけるテレワーク実現のためのSSL-VPN環境の構築,VDI環境に関する技術的な考察,及び冗長ネットワーク構築を題材に,テレワーク時代に必要となるネットワーク構築スキルを問う。
問1では,企業におけるテレワークのためのSSL-VPN環境の構築,仮想デスクトップ基盤(VDI)環境に関する技術的な考察,及び冗長ネットワーク構築を題材に,テレワーク時代に必要となるネットワークを構築するための技術について出題した。全体として正答率は平均的であった。
問題本文
テレワーク環境の導入に関する次の記述を読んで,設問1〜5に答えよ。
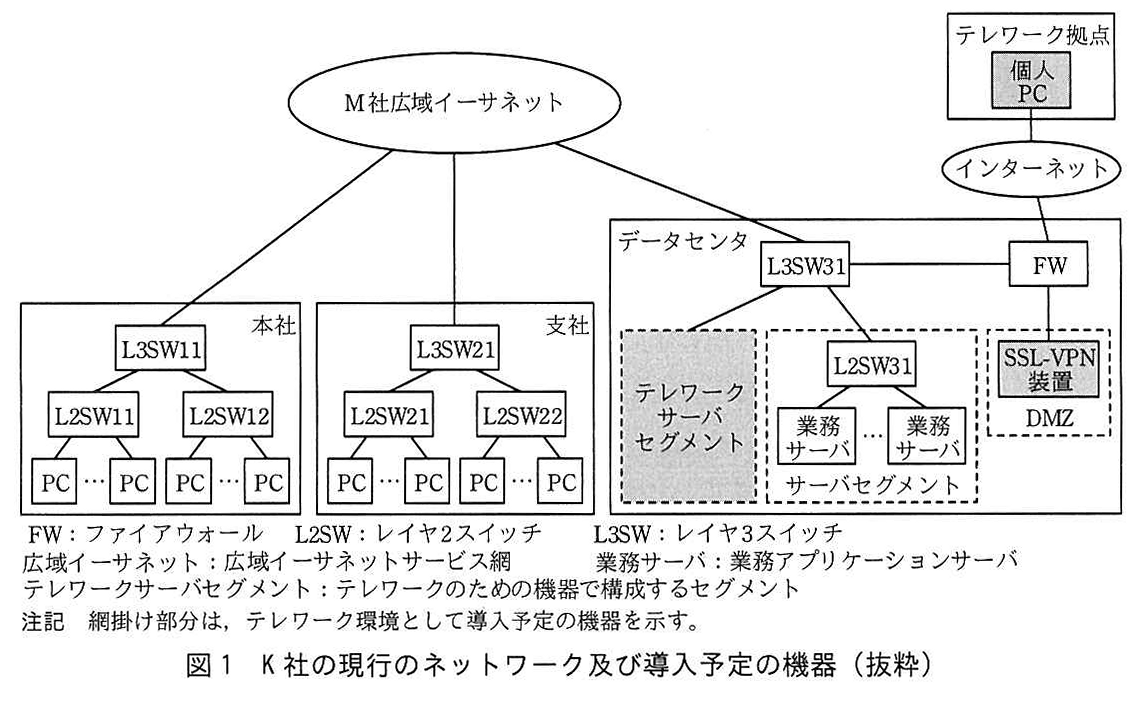
K社は,東京に本社を構える中堅の製造業者である。東京の本社のほかに,大阪の支社,及び関東圏内のデータセンタがある。このたびK社では,テレワーク環境を導入し,K社社員が自宅などをテレワーク拠点として,個人所有のPC(以下,個人PCという)を利用して業務を行う方針を立てた。また,業務の重要性から,ネットワークの冗長化を行うことにした。これらの要件に対応するために,情報システム部のP主任が任命された。K社の現行のネットワーク及び導入予定の機器を図1に示す。
図の説明テキスト
ネットワーク構成図。テレワーク拠点の個人PCがインターネットに接続されている。M社広域イーサネットを中心に、本社、支社、データセンタが接続されている。データセンタはインターネットとFW経由で接続され、M社広域イーサネットとはL3SW31経由で接続されている。データセンタ内部には、テレワークサーバセグメント、サーバセグメント、DMZがある。DMZにはSSL-VPN装置があり、FWに接続されている。
〔現行のネットワーク構成〕
図1の概要を次に示す。
・本社,支社,データセンタはM社の広域イーサネットで接続されている。
・サーバセグメントに設置された業務サーバに,社内のPCからアクセスして各種業務を行っている。
・FWは,社内からインターネットへのアクセスのためにアドレス変換(NAPT)を行っている。
・FWでDMZを構成し,DMZにはグローバルIPアドレスが割り当てられている。
・DMZ以外の社内の全てのセグメントは,プライベートIPアドレスが割り当てられている。
・経路制御の方式は,OSPFが用いられている。
・本社のネットワークアドレスには,172.16.1.0/24を割り当てている。
・支社のネットワークアドレスには,172.16.2.0/24を割り当てている。
・データセンタのネットワークアドレスには,172.17.0.0/16を割り当てている。
〔テレワーク環境導入方針〕
P主任は,テレワーク環境構築に当たって,導入方針を次のように定め,技術検討を進めることにした。
・テレワーク拠点の個人PCには業務上のデータを一切置かない運用とするために,仮想デスクトップ基盤(以下,VDIという)の技術を採用する。
・データセンタのテレワークサーバセグメントにVDIサーバを導入する。VDIサーバでは,個人ごとの仮想化されたPC(以下,仮想PCという)を稼働させ,個人PCから遠隔で仮想PCを利用可能にする。
・個人PCには,仮想PCの画面を操作するソフトウェア(以下,VDIクライアントという)を導入する。
・仮想PCから,業務サーバへアクセスして業務を行う。社内のPCからは直接業務サーバへアクセスできるので,社内のPCから仮想PCは利用しない。
・DMZにSSL-VPN装置を導入して,テレワーク拠点の個人PCからデータセンタのテレワークサーバセグメントへのアクセスを実現する。
・情報セキュリティの観点から,SSL-VPNアクセスのための認証は,個人ごとに事前に発行したクライアント証明書を用いて行う。
・SSL-VPN装置は,個人PCからの接続時の認証に応じて適切な仮想PCを特定する。そして,個人PCからその仮想PCへのVDIの通信を中継する。このような機能をもつSSL-VPN装置を選定する。
・テレワークを行う利用者は最大200人とする。
〔SSL-VPN技術調査とテレワーク環境への適用〕
P主任は,テレワーク拠点からインターネットを介した社内へのアクセスを想定して,SSL-VPNの技術について調査を行い,結果を次のようにまとめた。
・SSL-VPNは,TLSプロトコルを利用したVPN技術である。
・TLSプロトコルは,HTTPS(HTTP over TLS)通信で用いられる暗号化プロトコルであり,インターネットのような公開ネットワーク上などで安全な通信を可能にする。
・TLSプロトコルのセキュリティ機能は,暗号化,通信相手の認証,及び ア である。
・SSL-VPNは,リバースプロキシ方式,ポートフォワーディング方式, イ 方式の3方式がある。
・リバースプロキシ方式のSSL-VPNは,インターネットからアクセスできない社内のWebアプリケーションへのアクセスを可能にする。
・ポートフォワーディング方式のSSL-VPNは,社内のノードに対してTCP又はUDPの任意の ウ へのアクセスを可能にする。
・ イ 方式のSSL-VPNは,動的にポート番号が変わるアプリケーションプログラムでも社内のノードへのアクセスを可能にする。
・リバースプロキシ方式以外のSSL-VPNを利用するためには,SSL-VPN接続を開始するテレワーク拠点のPCに,SSL-VPN接続を行うためのクライアントソフトウェアモジュール(以下,SSL-VPNクライアントという)が必要である。
・TLSプロトコルは,複数のバージョンが存在するが,TLS1.3はTLS1.2よりも安全性が高められている。一例を挙げると,TLS1.3ではAEAD(Authenticated Encryption with Associated Data)暗号利用モードの利用が必須となっており,①セキュリティに関する二つの処理が同時に行われる。
・TLSプロトコルで用いられる電子証明書の形式は,X.509によって定められている。
・認証局(以下,CAという)によって発行された電子証明書には,②証明対象を識別する情報,有効期限, エ 鍵,シリアル番号,CAのデジタル署名といった情報が含まれる。
P主任は,SSL-VPNの技術調査結果を踏まえ,テレワーク環境への適用を次のとおり定めた。
・SSL-VPNクライアント,クライアント証明書,及びVDIクライアントを,あらかじめ個人PCに導入する。
・SSL-VPN装置へのアクセスポートは,TCPの443番ポートとする。
・SSL-VPN装置で利用するTLSプロトコルのバージョンは,TLS1.3を用い,それ以外のバージョンが使われないようにする。
・仮想PCへのアクセスのプロトコルはRDPとし,TCPの3389番ポートを利用する。
・SSL-VPN装置がRDPだけで利用されることを踏まえ,SSL-VPNの接続方式は オ 方式とする。
〔SSL-VPNクライアント認証方式の検討〕
P主任は,個人PCからSSL-VPN装置に接続する際のクライアント認証の利用について整理した。
・個人PCからSSL-VPN装置に接続を行う時に利用者のクライアント証明書がSSL-VPN装置に送られ,③SSL-VPN装置はクライアント証明書を基にして接続元の身元特定を行う。K社においては,社員番号を利用者IDとしてクライアント証明書に含めることにする。
・TLSプロトコルのネゴシエーション中に,④クライアント証明書がSSL-VPN装置に送信され,SSL-VPN装置で検証される。
・⑤SSL-VPN装置からサーバ証明書が個人PCに送られ,個人PCで検証される。
TLSプロトコルにおける鍵交換の方式には,クライアント側でランダムなプリマスタシークレットを生成して,サーバのRSA エ 鍵で暗号化してサーバに送付することで共通鍵の共有を実現する,RSA鍵交換方式がある。また,Diffie-Hellmanアルゴリズムを利用する鍵交換方式で,DH公開鍵を静的に用いる方式もある。これらの方式は,⑥秘密鍵が漏えいしてしまったときに不正に復号されてしまう通信のデータの範囲が大きいという問題があり,TLS1.3以降では利用できなくなっている。TLS1.3で規定されている鍵交換方式は, カ ,ECDHE, PSKの3方式である。
さらにP主任は,クライアント証明書の発行に関して次のように検討した。
・クライアント証明書の発行に必要なCAを自社で構築して運用するのは手間が掛かるので,セキュリティ会社であるS社がSaaSとして提供する第三者認証局サービス(以下,CAサービスという)を利用する。
・新しいクライアント証明書が必要なときは,利用者の公開鍵と秘密鍵を生成し,公開鍵から証明書署名要求(CSR)を作成して,CAサービスへ提出する。CAサービスは,クライアント証明書を発行してよいかどうかをK社の管理者に確認するとともに,⑦CSRの署名を検証して,クライアント証明書を発行する。
・クライアント証明書の失効が必要なときは,S社のCAサービスによって証明書失効手続を行うことによって,CAの証明書失効リストが更新される。証明書失効リストは,失効した日時と⑧クライアント証明書を一意に示す情報のリストになっている。
〔テレワーク環境構成の検討〕
P主任は,ネットワーク構築ベンダQ社の担当者に相談して,Q社の製品を利用したテレワーク環境の構成を検討した。P主任が考えたテレワーク環境を図2に示す。また,図2の主要な構成要素の説明を表1に示す。
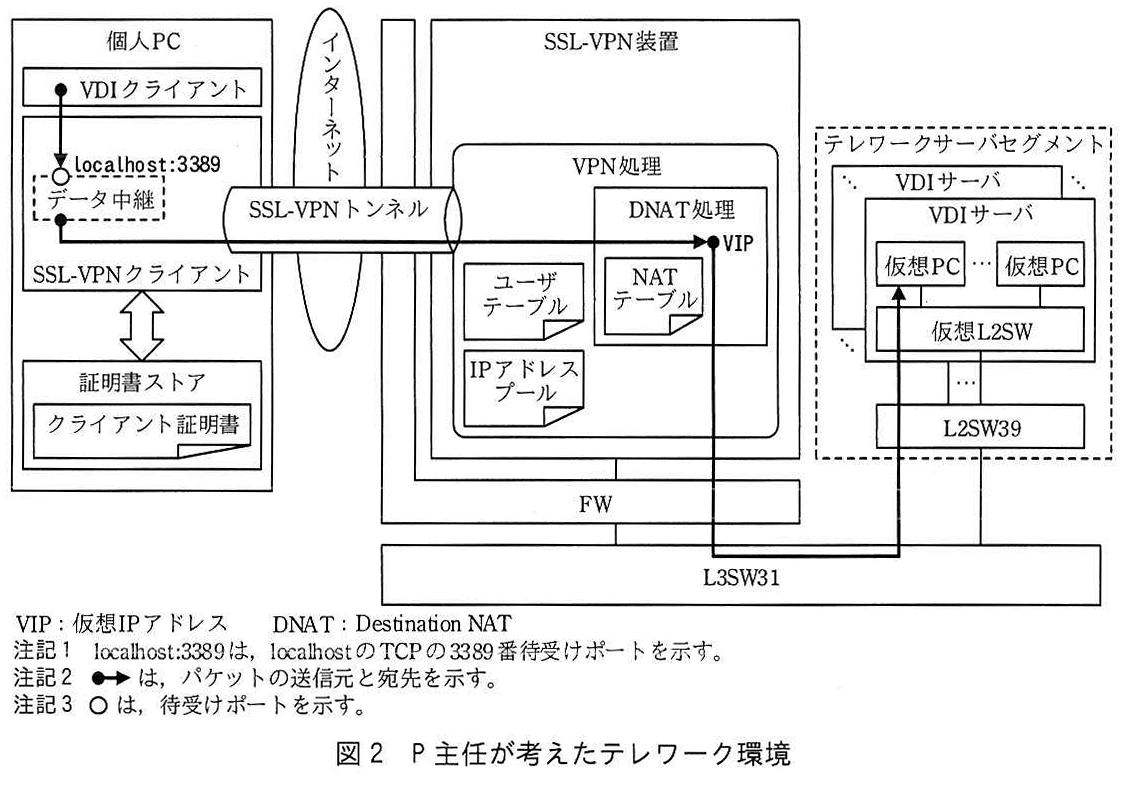
図の説明テキスト
個人PC、インターネット、SSL-VPN装置、FW、L3SW31、テレワークサーバセグメントからなる構成図。
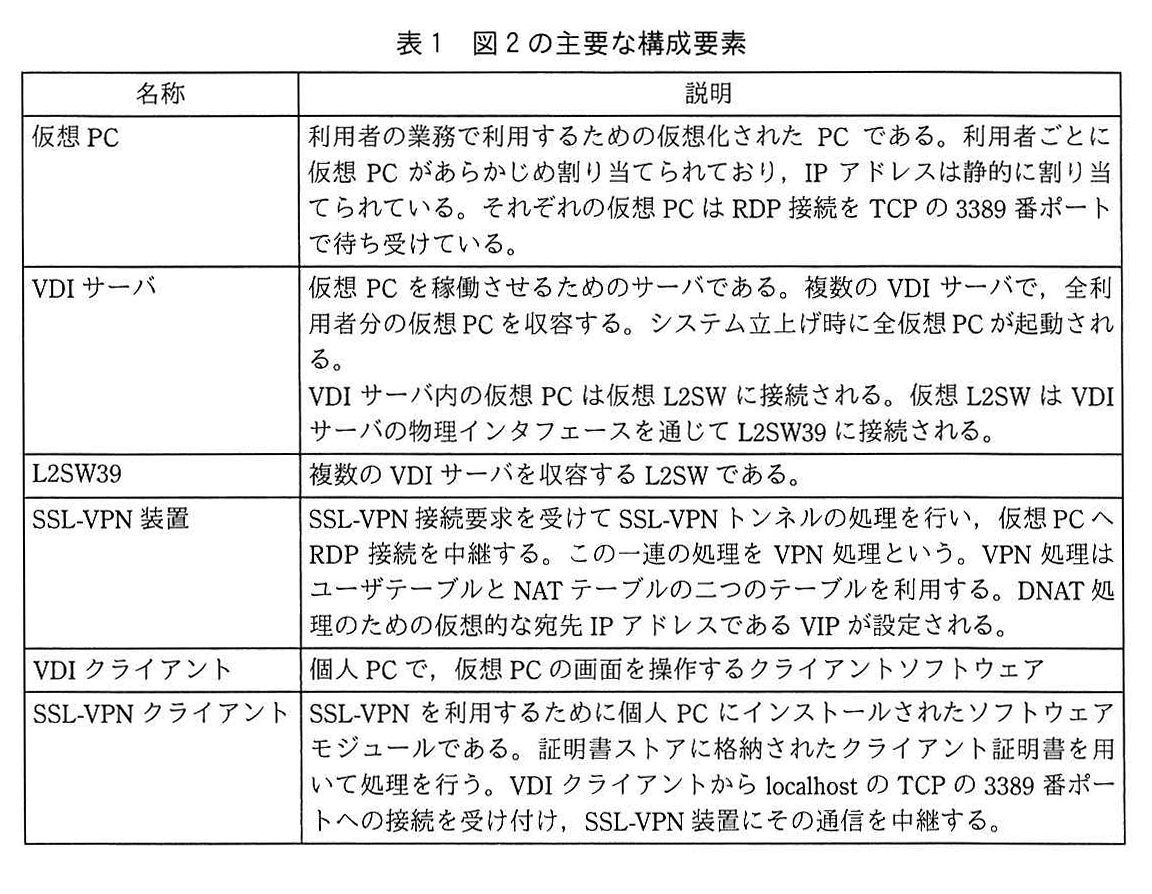
図の説明テキスト
仮想PC、VDIサーバ、L2SW39、SSL-VPN装置、VDIクライアント、SSL-VPNクライアントについての説明表。
SSL-VPN 装置の⑨ユーザテーブルは,SSL-VPN 接続時の処理に必要な情報が含まれるテーブルであり,仮想 PC の起動時に自動設定される。
SSL-VPN 装置の NAT テーブルは,SSL-VPN クライアントからの通信を適切な仮想 PC に振り向けるためのテーブルである。SSL-VPN 装置が SSL-VPN トンネルから VIP 宛てのパケットを受けると,適切な仮想 PC の IP アドレスに DNAT 処理して送る。この処理のために NAT テーブルがあり,SSL-VPN で認証処理中にエントリが作成される。
IP アドレスプールは,SSL-VPN クライアントに付与する IP アドレスのためのアドレスプールであり,172.16.3.1〜172.16.3.254 を設定する。
P 主任が考えた,図2のテレワーク環境の VDI クライアントから仮想 PC までの接続シーケンスを図3に示す。
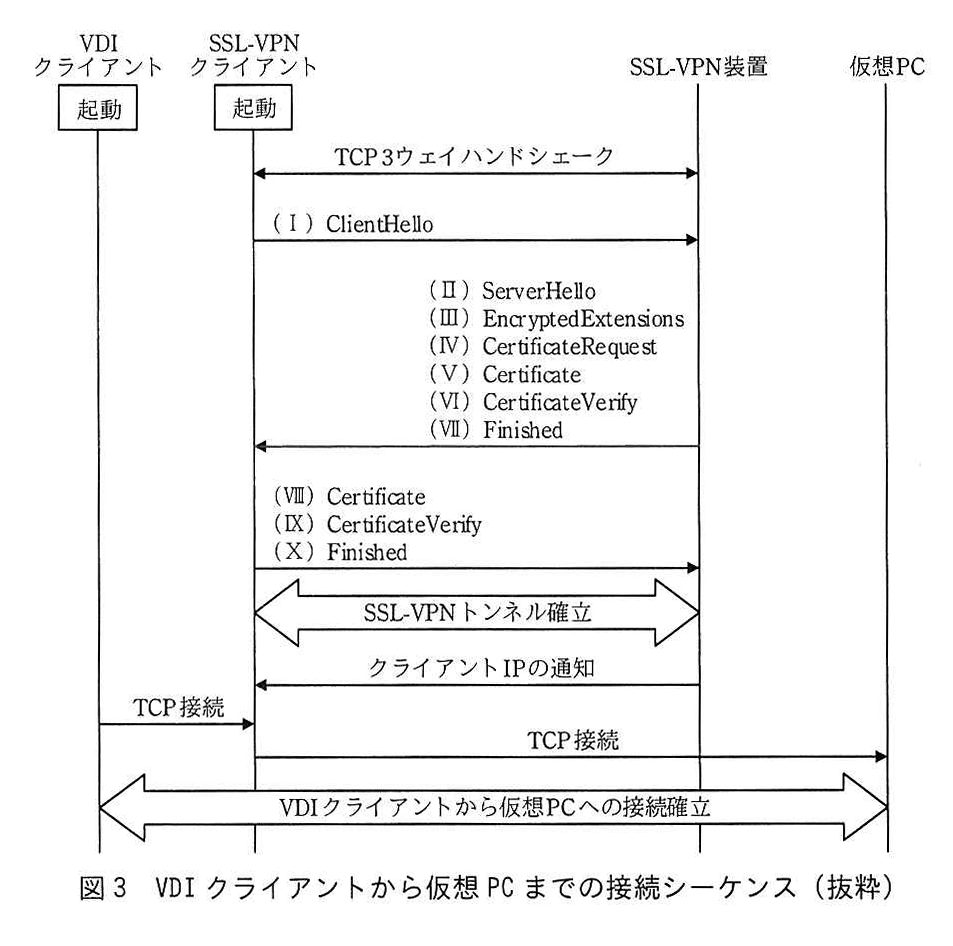
図の説明テキスト
VDIクライアント、SSL-VPNクライアント、SSL-VPN装置、仮想PC間のシーケンス図。
図3の動作の概要を次に示す。
(1) 個人PCでSSL-VPNクライアントとVDIクライアントを起動する。
(2) SSL-VPNクライアントは,SSL-VPN装置に対するアクセスを開始する。
(3) SSL-VPN装置は,クライアント証明書による認証を行う。
(4) SSL-VPNクライアントとSSL-VPN装置間に,TLSセッションが確立される。このTLSセッションはSSL-VPNトンネルとして利用する。
(5) SSL-VPN装置は,SSL-VPNクライアントに割り当てるIPアドレスを管理するためのIPアドレスプールからIPアドレスを割り当て,SSL-VPNクライアントに通知する。この割り当てられたIPアドレスを,クライアントIPという。
(6) SSL-VPN装置は,⑩ユーザテーブルを検索して得られるIPアドレスを用いて,NATテーブルのエントリを作成する。
(7) SSL-VPNクライアントは,localhost:3389の待ち受けを開始する。
(8) VDIクライアントは,localhost:3389へTCP接続を行う。
(9) SSL-VPNクライアントは,SSL-VPNトンネルを通じて,VIPの3389番ポートへ向けてのTCP接続を開始する。
(10) SSL-VPN装置は,VIPに届いた一連のパケットをDNAT処理して仮想PCに転送する。これによって,SSL-VPNクライアントと仮想PCの間にTCP接続が確立する(以下,この接続をリモート接続という)。
(11) SSL-VPNクライアントは,localhost:3389とリモート接続の間のデータ中継を行う。
上記の(1)〜(11)によって,VDIクライアントから仮想PCまでの接続が確立し,個人PCから仮想PCのデスクトップ環境が利用可能になる。
〔ネットワーク冗長化の検討〕
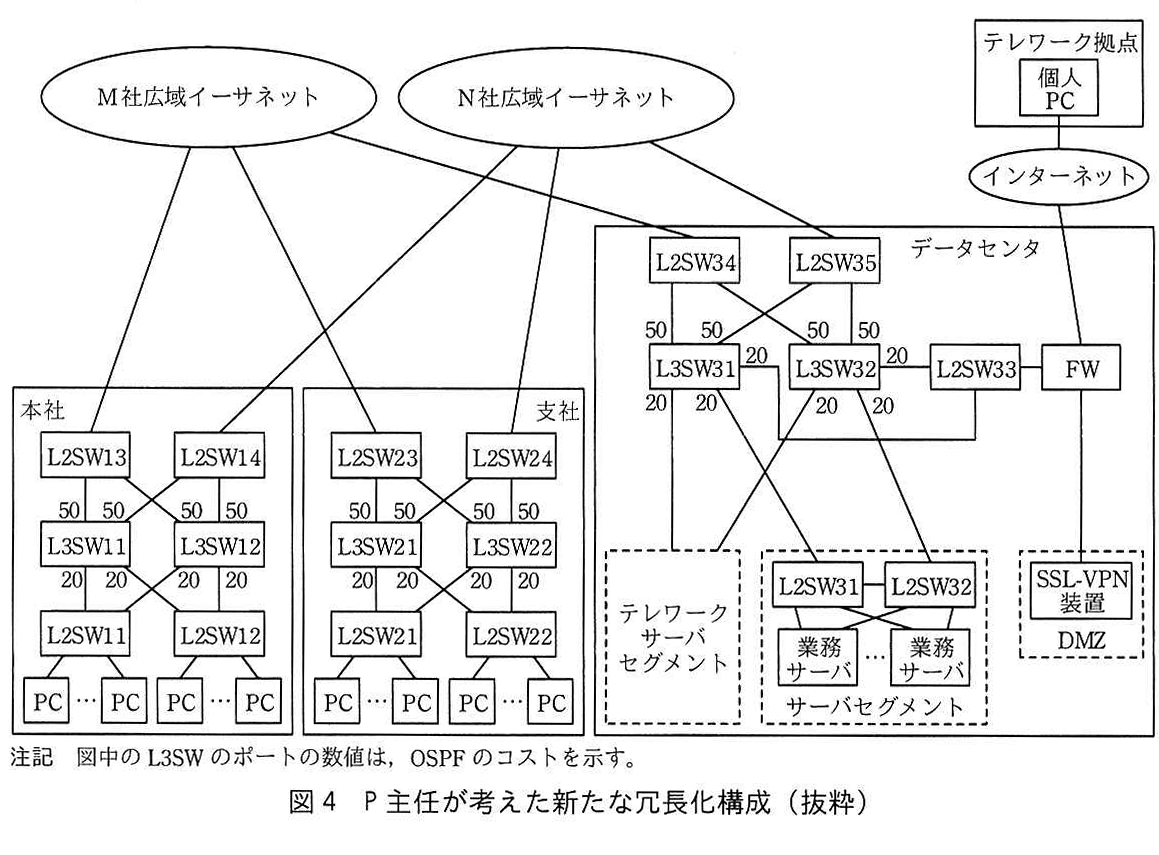
次にP主任は,次のようにネットワークの冗長化を考えた。P主任が考えた新たな冗長化構成を図4に示す。
・PCと業務サーバの間のネットワーク機器のうち,PCを収容するL2SW以外の機器障害時に,PCから業務サーバの利用に影響がないようにする。
・拠点間接続の冗長化のために,新たにN社の広域イーサネットを契約する。その回線速度と接続トポロジは現行のM社広域イーサネットと同等とする。
・通常は,M社とN社の広域イーサネットの両方を利用する。
・本社にL2SW13,L2SW14,L3SW12,支社にL2SW23,L2SW24,L3SW22,データセンタにL2SW32〜L2SW35,L3SW32を新たに導入する。
・業務サーバのNICはチーミングを行う。
・サーバセグメントに接続されているL3SWはVRRPによって冗長化を行う。
・ネットワーク全体の経路制御はこれまでどおり,OSPFを利用し,OSPFエリアは全体でエリア0とする。
図の説明テキスト
各L3SWのポートにOSPFのコストが示されているネットワーク冗長化構成図。
全てのL3SWでOSPFを動作させ,冗長経路のOSPFのコストを適切に設定することによって,⑪OSPFのEqual Cost Multi-path機能(以下,ECMPという)が利用できると考え,図4に示すコスト設定を行うことにした。その場合,例えば⑫L3SW11のルーティングテーブル上には,サーバセグメントへの同一コストの複数の経路が確認できる。
K社で利用しているL3SWのベンダにECMPの経路選択の仕様を問い合わせたところ,次の仕様であることが分かった。
・最大で四つの同一コストルートまでサポートする。
・動作モードとして,パケットモードとフローモードがある。
・パケットモードの場合,パケットごとにランダムに経路を選択し,フローモードの場合は,送信元IPアドレスと宛先IPアドレスからハッシュ値を計算して経路選択を行う。
P主任は,K社の社内のPCと業務サーバ間の通信における⑬通信品質への影響を考慮して,フローモードを選択することにした。また,フローモードでも⑭複数回線の利用率がほぼ均等になると判断した。
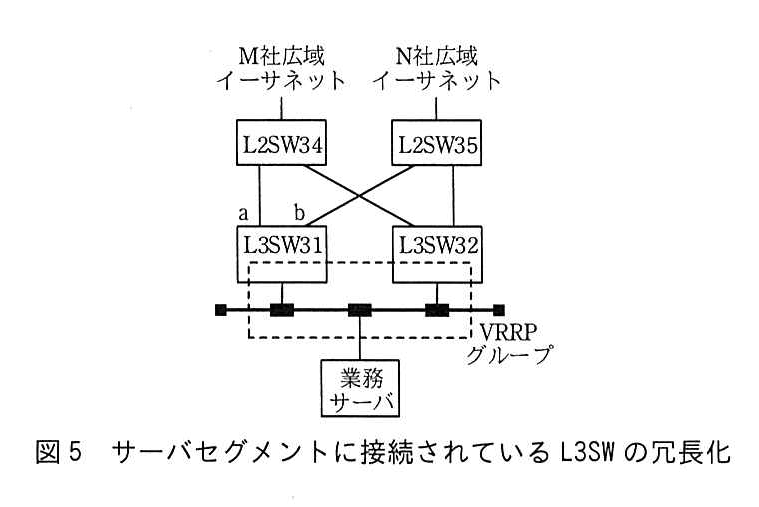
次に,P主任は,サーバセグメントに接続されているL3SWの冗長化について,図5のように行うことにした。
図の説明テキスト
L3SW31とL3SW32がVRRPグループを構成している。
図5において,L3SW31とL3SW32でVRRPを構成し,L3SW31がVRRPマスタとなるように優先度を設定する。また,L3SW31において,⑮図5中のa又はbでの障害をトラッキングするようにVRRPの設定を行う。これによって,a又はbのインタフェースでリンク障害が発生した場合でも,業務サーバからPCへのトラフィックの分散が損なわれないと考えた。
P主任は,以上の技術項目の検討結果について情報システム部長に報告し,SSL-VPN導入,N社とS社サービス利用及びネットワーク冗長化について承認された。
設問と解答・解説
模範解答
改ざん検知
採点基準
- 3点: TLSの機能として「改ざん検知」などの用語を正しく提示できている。
- 0点: 正解となる用語が提示されていない。
- 2点: 問われている文脈に適合する形で解答できている。
- 0点: 文脈に適合していない。
模範解答
L2フォワーディング
採点基準
- 3点: 「L2フォワーディング」という用語を正しく提示できている。
- 0点: 正解となる用語が提示されていない。
- 2点: 問われている文脈に適合する形で解答できている。
- 0点: 文脈に適合していない。
模範解答
ポートフォワーディング
採点基準
- 3点: 「ポートフォワーディング」という用語を正しく提示できている。
- 0点: 正解となる用語が提示されていない。
- 2点: 問われている文脈に適合する形で解答できている。
- 0点: 文脈に適合していない。
模範解答
DHE
採点基準
- 3点: 「DHE」という用語を正しく提示できている。
- 0点: 正解となる用語が提示されていない。
- 2点: 問われている文脈に適合する形で解答できている。
- 0点: 文脈に適合していない。
解説
TLS1.3で規定されている鍵交換方式は、前方秘匿性(PFS)をもつDHE、ECDHE、および事前共有鍵を用いるPSKの3つに限定されています。
静的なDH方式やRSA鍵交換は廃止されています。
高得点のポイント
- TLS1.3における鍵交換の仕様変更と、前方秘匿性を持つ鍵交換方式として「DHE」が採用されていることを理解していること
設問2
〔SSL-VPN技術調査とテレワーク環境への適用〕について,(1),(2)に答えよ。
本文中の下線①について,同時に行われる二つのセキュリティ処理を答えよ。
模範解答
暗号化
メッセージ認証
採点基準
- 3点: 「暗号化」と「メッセージ認証」の2つの用語を正確に提示できている。
- 1点: どちらか1つの用語のみ提示できている。
- 0点: 正解となる用語が提示されていない。
- 2点: 問われている文脈に適合する形で解答できている。
- 0点: 文脈に適合していない。
解説
TLS1.3で利用が必須となったAEAD(Authenticated Encryption with Associated Data)は、認証付き暗号と呼ばれます。
これは、機密性を確保するための暗号化処理と、完全性を確保するためのメッセージ認証(改ざん検知)の2つの処理を同時にかつ安全に行う仕組みです。
高得点のポイント
- AEADの機能が「暗号化」と「メッセージ認証」の組み合わせであることを理解していること
本文中の下線②について,電子証明書において識別用情報を示すフィールドは何か。フィールド名を答えよ。
模範解答
Subject
採点基準
- 3点: 「Subject」というフィールド名を正しく提示できている。
- 0点: 正解となる用語が提示されていない。
- 2点: 問われている文脈に適合する形で解答できている。
- 0点: 文脈に適合していない。
解説
X.509証明書のフォーマットにおいて、証明対象(証明書の持ち主)を識別する情報が格納されるフィールドは「Subject」フィールドと呼ばれます。
高得点のポイント
- X.509証明書の基本フォーマットと、各フィールドの役割を理解し「Subject」を導き出せること
設問3
〔SSL-VPNクライアント認証方式の検討〕について,(1)〜(6)に答えよ。
本文中の下線③について,クライアント証明書で送信元の身元を一意に特定できる理由を,“秘密鍵”という用語を用いて 40字以内で述べよ。
模範解答
クライアント証明書の公開鍵に対する秘密鍵は本人しか保有していないから
採点基準
- 2点: 秘密鍵が本人(送信元)にしか保有されていない性質が明記されている。
- 0点: 秘密鍵の保有者に関する記述がない。
- 2点: 証明書の公開鍵と秘密鍵の関係を用いて、身元が特定できる理由が論理的に説明されている。
- 1点: 理由は書かれているが、公開鍵と秘密鍵の関係の論理展開に一部不備がある。
- 0点: 論理的な説明になっていない。
解説
クライアント証明書による認証では、クライアントから送信された証明書内の公開鍵と対になる秘密鍵を用いてチャレンジレスポンス認証などを行います。
この秘密鍵はクライアント本人しか保有していない性質があるため、正しい署名が確認できれば送信元の身元を一意に特定できます。
高得点のポイント
秘密鍵がクライアント本人しか保有していないという非対称鍵暗号の性質に言及していること
クライアント証明書(の公開鍵)と対応づけられている論理が明確であること
本文中の下線④について,クライアント証明書の検証のために,あらかじめ SSL-VPN装置にインストールしておくべき情報を答えよ。
模範解答
CAのルート証明書
採点基準
- 3点: 「CAのルート証明書」などの情報を正しく提示できている。
- 0点: 正解となる用語が提示されていない。
- 2点: 問われている文脈に適合する形で解答できている。
- 0点: 文脈に適合していない。
本文中の下線⑤について,検証によって低減できるリスクを,35字以内で答えよ。
模範解答
なりすまされたSSL-VPN装置へ接続してしまうリスク
採点基準
- 2点: なりすまされた偽のSSL-VPN装置に接続するリスクについて明記している。
- 1点: なりすましのリスクに触れているが、対象がSSL-VPN装置であることが不明確。
- 0点: なりすましリスクに関する記述がない。
- 2点: 証明書の検証によって低減できるリスクとして、文脈に沿った論理的な説明になっている。
- 0点: 文脈に適合した説明になっていない。
本文中の下線⑥について,TLS1.3で規定されている鍵交換方式に比べて,広く復号されてしまう通信の範囲に含まれるデータは何か。“秘密鍵”と“漏えい”という用語を用いて,25字以内で答えよ。
模範解答
秘密鍵が漏えいする前に行われた通信のデータ
採点基準
- 2点: 秘密鍵の漏えいより「前(過去)」に行われた通信データであることが明記されている。
- 0点: 過去の通信データへの影響に言及されていない。
- 2点: 指定された用語を適切に用いて、前方秘匿性の欠如による影響範囲を論理的に説明できている。
- 0点: 論理的な説明になっていない。
解説
従来のRSA鍵交換や静的なDH鍵交換では、サーバの秘密鍵が漏えいした場合、その秘密鍵を用いて過去に記録されていた暗号化通信のデータもすべて復号されてしまうという問題(前方秘匿性の欠如)があります。
TLS1.3ではDHE等の採用によりこの影響範囲が制限されます。
高得点のポイント
- 秘密鍵の漏えいより過去(前)に行われた通信データが復号されてしまうことが示されていること
本文中の下線⑦について,利用者が CAサービスに CSRを提出するときに署名に用いる鍵は何か。また,CAサービスが CSRの署名の検証に用いる鍵は何か。本文中の用語を用いてそれぞれ答えよ。
模範解答
利用者の秘密鍵
利用者の公開鍵
採点基準
- 3点: 「利用者の秘密鍵」と「利用者の公開鍵」をそれぞれ正しく提示できている。
- 1点: いずれか1つのみ正しく提示できている。
- 0点: どちらも正しく提示されていない。
- 2点: 署名側と検証側で用いる鍵の関係が正しく表現されている。
- 0点: 鍵の対応関係が逆転しているなど、論理に誤りがある。
本文中の下線⑧について,証明書失効リストに含まれる,証明書を一意に識別することができる情報は何か。その名称を答えよ。
模範解答
シリアル番号
採点基準
- 3点: 「シリアル番号」という名称を正しく提示できている。
- 0点: 正解となる名称が提示されていない。
- 2点: 問われている文脈に適合する形で解答できている。
- 0点: 文脈に適合していない。
解説
証明書失効リスト(CRL)には、失効した証明書のシリアル番号と失効日時が記載されています。
シリアル番号はCAが発行する証明書ごとに一意に割り当てられるため、この情報によって対象の証明書を特定することができます。
高得点のポイント
- CRLにおいて証明書を一意に識別するための識別子が「シリアル番号」であることを理解していること
設問3は,TLSプロトコルのベースとなっているPKI技術の基本や,クライアント証明書による認証の基本を問う問題であるが,(1),(4)の正答率が低かった。基本的な事柄を理解していないと思われる解答が散見されたが,これらの技術は安全なネットワークの構築のために重要なので,正確に理解してほしい。
設問4
〔テレワーク環境構成の検討〕について,(1),(2)に答えよ。
本文中の下線⑨について,ユーザテーブルに含まれる情報を 40字以内で答えよ。
模範解答
VDI利用者の利用者IDとその利用者の仮想PCのIPアドレスの組
採点基準
- 2点: 利用者IDと仮想PCのIPアドレスの両方の情報が含まれていることが示されている。
- 1点: 利用者IDか仮想PCのIPアドレスのいずれか一方のみが含まれている。
- 0点: 必要な情報がどちらも含まれていない。
- 2点: 利用者と仮想PCの紐付け情報であることが論理的に伝わる表現となっている。
- 0点: 情報の関係性が不明確である。
解説
表1の「仮想PC」の説明において、利用者ごとに仮想PCがあらかじめ割り当てられ、IPアドレスが静的に割り当てられていると記載されています。
また、本文中に「SSL-VPN装置は、個人PCからの接続時の認証に応じて適切な仮想PCを特定する」とあるため、SSL-VPN装置は利用者を特定する情報(利用者ID)と、対応する仮想PCのIPアドレスの紐付け情報を保持する必要があります。
これがユーザテーブルに含まれる情報となります。
高得点のポイント
ユーザテーブルが「利用者を特定する情報(利用者ID)」を保持していることに言及していること
それに対応する「仮想PCのIPアドレス」が含まれており、両者の対応関係が示されていること
本文中の下線⑩について,検索のキーとなる情報はどこから得られるどの情報か。25字以内で答えよ。
模範解答
クライアント証明書から得られる利用者ID情報
採点基準
- 2点: 「クライアント証明書」から得られる「利用者ID(社員番号)」であることが明確に示されている。
- 1点: 「クライアント証明書」または「利用者ID」のいずれか一方のみが示されている。
- 0点: 検索キーとなる情報の出所と内容が正しく示されていない。
- 2点: 情報の出所と情報の内容の関係が自然な日本語で表現されている。
- 0点: 表現が不自然であり、関係性が伝わらない。
また,SSL-VPN装置は,その情報をどのタイミングで得るか。図3中の(I)~(X)の記号で答えよ。
模範解答
選択肢(VIII): Certificate
解説
検索キーとなる利用者IDはクライアント証明書から得られます。
図3のTLSハンドシェイクのシーケンスにおいて、クライアント(SSL-VPNクライアント)からサーバ(SSL-VPN装置)へクライアント証明書が送信されるタイミングを選びます。
各選択肢の解説
(I) ClientHelloは、クライアントが暗号化方式の提案などを行う最初のメッセージです。
(II) ServerHelloは、サーバが暗号化方式を決定し応答するメッセージです。
(III) EncryptedExtensionsは、TLS1.3で暗号化された拡張情報を送るメッセージです。
(IV) CertificateRequestは、サーバがクライアントに対して証明書の提示を要求するメッセージです。
(V) Certificateは、サーバが自身のサーバ証明書をクライアントに送るメッセージです。
(VI) CertificateVerifyは、サーバが署名を送り正当性を証明するメッセージです。
(VII) Finishedは、サーバ側のハンドシェイク完了を示すメッセージです。
(VIII) Certificateが正解です。クライアントがサーバの要求に応じて自身のクライアント証明書を送るメッセージです。
(IX) CertificateVerifyは、クライアントが自身の秘密鍵で署名を行い正当性を証明するメッセージです。
(X) Finishedは、クライアント側のハンドシェイク完了を示すメッセージです。
設問5
〔ネットワーク冗長化の検討〕について,(1)~(5)に答えよ。
本文中の下線⑪について,P主任が ECMPの利用を前提にしたコスト設定を行う目的を,30字以内で答えよ。
模範解答
M社とN社の広域イーサネットの両方を利用すること
採点基準
- 2点: M社とN社の両方の回線を利用するという目的が明確に記述されている。
- 1点: トラフィックの分散などに言及しているが、両回線の利用について明示されていない。
- 0点: ECMPを利用する目的が正しく記述されていない。
- 2点: コスト設定を行う目的として自然な論理構造で表現されている。
- 0点: 論理構造が破綻している。
解説
本文の「ネットワーク冗長化の検討」において、「通常は、M社とN社の広域イーサネットの両方を利用する」という要件が示されています。
ECMP(Equal Cost Multi-path)を利用し、複数経路のOSPFのコストを等しく設定することで、ルーティングテーブルに複数経路が登録され、トラフィックを両方の回線に分散させながら同時に利用することが目的です。
高得点のポイント
- M社とN社の両方の広域イーサネット回線を同時に(分散して)利用するという目的が示されていること
本文中の下線⑫について,経路数とそのコストをそれぞれ答えよ。
模範解答
4
70
採点基準
- 3点: 経路数「4」とコスト「70」の両方を正しく提示できている。
- 1点: 経路数またはコストのいずれか一方のみ正しく提示できている。
- 0点: どちらも正しく提示されていない。
- 2点: 問われている数値の形式で過不足なく解答できている。
- 0点: 解答の形式が著しく不適切である。
解説
図4の構成図を用いて、L3SW11からサーバセグメント(L3SW31またはL3SW32)までの経路とコストを計算します。
まずM社網を経由する経路は、L3SW11の出力ポートコストが20、M社網からL2SW34を経由し、L3SW31またはL3SW32の入力ポートコストが50となります。合計コストは 20 + 50 = 70 です。
次にN社網を経由する経路も、L3SW11の出力ポートコストが20、N社網からL2SW35を経由し、L3SW31またはL3SW32の入力ポートコストが50となります。合計コストは同じく 20 + 50 = 70 です。
宛先となるL3SWが2台(L3SW31, L3SW32)あり、経由する網が2つ(M社, N社)あるため、組み合わせは 2 × 2 = 4 経路となります。コストはすべて70です。
高得点のポイント
ネットワーク構成図からすべての等コスト経路を漏れなく数え上げ、正しい経路数(4)を導き出せること
OSPFの累積コストの計算方法を理解し、正しいコスト値(70)を導き出せること
本文中の下線⑬について,フローモードの方が通信品質への影響が少ないと判断した理由を 35字以内で述べよ。
模範解答
フローモードはパケット到着順序の逆転が起こりにくいから
採点基準
- 2点: パケットの到着順序の逆転(アウトオブオーダ)が起こりにくいことに言及している。
- 1点: 遅延の揺らぎ等には言及しているが、到着順序の逆転について明確に述べられていない。
- 0点: 通信品質への影響要因が正しく記述されていない。
- 2点: フローモードを選択した理由として論理的な説明になっている。
- 0点: 論理的な説明になっていない。
解説
パケットモードではパケットごとに経路がランダムに割り振られるため、経路間の遅延の違いにより、受信側でパケットの到着順序が逆転する(アウトオブオーダ)可能性が高くなります。
一方、フローモードでは同じ送信元と宛先の通信(同一フロー)は常に同じ経路を通るため、パケットの到着順序の逆転が起こりにくく、TCPなどの通信品質への影響が少なくなります。
高得点のポイント
- フローモードの特性として、パケットの到着順序の逆転(アウトオブオーダ)が起こりにくいことに言及していること
本文中の下線⑭について,利用率がほぼ均等になると判断した理由を L3SWの ECMPの経路選択の仕様に照らして,45字以内で述べよ。
模範解答
送信元IPアドレスと宛先IPアドレスから計算したハッシュ値が偏らないから
採点基準
- 2点: 送信元IPと宛先IPから計算されたハッシュ値が分散(偏らない)ことに言及している。
- 1点: ハッシュ値の計算に言及しているが、それが分散する理由や結果が不明確である。
- 0点: ECMPの仕様に基づく理由が記述されていない。
- 2点: 仕様を踏まえ、利用率が均等になる理由を論理的に説明できている。
- 0点: 論理的な説明になっていない。
解説
フローモードでは、送信元IPアドレスと宛先IPアドレスの組み合わせから計算したハッシュ値に基づいて経路が選択されます。
テレワーク環境では最大200人の個人PC(送信元IP)から仮想PC(宛先IP)などへアクセスが行われるため、IPアドレスの組み合わせが多様になります。
結果として計算されるハッシュ値が分散し偏らなくなるため、トラフィックが複数回線にほぼ均等に割り振られます。
高得点のポイント
L3SWのECMPの仕様である「送信元IPアドレスと宛先IPアドレスから計算したハッシュ値」を用いていることに触れること
多様なIPの組み合わせによりハッシュ値が分散(偏らない)ため、利用率が均等になるという論理が構成されていること
本文中の下線⑮について,この設定による VRRPの動作を“優先度”という用語を用いて 40字以内で述べよ。
模範解答
インタフェースの障害を検知した時にL3SW31のVRRPの優先度を下げる。
採点基準
- 2点: インタフェースの障害検知時にVRRPの優先度を下げる動作が記述されている。
- 1点: 優先度を下げる動作には言及しているが、そのトリガー(障害検知)が不明確である。
- 0点: VRRPのトラッキング機能の動作が正しく記述されていない。
- 2点: 指定された用語を用いて、トラッキング設定による動作が論理的に説明されている。
- 0点: 論理的な説明になっていない。
解説
VRRPのトラッキング機能は、監視対象のアップリンク・インタフェース(図5のaまたはb)に障害が発生した際、自身のVRRPの優先度(プライオリティ)を動的に下げる動作を行います。
これにより、障害発生時にL3SW31の優先度がL3SW32よりも低くなり、正常なアップリンクを持つL3SW32にマスタを切り替えさせることができます。
高得点のポイント
監視対象のインタフェースで障害を検知したタイミングでの動作であることが示されていること
対象ルータ(L3SW31)のVRRPの「優先度を下げる」動作であることが明確に記述されていること
設問5は,OSPFの等コスト経路の経路選択やVRRPと合わせた冗長経路に関する問題であるが,(2)のうち,コストの正答率が低かった。OSPFによる経路制御やVRRPと組み合わせた経路冗長化はよく利用されるので,理解を深めてほしい。