令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問2 システム開発における設計秘密の管理課題とIRM製品による情報漏えい対策
テクノロジセキュリティ技術
学習ガイド
情報サービス事業者のR社で、プロジェクトの設計文書の管理を見直し、IRM(Information Rights Management)製品を導入する問題です。共通のパスワードで暗号化する今の運用の問題点、離任者の参照を止める操作、解読に必要な計算量の比較、ログイン認証の強化が問われます。IRMでファイルを開くときの処理の流れを追い、どの段階で権限が確認されるかを押さえます。最後に、それでも残るマルウェアの脅威を考えます。
この記事で押さえる論点
- 共通のパスワードでファイルを暗号化する運用の課題(入力の手間、強度、離任者が出たときのパスワード変更など)を説明できる
- IRMで、離任者の利用者アカウントをグループから外すと参照できなくなる仕組みを述べられる
- 利用者が設定するパスワードが辞書攻撃に脆弱であることを認識し、多要素認証の必要性を説明できる
- ファイルの暗号化やアクセス制御を行っても、PCのマルウェア感染(画面キャプチャなど)による情報漏えいリスクが残ることを説明できる
出題情報
- 出題
- 2021(R3)秋 情報処理安全確保支援士 午後I 問2
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
昨今,利用者のミスによる情報漏えいのほか,内部からの意図的な持出しや外部からの攻撃者の侵入など,様々な要因で秘密情報が外部に漏えいするリスクが高まっている。
本問では,設計文書の管理における問題の調査及びIRM(Information Rights Management)の導入を題材に,情報漏えいリスクを特定し,適切に対策する能力について問う。
問2では,設計文書の管理及びIRM(Information Rights Management)製品の導入を題材に,秘密情報の漏えいのリスクと対策について出題した。全体として,正答率は平均的であった。
問題本文
問2 システム開発での情報漏えい対策に関する次の記述を読んで,設問1〜3に答えよ。
R社は従業員500名の情報サービス事業者である。営業部門,システム開発部門及び管理部門があり,管理部門内の情報システム部が社内の情報システムを管理している。システム開発部門の従業員は,一つ以上のシステム開発プロジェクト(以下,プロジェクトという)に参加している。
同業他社でのシステム開発において,情報漏えいが発生したことから,情報システム部のK部長は部下のZ主任に,プロジェクトにおいて秘密として扱われている設計文書(以下,設計秘密という)の管理について,問題がないか調査するように指示した。
〔設計秘密の管理〕
R社の規則では,設計秘密は次のように管理することになっている。
- 設計秘密は,R社指定の文書作成ソフトウェア(以下,Wソフトという)を使ってPC上で作成及び暗号化を行い,R社のネットワーク内のファイルサーバだけに保管する。ファイルサーバでは,プロジェクト単位にディレクトリを分け,各ディレクトリにはプロジェクトメンバだけがアクセスできるように,各プロジェクトのマネージャがアクセス権限を設定する。
- Wソフトでは,パスワードを基に256ビットの鍵が生成され,その鍵を使って,ファイルがAESで暗号化される。ファイルを開くときには,パスワードの入力が求められる。設計秘密には,プロジェクト単位のパスワード(以下,Pパスワードという)を使用する。
- プロジェクトごとに,協力会社のT社と秘密保持契約を結び,設計秘密を共有する。設計秘密は,T社内でもR社と同様の設備に保管し,アクセス権限を設定する。
- R社とT社の間で設計秘密をやり取りする際には,Webブラウザからクラウドストレージサービスを利用する。R社は,このクラウドストレージサービスでは,プロジェクト単位にディレクトリを分け,各ディレクトリにはR社とT社のプロジェクトメンバだけがアクセスできるようにアクセス権限を設定する。
- プロジェクトを離任する者が出た場合には,ファイルサーバとクラウドストレージサービスに保管しているプロジェクトの設計秘密に対して,離任者がアクセスできないようにする。
〔管理についての問題〕
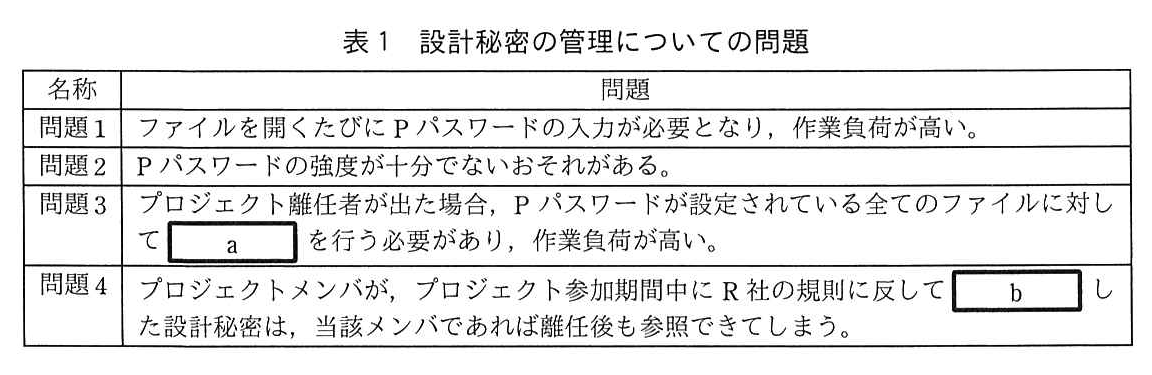
Z主任が,各プロジェクトのマネージャに,設計秘密の管理についてヒアリングしたところ,表1に示す問題があることが分かった。
図の説明テキスト
| 名称 | 問題 |
|---|---|
| 問題1 | ファイルを開くたびにPパスワードの入力が必要となり,作業負荷が高い。 |
| 問題2 | Pパスワードの強度が十分でないおそれがある。 |
| 問題3 | プロジェクト離任者が出た場合,Pパスワードが設定されている全てのファイルに対してaを行う必要があり,作業負荷が高い。 |
| 問題4 | プロジェクトメンバが,プロジェクト参加期間中にR社の規則に反してbした設計秘密は,当該メンバであれば離任後も参照できてしまう。 |
〔問題への対策の検討〕
Z主任は問題の解決に向けて,IRM(Information Rights Management)製品による対策を検討することにした。
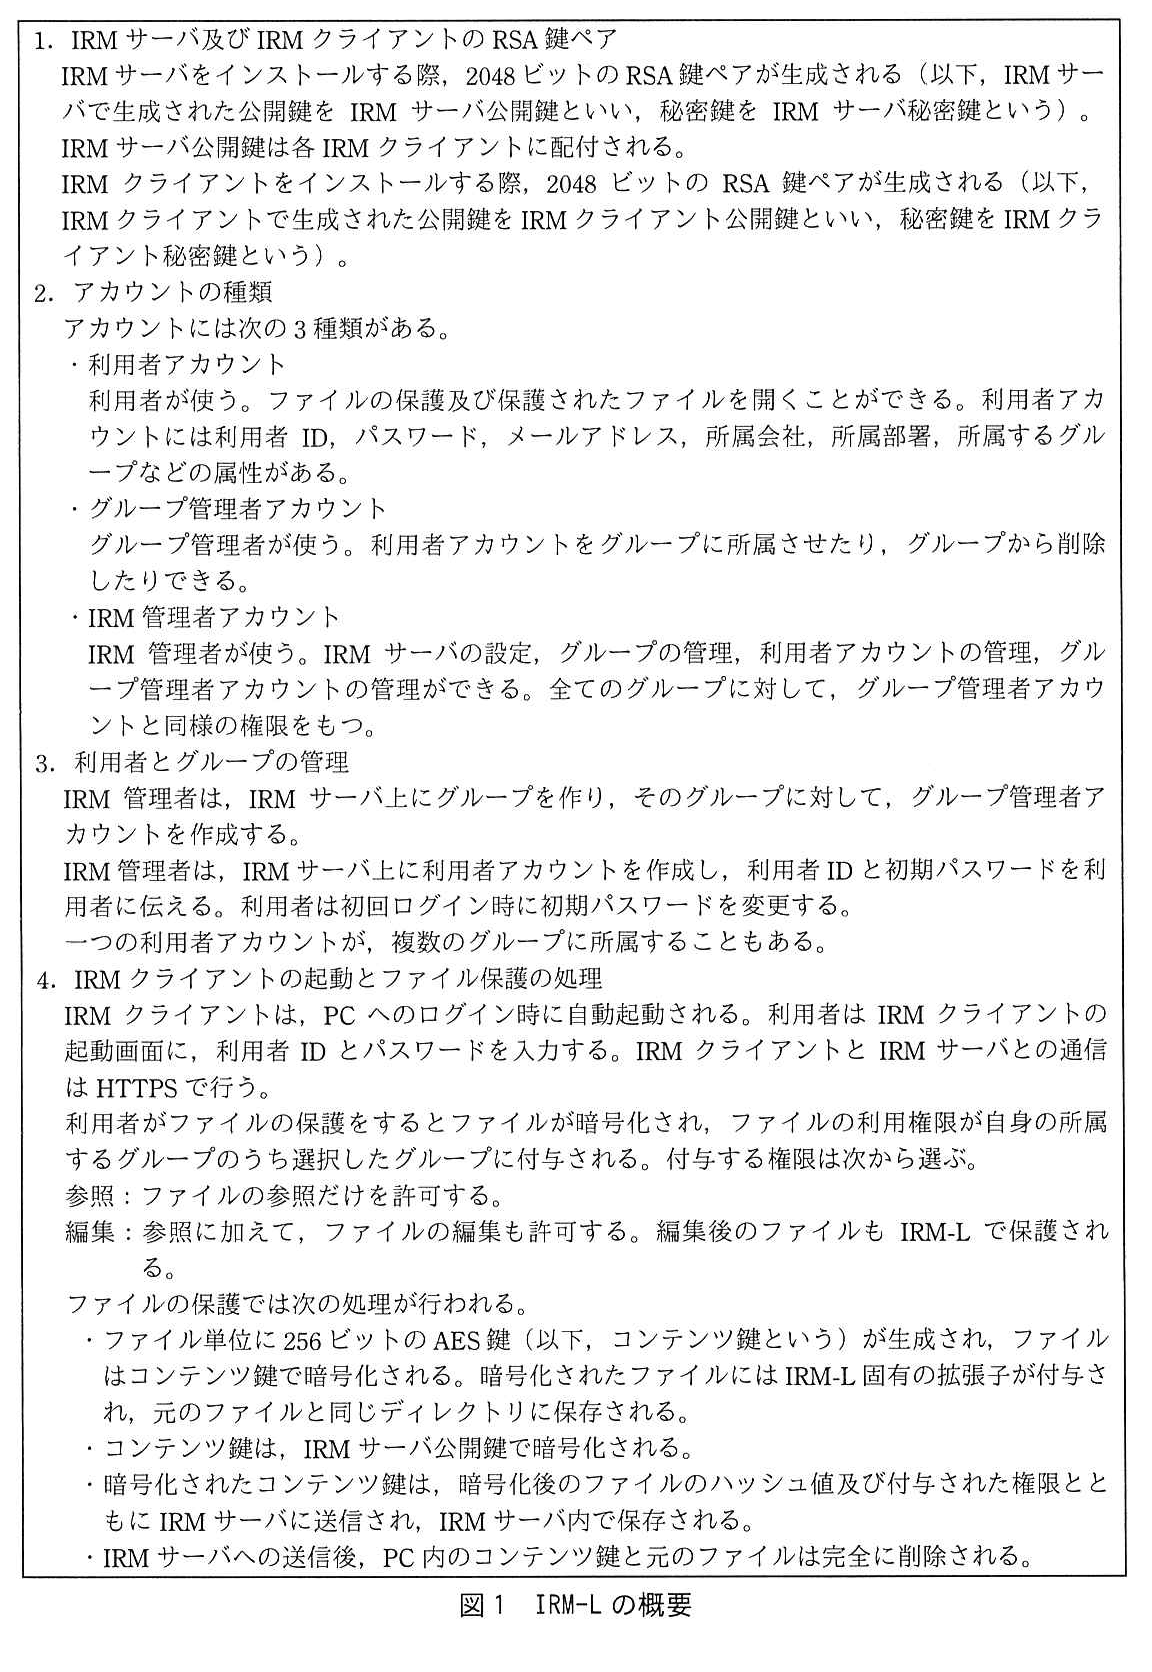
Z主任は,導入実績の豊富なL社のIRM製品(以下,IRM-Lという)によって表1中の問題が解決できるかどうかを確認することにした。IRM-Lは,複数の利用者から成るグループ単位にアクセス権限の付与ができる。IRM-LはIRMクライアントとIRMサーバから構成される。IRMクライアントは,PCにインストールされ,ファイルの暗号化及び復号を行う。IRMサーバは,IRMクライアントの管理を行う。IRM-Lの概要を図1に示す。
図の説明テキスト
IRMサーバ及びIRMクライアントのRSA鍵ペア
IRMサーバをインストールする際,2048ビットのRSA鍵ペアが生成される(以下,IRMサーバで生成された公開鍵をIRMサーバ公開鍵といい,秘密鍵をIRMサーバ秘密鍵という)。
IRMサーバ公開鍵は各IRMクライアントに配付される。
IRMクライアントをインストールする際,2048ビットのRSA鍵ペアが生成される(以下,IRMクライアントで生成された公開鍵をIRMクライアント公開鍵といい,秘密鍵をIRMクライアント秘密鍵という)。アカウントの種類
アカウントには次の3種類がある。
・利用者アカウント
利用者が使う。ファイルの保護及び保護されたファイルを開くことができる。利用者アカウントには利用者ID,パスワード,メールアドレス,所属会社,所属部署,所属するグループなどの属性がある。
・グループ管理者アカウント
グループ管理者が使う。利用者アカウントをグループに所属させたり,グループから削除したりできる。
・IRM管理者アカウント
IRM管理者が使う。IRMサーバの設定,グループの管理,利用者アカウントの管理,グループ管理者アカウントの管理ができる。全てのグループに対して,グループ管理者アカウントと同様の権限をもつ。利用者とグループの管理
IRM管理者は,IRMサーバ上にグループを作り,そのグループに対して,グループ管理者アカウントを作成する。
IRM管理者は,IRMサーバ上に利用者アカウントを作成し,利用者IDと初期パスワードを利用者に伝える。利用者は初回ログイン時に初期パスワードを変更する。
一つの利用者アカウントが,複数のグループに所属することもある。IRMクライアントの起動とファイル保護の処理
IRMクライアントは,PCへのログイン時に自動起動される。利用者はIRMクライアントの起動画面に,利用者IDとパスワードを入力する。IRMクライアントとIRMサーバとの通信はHTTPSで行う。
利用者がファイルの保護をするとファイルが暗号化され,ファイルの利用権限が自身の所属するグループのうち選択したグループに付与される。付与する権限は次から選ぶ。
参照:ファイルの参照だけを許可する。
編集:参照に加えて,ファイルの編集も許可する。編集後のファイルもIRM-Lで保護される。
ファイルの保護では次の処理が行われる。
・ファイル単位に256ビットのAES鍵(以下,コンテンツ鍵という)が生成され,ファイルはコンテンツ鍵で暗号化される。暗号化されたファイルにはIRM-L固有の拡張子が付与され,元のファイルと同じディレクトリに保存される。
・コンテンツ鍵は,IRMサーバ公開鍵で暗号化される。
・暗号化されたコンテンツ鍵は,暗号化後のファイルのハッシュ値及び付与された権限とともにIRMサーバに送信され,IRMサーバ内で保存される。
・IRMサーバへの送信後,PC内のコンテンツ鍵と元のファイルは完全に削除される。
図の説明テキスト
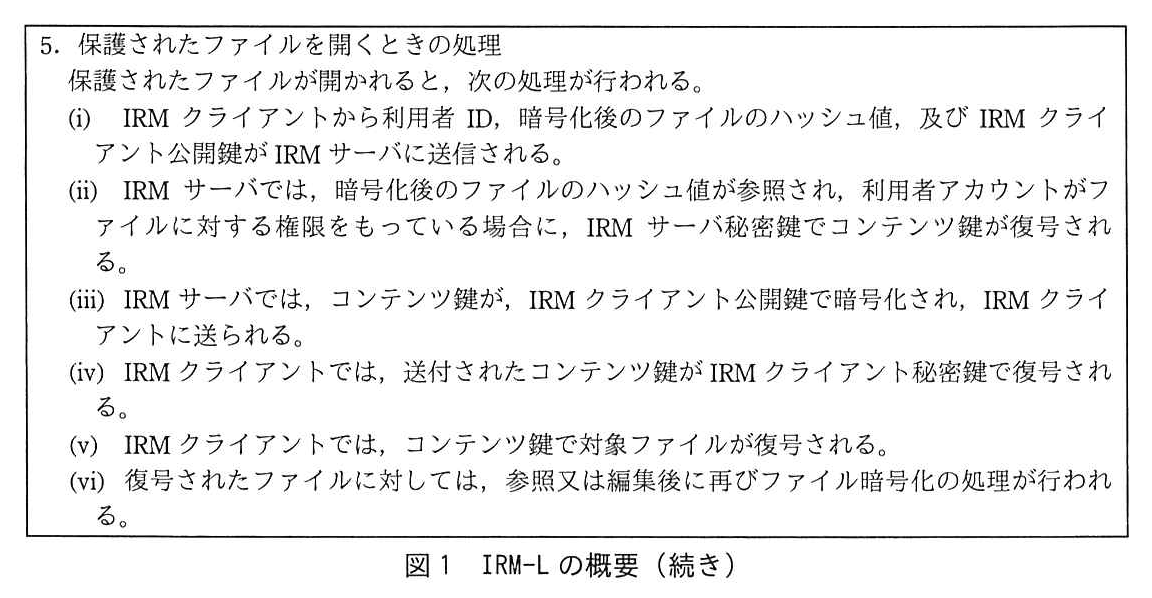
- 保護されたファイルを開くときの処理
保護されたファイルが開かれると,次の処理が行われる。
(i) IRMクライアントから利用者ID,暗号化後のファイルのハッシュ値,及びIRMクライアント公開鍵がIRMサーバに送信される。
(ii) IRMサーバでは,暗号化後のファイルのハッシュ値が参照され,利用者アカウントがファイルに対する権限をもっている場合に,IRMサーバ秘密鍵でコンテンツ鍵が復号される。
(iii) IRMサーバでは,コンテンツ鍵が,IRMクライアント公開鍵で暗号化され,IRMクライアントに送られる。
(iv) IRMクライアントでは,送付されたコンテンツ鍵がIRMクライアント秘密鍵で復号される。
(v) IRMクライアントでは,コンテンツ鍵で対象ファイルが復号される。
(vi) 復号されたファイルに対しては,参照又は編集後に再びファイル暗号化の処理が行われる。
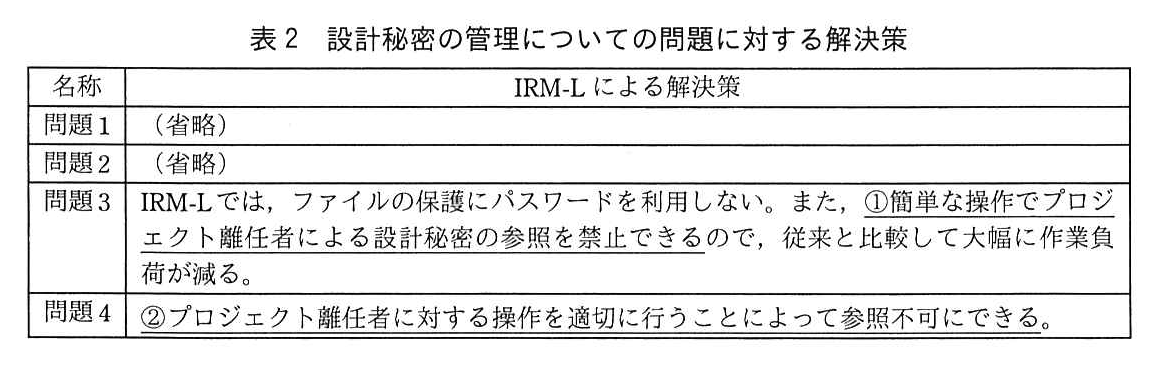
Z主任は,次のようにIRM-Lを利用することによって,表1中の問題を表2のとおり解決できると考えた。
- 各プロジェクトにグループを一つ割り当てる。
- システム開発部門の従業員にIRM-Lの利用者アカウントを割り当てる。
- 設計秘密は,IRM-Lで保護した上で,ファイルサーバに保管する。
- T社のプロジェクトメンバもIRM-Lを利用し,IRM-Lで保護されたファイルを,クラウドストレージサービスにアップロードする。
図の説明テキスト
| 名称 | IRM-L による解決策 |
|---|---|
| 問題1 | (省略) |
| 問題2 | (省略) |
| 問題3 | IRM-Lでは,ファイルの保護にパスワードを利用しない。また,①簡単な操作でプロジェクト離任者による設計秘密の参照を禁止できるので,従来と比較して大幅に作業負荷が減る。 |
| 問題4 | ②プロジェクト離任者に対する操作を適切に行うことによって参照不可にできる。 |
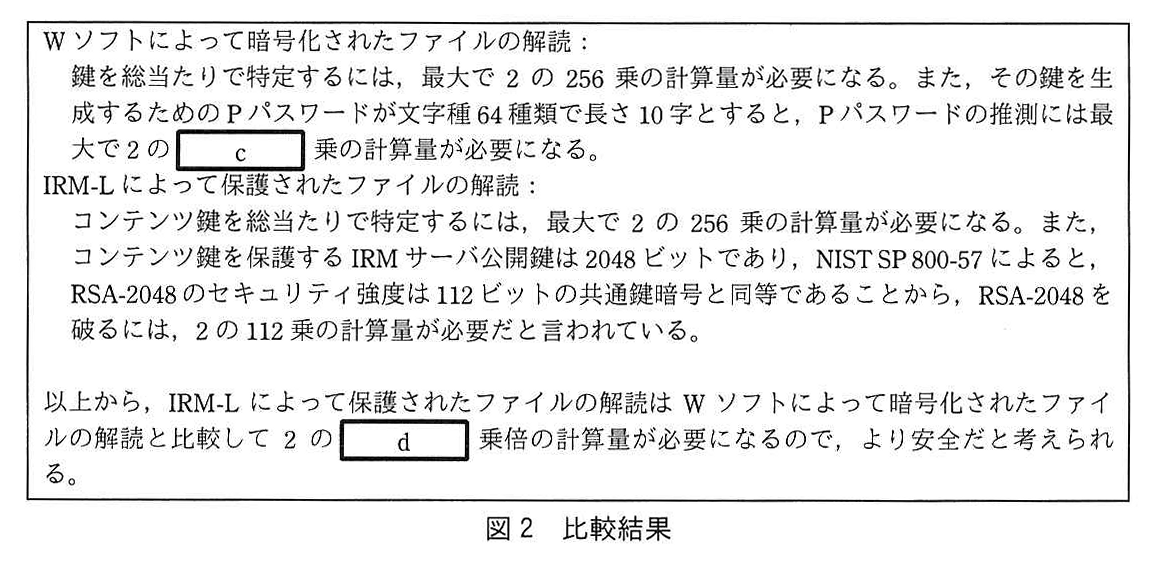
問題2について,Pパスワードの利用状況を調査したところ,英数字と一部の記号を用いた10字程度のパスワードの利用が多いことが分かった。それに基づいて,Wソフトによって暗号化されたファイルとIRM-Lによって保護されたファイルの解読に必要な計算量を比較し,結果を図2にまとめた。
図の説明テキスト
Wソフトによって暗号化されたファイルの解読:
鍵を総当たりで特定するには,最大で 2 の 256 乗の計算量が必要になる。また,その鍵を生成するためのPパスワードが文字種 64 種類で長さ 10 字とすると,Pパスワードの推測には最大で 2 の c 乗の計算量が必要になる。
IRM-L によって保護されたファイルの解読:
コンテンツ鍵を総当たりで特定するには,最大で 2 の 256 乗の計算量が必要になる。また,コンテンツ鍵を保護する IRM サーバ公開鍵は 2048 ビットであり,NIST SP 800-57 によると,RSA-2048 のセキュリティ強度は 112 ビットの共通鍵暗号と同等であることから,RSA-2048 を破るには,2 の 112 乗の計算量が必要だと言われている。しかし,暗号化されたコンテンツ鍵は入手できないと考えてよい。(この一文は正誤表による追加。原本の図は訂正前)
以上から,IRM-L によって保護されたファイルの解読は W ソフトによって暗号化されたファイルの解読と比較して 2 の d 乗倍の計算量が必要になるので,より安全だと考えられる。
IRM-Lでは,一定時間当たりのログイン試行回数を制限する機能や,一定回数のログイン失敗でアカウントをロックする機能によって,攻撃者がログインに成功するリスクを下げることができる。しかし,利用者IDとパスワードによる認証だけでは,推測が容易なパスワードを利用者が設定してしまうと,長さが10字であったとしてもe攻撃に対して脆弱となるので,fへの変更が可能か検討することにした。
〔社外とのやり取り〕
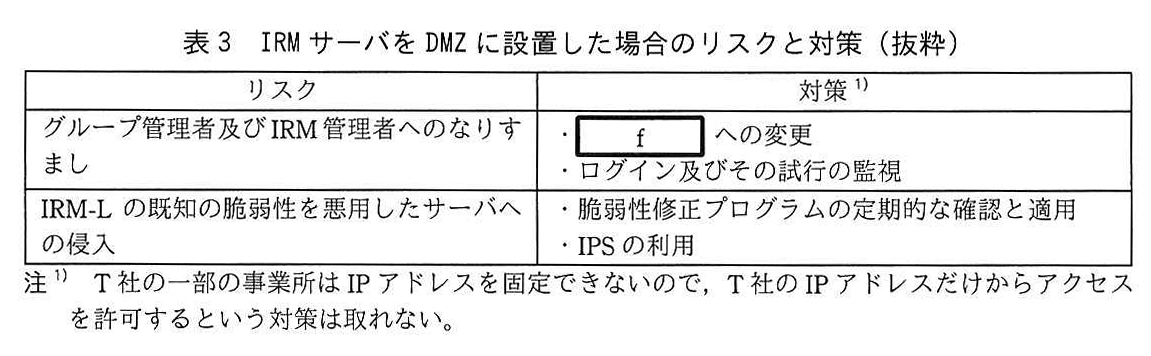
T社ネットワークからIRMサーバにアクセスするには,IRMサーバをR社のDMZに設置し,インターネットからアクセス可能にする必要がある。Z主任は,IRMサーバをDMZに設置した場合のリスクと対策を表3のとおりまとめた。
図の説明テキスト
| リスク | 対策 1) |
|---|---|
| グループ管理者及びIRM管理者へのなりすまし | ・fへの変更 ・ログイン及びその試行の監視 |
| IRM-Lの既知の脆弱性を悪用したサーバへの侵入 | ・脆弱性修正プログラムの定期的な確認と適用 ・IPSの利用 |
注1) T社の一部の事業所はIPアドレスを固定できないので,T社のIPアドレスだけからアクセスを許可するという対策は取れない。
IRM-Lの運用について情報システム部で検討した結果,ここまで検討した対策を全て採用した場合でも,③PCがマルウェアに感染してしまうと,設計秘密の内容を不正に取得されてしまう場合があることが分かった。そこで,マルウェア対策の強化も導入計画に盛り込んだ上で,IRM-Lの導入を進めることにした。その後,IRM-Lを導入し,設計秘密に対する情報漏えい対策を強化することができた。
設問と解答・解説
設問1
表1中の a に入れる適切な字句を15字以内で答えよ。
模範解答
Pパスワードの変更
採点基準
- 3点: Pパスワードを変更する必要性が正しく示されている
- 2点: パスワードの変更には触れているが、対象がPパスワードであることが不明確である
- 0点: 適切な対策が示されていない
- 2点: 簡潔で意味が通る表現になっている
- 0点: 文意が不明確である
解説
- Pパスワード はプロジェクト単位で共通のパスワードである。
- 離任者がプロジェクトから外れた後も、変更しなければパスワードを知ったままとなる。
- パスワードを知っていれば、ファイルサーバ等からファイルを入手できた場合や既にローカルにある場合、ファイルを開くことが可能となる。
- したがって、離任者がアクセスできないようにするためには、Pパスワードの変更 を行う必要がある。
高得点のポイント
- パスワードの変更が必要であるという対策の趣旨が含まれていること。
- Pパスワードという具体的な対象が明示されていること。
表1中の b に入れる適切な字句を10字以内で答えよ。
模範解答
PCにコピー
採点基準
- 3点: PCやローカル環境へファイルをコピー・保存する行為が正しく示されている
- 2点: 持ち出しに関する記述はあるが、具体的な行為がやや不明確である
- 0点: 不適切な行為が示されている
- 2点: 簡潔で意味が通る表現になっている
- 0点: 文意が不明確である
解説
- 表1の問題4において、「離任後も参照できてしまう」という状況は、規則に違反してファイルが持ち出されていることを意味する。
- 〔設計秘密の管理〕の規則では、ファイルは「R社のネットワーク内のファイルサーバだけに保管する」と定められている。
- しかし、プロジェクト参加中に当該メンバが自身の PCにコピー するなどしてファイルを手元に保存した場合、ファイル自体とPパスワードを持っていればオフラインでも参照が可能となる。
高得点のポイント
- 規則違反となるファイルの持ち出し(コピーや保存など)に関する行為が記述されていること。
- ファイルが手元に残る状態を作ることが表現されていること。
設問2
〔問題への対策の検討〕について,(1)〜(5)に答えよ。
表2中の下線①について,操作を行えるアカウントだけを解答群から全て選び,記号で答えよ。
模範解答
選択肢ア: IRM管理者アカウント
選択肢イ: グループ管理者アカウント
解説
- 表2の下線①「簡単な操作でプロジェクト離任者による設計秘密の参照を禁止できる」を実現するためには、プロジェクトに割り当てたグループから離任者のアカウントを削除する操作が必要となる。
- 図1の「2. アカウントの種類」における各アカウントの権限を確認する。
- IRM管理者アカウント: 全てのグループに対してグループ管理者アカウントと同様の権限(アカウントの削除など)をもつ。
- グループ管理者アカウント: 利用者アカウントをグループから削除したりできる。
- 利用者アカウント: ファイルの保護およびファイルを開くことのみが可能であり、グループの管理権限はもたない。
- よって、操作を行えるのは「ア」と「イ」である。
各選択肢の解説
- ア: 正解。全てのグループに対してグループ管理ができるため可能である。
- イ: 正解。グループから利用者アカウントを削除できるため可能である。
- ウ: 誤り。ファイルの保護と参照のみが可能であり、グループメンバーの管理権限を持たないため不可。
表2中の下線①について,操作を35字以内で具体的に述べよ。
模範解答
プロジェクト離任者の利用者アカウントをグループから削除する。
採点基準
- 3点: 対象(離任者のアカウント)と操作(グループからの削除)の両方が正しく示されている
- 2点: 対象または操作のいずれかの記述が不十分である
- 0点: 適切な操作が示されていない
- 2点: 簡潔で意味が通る表現になっている
- 0点: 文意が不明確である
解説
- 表2の下線①において、IRM-Lで離任者の参照を禁止する方法を問うている。
- IRM-Lではファイルの利用権限はグループ単位で付与される。
- したがって、離任者がファイルを参照できないようにするためには、対象プロジェクトのグループからその利用者を外せばよい。
- 具体的には、「プロジェクト離任者の利用者アカウントをグループから削除する」操作となる。
高得点のポイント
- 操作対象が「プロジェクト離任者のアカウント」であることが示されていること。
- 操作内容が「対象のグループから削除する」ことであると明確に記述されていること。
表2中の下線②について,参照不可になるのは,図1中の5.のどの処理でエラーになるからか。(i)〜(vi)の記号で答えよ。
模範解答
選択肢(ii): 処理(ii)
解説
- 離任者のアカウントがグループから削除された後、ファイルを開こうとした場合の挙動を図1の「5. 保護されたファイルを開くときの処理」から読み解く。
- (i)でIRMクライアントからIRMサーバに送信され、(ii)でIRMサーバが権限の有無を参照する。
- グループから削除されているため、「利用者アカウントがファイルに対する権限をもっている場合」という条件を満たさなくなる。
- その結果、(ii)の処理で権限なしと判定され、エラーとなる。
各選択肢の解説
- (i): 誤り。IRMクライアントからIRMサーバへの情報送信は権限に関わらず実行される。
- (ii): 正解。IRMサーバでの権限チェックが行われる箇所であり、ここで権限がないためエラーとなる。
- (iii): 誤り。(ii)でエラーとなるため、この処理には到達しない。
- (iv): 誤り。(ii)でエラーとなるため、この処理には到達しない。
- (v): 誤り。(ii)でエラーとなるため、この処理には到達しない。
- (vi): 誤り。(ii)でエラーとなるため、この処理には到達しない。
図2中の c に入れる適切な整数を答えよ。
模範解答
60
解説
- 最大計算量は、考えられるパスワードの組み合わせの総数に等しい。
- 問題文より、パスワードは「文字種 64 種類」で「長さ 10 字」とされている。
- パターンの総数は となる。
- であるため、 と計算できる。
- したがって、最大で の計算量が必要となり、空欄 c に入る整数は 60 である。
図2中の d に入れる適切な整数を答えよ。
模範解答
196
解説
- 図2にはRSA-2048を破る の計算量も書かれているが、正誤表で追加された「しかし,暗号化されたコンテンツ鍵は入手できないと考えてよい。」により、この経路は考えない。
- よって、IRM-Lによって保護されたファイルの解読(コンテンツ鍵の総当たり)には最大で の計算量が必要となる。
- Wソフトによって暗号化されたファイルの解読(Pパスワードの推測)には最大で の計算量が必要となる(鍵の総当たり より小さい)。
- 何倍になるかを求めるために割り算を行う。
- したがって、空欄 d に入る整数は 196 である。
本文中の e に入れる適切な字句を答えよ。
模範解答
辞書
採点基準
- 4点: 「辞書」(「辞書攻撃」と書いた場合も含む)と記載されている。
- 2点: 単語リストやよく使われるパスワードを試す攻撃の趣旨は記載されているが、正確な名称ではない。
- 0点: 無回答、または「ブルートフォース」「総当たり」などログイン試行回数制限で防げる攻撃名称が記載されている。
- 3点: 試行回数制限があっても推測が容易なパスワードなら少ない試行で破られる、という文脈に合う語(辞書)が選択されている。
- 0点: ブルートフォースや総当たりなど、文脈に合っていない。
解説
- 空欄eには、「推測が容易なパスワードを利用者が設定してしまうと…脆弱となる」攻撃手法が入る。
- 一般的に、意味のある単語やよく使われる文字列(推測が容易なパスワード)のリストを用いてログイン試行を繰り返す攻撃手法が存在する。
- 推測が容易なパスワードは辞書(よく使われる単語やパスワードのリスト)の上位にあるので、ログイン試行回数の制限内でも当たってしまう。
- このように、あらかじめ用意された単語リスト(辞書)を用いる攻撃手法は 辞書 攻撃と呼ばれる。
高得点のポイント
- パスワードクラッキング手法のうち、意味のある文字列を用いる攻撃手法名が正しく記述されていること。
本文中及び表3中の f に入れる適切な字句を10字以内で答えよ。
模範解答
多要素認証
採点基準
- 3点: 多要素認証(または二要素認証など同等の概念)が正しく示されている
- 2点: 認証の強化に関する記述はあるが、正確な用語ではない
- 0点: 適切な対策が示されていない
- 2点: 簡潔で意味が通る表現になっている
- 0点: 文意が不明確である
解説
- パスワード認証(知識情報に基づく単一要素認証)のみでは、パスワードが推測されたり漏えいしたりした場合になりすましを防げない。
- これに対する対策として、表3では「なりすまし」への対策として「f への変更」が挙げられている。
- セキュリティを高めるためには、パスワードに加えて、所有物(スマートフォンやトークンなど)や生体情報など、異なる要素を組み合わせた認証を導入するのが有効である。
- このような複数の要素を組み合わせた認証方式を 多要素認証 という。
高得点のポイント
- 単一の認証要素(パスワード)の弱点を補うための方式名が正しく記述されていること。
- 10字以内という字数制限を満たしていること。
設問2(2)は,正答率が高かった。IRM-Lがファイルをどのような仕組みで保護しているのかについて,よく理解されていた。 設問2(4)は,正答率がやや低かった。“ブルートフォース”のように,ログイン試行回数を制限する対策がされていることと,推測が容易なパスワードを利用者が設定してしまうという前提条件を考慮していない解答が散見された。利用者認証に対する攻撃手法には様々なものがあるが,それぞれの特徴と有効な対策をよく理解してほしい。
設問3
本文中の下線③について,どのような動作をするマルウェアに感染すると不正に取得されるか。不正取得時のマルウェアの動作を45字以内で具体的に述べよ。
模範解答
利用者がファイルを開いたとき,画面をキャプチャし,攻撃者に送信する動作
採点基準
- 3点: 画面のキャプチャ(取得)と、外部(攻撃者)への送信の両方が正しく示されている
- 2点: キャプチャまたは送信のいずれかの記述が不十分である
- 0点: 適切なマルウェアの動作が示されていない
- 2点: 簡潔で意味が通る表現になっている
- 0点: 文意が不明確である
解説
- IRM-Lを導入し、ファイル自体を暗号化してアクセス権限を管理していても、正規の権限を持つ利用者がファイルを開いて画面に表示した後は、PC上で復号された状態となる。
- 「PCがマルウェアに感染してしまうと」とあるように、この復号された状態を狙うマルウェアが存在する。
- 具体的には、表示されている画面情報を取得(キャプチャ)して、外部(攻撃者)のネットワークへ送信する機能を持つマルウェアに感染した場合、情報が漏えいする。
- したがって、「画面をキャプチャし、攻撃者に送信する」という動作が解答の核となる。
高得点のポイント
- 復号され画面に表示された情報を取得(キャプチャなど)する動作が含まれていること。
- 取得した情報を外部(攻撃者)へ送信する動作が含まれていること。