令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3 マルウェア感染の初動対応とネットワーク・エンドポイントでの多層防御
学習ガイド
金属加工会社でのマルウェア感染インシデントを題材に、発覚時の初動対応と再発防止策を学ぶ問題です。ネットワークからの切断やディスク保全、安全な定義ファイルの更新手順といったインシデントレスポンスの基本を確認します。その後に行われる対策の検討プロセスから、FWのアクセス制限細分化による被害拡大の防止と、ハッシュ値を用いた実行許可ソフトが抱える運用上の課題や防御の限界について考察します。
この記事で押さえる論点
- マルウェア感染が疑われるPCをLANから切り離し、フォレンジック調査のためにディスクイメージを取得する初動対応を説明できる
- 感染PCのフルスキャンを行う前に、最新のマルウェア定義ファイルを安全な経路(DVD-Rなど)から適用する手順を述べられる
- 被害の拡大を防ぐために、FWのフィルタリングルールを部署ごとに細分化し、不要な通信を制限する手法を説明できる
- 実行可能なソフトウェアをハッシュ値で制限する対策(ホワイトリスト方式)の運用上の負担と、マクロ型マルウェアへの限界を説明できる
出題情報
- 出題
- 2021(R3)秋 情報処理安全確保支援士 午後I 問3
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
組織内のサーバは,インターネットから直接攻撃できないという理由から,DMZのサーバと比較し,情報セキュリティ対策が不十分なままになっていることがあるが,そのことによってセキュリティインシデントの被害が拡大することも少なくない。
本問では,組織内のPCのマルウェア感染をきっかけとした,情報漏えいの有無の調査並びにファイアウォール及びサーバ設定の見直しを題材に,調査能力及びサーバの設計能力を問う。
問3では,PCのマルウェア感染を題材に,マルウェア感染拡大防止策,ログの調査並びに,ファイアウォール及びサーバ設定について出題した。全体として,正答率は平均的であった。
問題本文
PCのマルウェア対策に関する次の記述を読んで,設問1〜3に答えよ。
Q社は,従業員100名の金属加工会社である。Q社には,総務部,営業部及び技術部がある。
Q社では,全従業員にPCを貸与している。総務部員のPCは総務部LANに,営業部員のPCは営業部LANに,技術部員のPCは技術部LANに接続されている。業務に必要なソフトウェアを自らインストールして使用したいという各部からの要求に対応するために,貸与しているPCの従業員の利用者IDに管理者権限を付与している。
〔Q社のネットワーク構成〕
Q社の情報システムの管理は,総務部情報システム係のD主任とEさんが行っている。Q社のネットワーク構成を図1に示す。
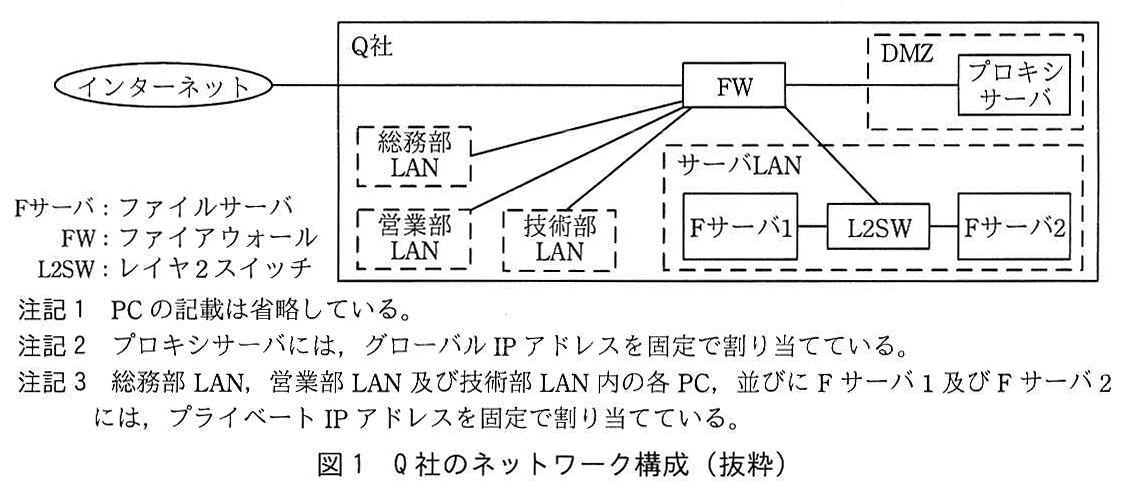
図の説明テキスト
ネットワーク構成図。
構成要素:
- インターネット(楕円)
- Q社の枠内: FW,DMZ(破線枠。中にプロキシサーバ),総務部LAN(破線枠),営業部LAN(破線枠),技術部LAN(破線枠),サーバLAN(破線枠。中にFサーバ1,L2SW,Fサーバ2)
接続(実線): - インターネット — FW
- FW — DMZのプロキシサーバ
- FW — 総務部LAN,FW — 営業部LAN,FW — 技術部LAN
- FW — サーバLANのL2SW
- L2SW — Fサーバ1,L2SW — Fサーバ2
凡例(図の左下):
Fサーバ:ファイルサーバ
FW:ファイアウォール
L2SW:レイヤ2スイッチ
注記1 PCの記載は省略している。
注記2 プロキシサーバには,グローバルIPアドレスを固定で割り当てている。
注記3 総務部LAN,営業部LAN及び技術部LAN内の各PC,並びにFサーバ1及びFサーバ2には,プライベートIPアドレスを固定で割り当てている。
Fサーバ1及びFサーバ2には,PC上のWebブラウザを使ってアクセスする。利用者ID及びパスワードでログインした後,ファイルの格納及び取り出しが行える。
Fサーバ1,Fサーバ2及びPCのそれぞれのhostsファイルには,プロキシサーバ,Fサーバ1及びFサーバ2のホスト名とIPアドレスが登録されている。
プロキシサーバの機能概要を表1に示す。
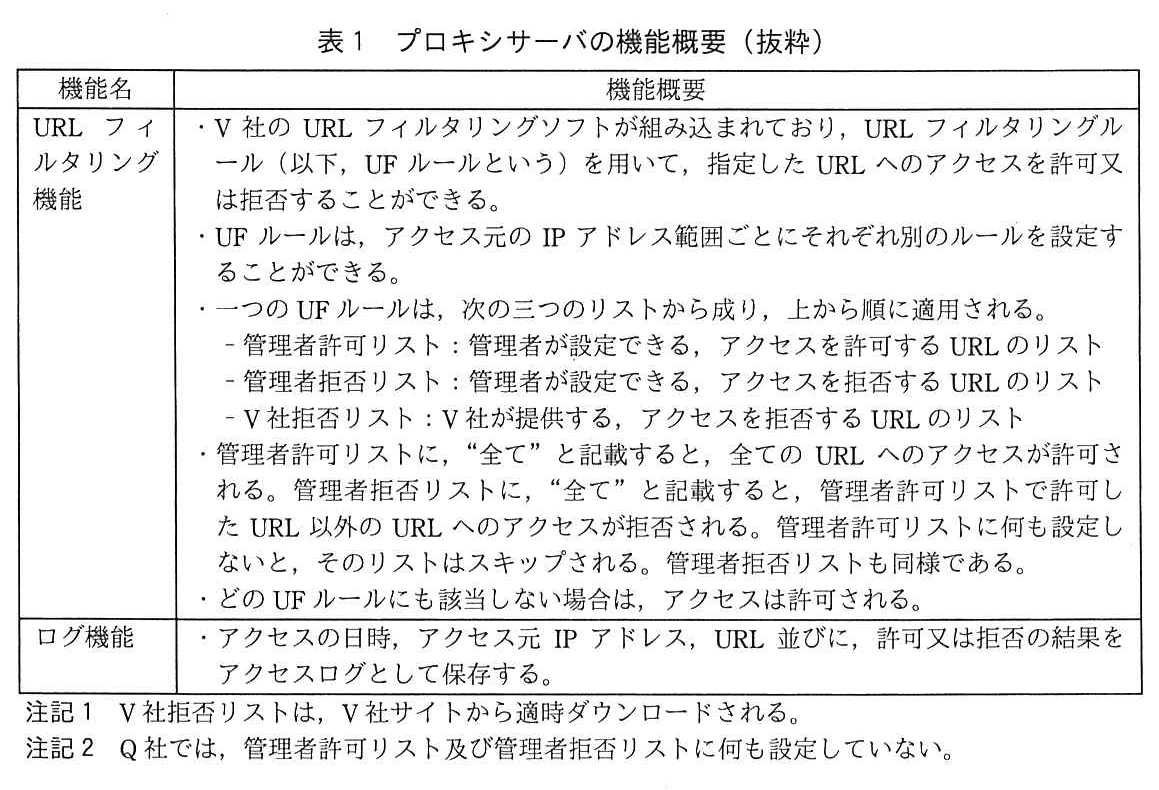
図の説明テキスト
| 機能名 | 機能概要 |
|---|---|
| URL フィルタリング機能 | ・ V社の URL フィルタリングソフトが組み込まれており,URL フィルタリングルール(以下,UF ルールという)を用いて,指定した URL へのアクセスを許可又は拒否することができる。 ・ UF ルールは,アクセス元の IP アドレス範囲ごとにそれぞれ別のルールを設定することができる。 ・ 一つの UF ルールは,次の三つのリストから成り,上から順に適用される。 - 管理者許可リスト:管理者が設定できる,アクセスを許可する URL のリスト - 管理者拒否リスト:管理者が設定できる,アクセスを拒否する URL のリスト - V 社拒否リスト:V 社が提供する,アクセスを拒否する URL のリスト ・ 管理者許可リストに,“全て”と記載すると,全ての URL へのアクセスが許可される。管理者拒否リストに,“全て”と記載すると,管理者許可リストで許可した URL 以外の URL へのアクセスが拒否される。管理者許可リストに何も設定しないと,そのリストはスキップされる。管理者拒否リストも同様である。 ・ どの UF ルールにも該当しない場合は,アクセスは許可される。 |
| ログ機能 | ・ アクセスの日時,アクセス元 IP アドレス,URL 並びに,許可又は拒否の結果をアクセスログとして保存する。 |
注記1 V社拒否リストは,V社サイトから適時ダウンロードされる。
注記2 Q社では,管理者許可リスト及び管理者拒否リストに何も設定していない。
Q社では,PC及びサーバに,V社のマルウェア対策ソフトを導入し,リアルタイムスキャンを有効にしている。マルウェア定義ファイルは,PCでは起動時及び毎朝9時に,サーバでは毎朝9時に,自動でV社のマルウェア定義ファイル配布サイト(以下,V社配布サイトという)にHTTPSで接続し,更新している。PCの利用者及びサーバの管理者は,マルウェア対策ソフトの画面の操作によってマルウェア定義ファイルを手動で更新することもできる。さらに,別のPCを用いてマルウェア定義ファイルをV社配布サイトから手動でダウンロードし,そのファイルを保存したDVD-Rを用いて更新することもできる。Fサーバ1及びFサーバ2がインターネットと通信するのは,マルウェア定義ファイルの更新時だけである。
Fサーバ1及びFサーバ2に,OS及びアプリケーションソフトウェアの脆弱性修正プログラムを適用する場合,Eさんが,各ベンダのサイトから脆弱性修正プログラムをPCにダウンロードしてDVD-Rに保存し,サーバに適用している。
Eさんは,週次アクセスログ調査として,毎週月曜日の10時に,前週の月曜日から日曜日までのFサーバ1及びFサーバ2へのアクセスログを調査している。
FWは,ステートフルパケットインスペクション型である。FWでは,アドレス変換機能を使用していない。FWのフィルタリングルールを表2に示す。
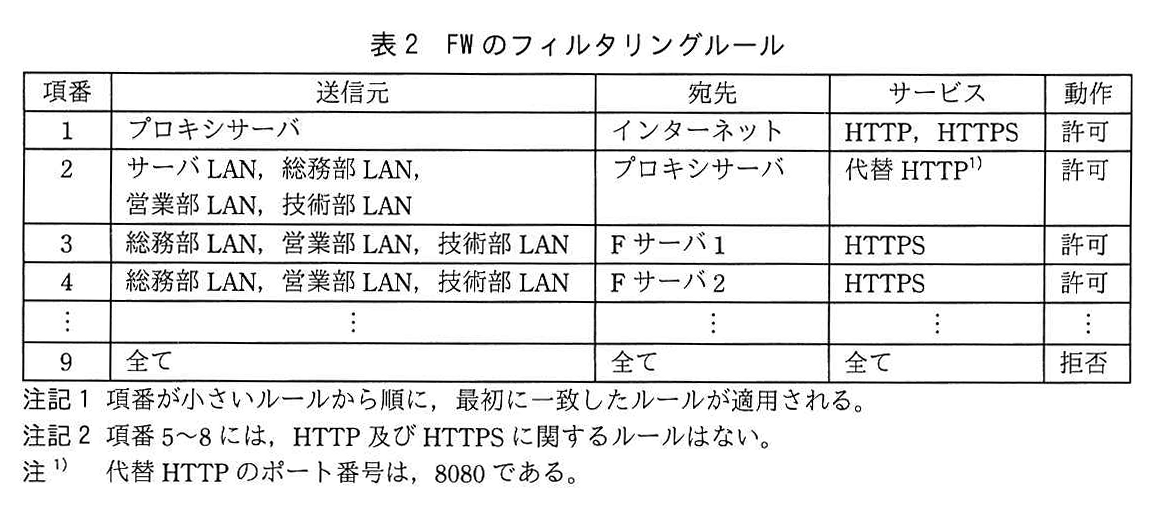
図の説明テキスト
| 項番 | 送信元 | 宛先 | サービス | 動作 |
|---|---|---|---|---|
| 1 | プロキシサーバ | インターネット | HTTP,HTTPS | 許可 |
| 2 | サーバLAN,総務部LAN,営業部LAN,技術部LAN | プロキシサーバ | 代替HTTP 1) | 許可 |
| 3 | 総務部LAN,営業部LAN,技術部LAN | Fサーバ1 | HTTPS | 許可 |
| 4 | 総務部LAN,営業部LAN,技術部LAN | Fサーバ2 | HTTPS | 許可 |
| ⋮ | ⋮ | ⋮ | ⋮ | ⋮ |
| 9 | 全て | 全て | 全て | 拒否 |
注記1 項番が小さいルールから順に,最初に一致したルールが適用される。
注記2 項番5〜8には,HTTP及びHTTPSに関するルールはない。
注1) 代替HTTPのポート番号は,8080である。
〔不審なログインの発見と対応〕
Eさんが,12月9日月曜日に週次アクセスログ調査をしたところ,12月6日の11時から13時にFサーバ1及びFサーバ2にログインを試みて失敗した記録が多数見つかった。アクセス元は,営業部のGさんのPC(以下,PC-Gという)であった。Eさんが,10時40分にGさんに電話で問い合わせたところ,12月6日は,Fサーバ1及びFサーバ2にはログインを試みていないとのことであった。Eさんは,PC-Gがマルウェアに感染したおそれがあると考え,①マルウェア感染拡大防止のためのPC-Gの初動対応をGさんに指示した。また,Gさんへの代替PCの貸出しとPC-Gの回収を行い,PC-Gについてはマルウェア感染への対応として,ディジタルフォレンジックスによる調査を行うことにして②必要な情報を取得した。
Eさんからマルウェア感染のおそれがあるという報告を受けたD主任は,PC-Gでaという方法を使ってbをした後に,フルスキャンを実施するようEさんに指示した。さらに,図2に示すマルウェアへの対処をQ社全体に指示することにした。
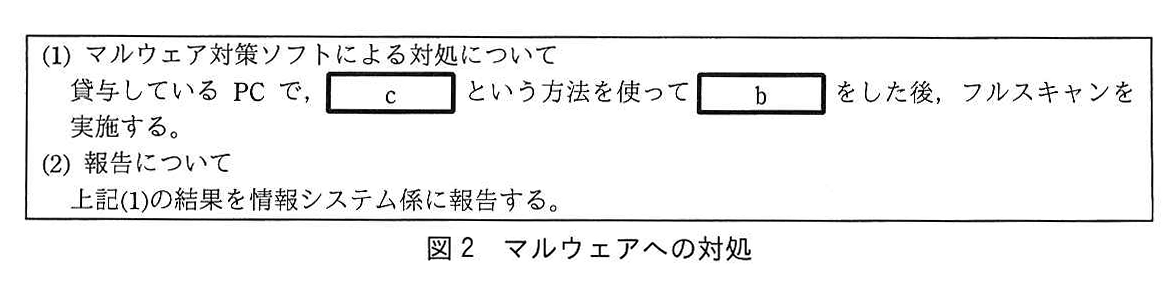
図の説明テキスト
(1) マルウェア対策ソフトによる対処について
貸与しているPCで,cという方法を使ってbをした後,フルスキャンを実施する。
(2) 報告について
上記(1)の結果を情報システム係に報告する。
Eさんは,PC-Gのフルスキャンで検出されたマルウェア(以下,マルウェアXという)の駆除を16時に完了した。Eさんは,マルウェアXへの感染の経緯を確認するために,GさんにPC-Gの使用状況をヒアリングした。
Eさんは,図3に示す調査結果を,12月10日の13時にD主任に報告した。
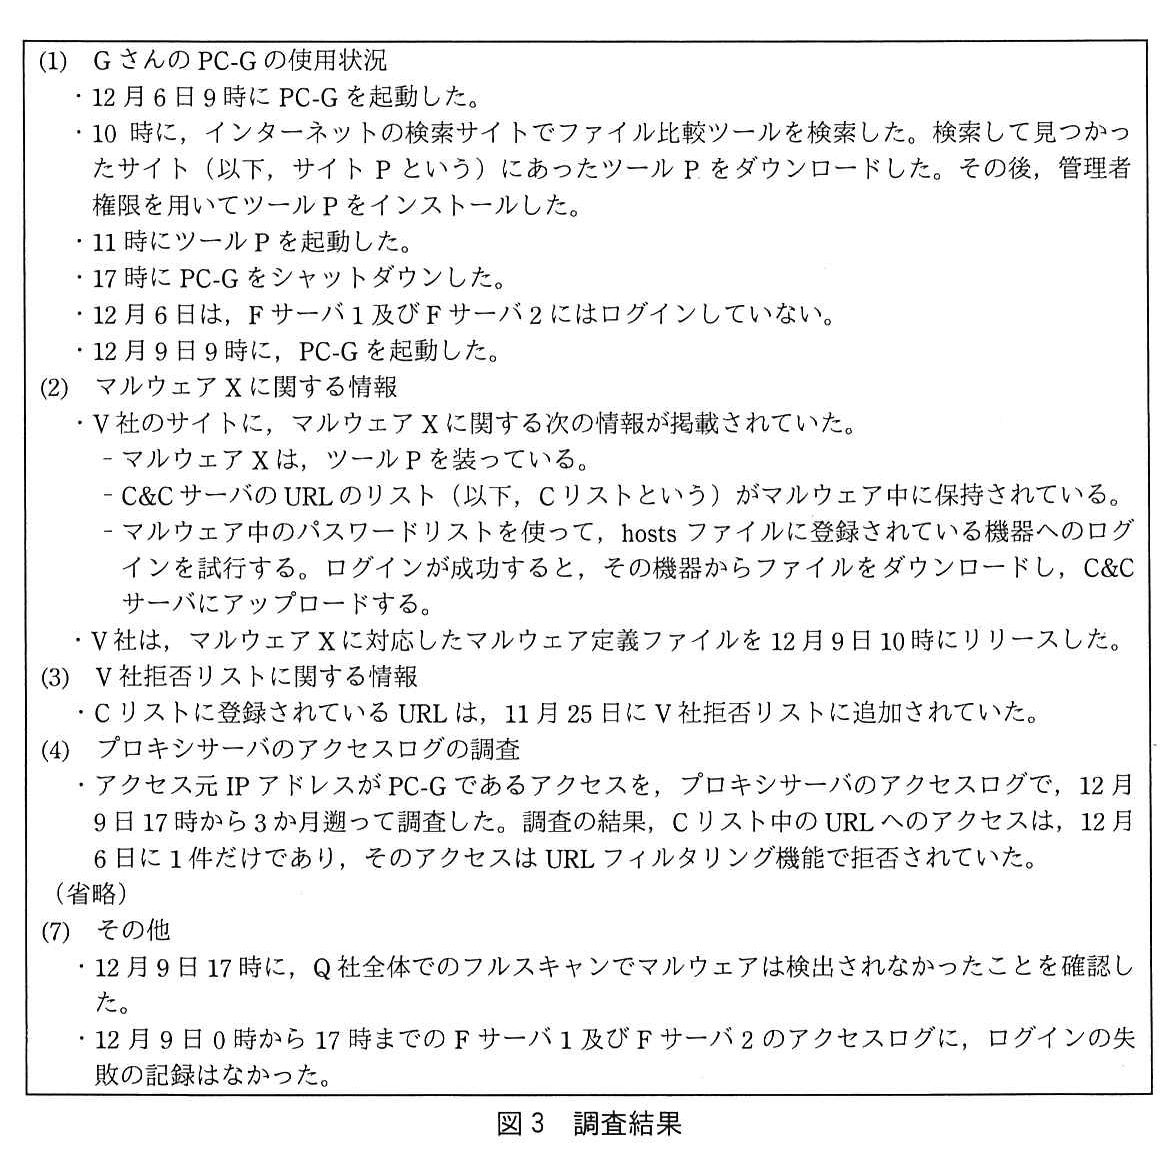
図の説明テキスト
(1) GさんのPC-Gの使用状況
・12月6日9時にPC-Gを起動した。
・10時に,インターネットの検索サイトでファイル比較ツールを検索した。検索して見つかったサイト(以下,サイトPという)にあったツールPをダウンロードした。その後,管理者権限を用いてツールPをインストールした。
・11時にツールPを起動した。
・17時にPC-Gをシャットダウンした。
・12月6日は,Fサーバ1及びFサーバ2にはログインしていない。
・12月9日9時に,PC-Gを起動した。
(2) マルウェアXに関する情報
・V社のサイトに,マルウェアXに関する次の情報が掲載されていた。
- マルウェアXは,ツールPを装っている。
- C&CサーバのURLのリスト(以下,Cリストという)がマルウェア中に保持されている。
- マルウェア中のパスワードリストを使って,hostsファイルに登録されている機器へのログインを試行する。ログインが成功すると,その機器からファイルをダウンロードし,C&Cサーバにアップロードする。
・V社は,マルウェアXに対応したマルウェア定義ファイルを12月9日10時にリリースした。
(3) V社拒否リストに関する情報
・Cリストに登録されているURLは,11月25日にV社拒否リストに追加されていた。
(4) プロキシサーバのアクセスログの調査
・アクセス元IPアドレスがPC-Gであるアクセスを,プロキシサーバのアクセスログで,12月9日17時から3か月遡って調査した。調査の結果,Cリスト中のURLへのアクセスは,12月6日に1件だけであり,そのアクセスはURLフィルタリング機能で拒否されていた。
(省略)
(7) その他
・12月9日17時に,Q社全体でのフルスキャンでマルウェアは検出されなかったことを確認した。
・12月9日0時から17時までのFサーバ1及びFサーバ2のアクセスログに,ログインの失敗の記録はなかった。
報告を受けたD主任は,プロキシサーバに関して次の2点を指示した。
・Q社内からサイトPに接続できないようにするための管理者拒否リストの設定変更
・③プロキシサーバのアクセスログに関して調査すべき範囲の漏れをカバーするための追加調査
Eさんは,設定変更したこと,及び追加調査の結果,問題がなかったことをD主任に報告した。D主任とEさんは,図3,設定変更の実施及び追加調査の結果を総務部長に報告した。総務部長は,今回のマルウェアXの感染を踏まえ,追加のマルウェア対策の検討を指示した。D主任とEさんは,次の項目を検討することにした。
項目1:万が一マルウェアに感染した場合の被害拡大を防ぐ対策
項目2:マルウェア感染のリスクを低減する対策
〔項目1の検討〕
D主任とEさんは,PCがマルウェアに感染した場合,Fサーバ1及びFサーバ2にも影響があり得ると考えた。そこで,従業員が,所属している部以外のLANにPCを接続することを禁止した上で,FW及びプロキシサーバの設定変更の案を次のとおりまとめた。
・Fサーバ1の利用者を総務部員及び営業部員に,Fサーバ2の利用者を技術部員にそれぞれ振り分けて,④FWのフィルタリングルールのうちの二つのルールについて,送信元を変更する。
・サーバLANとインターネットとの間の通信を運用に必要なものだけにするために,アクセス元がサーバLANのUFルールを表3のとおりに設定する。
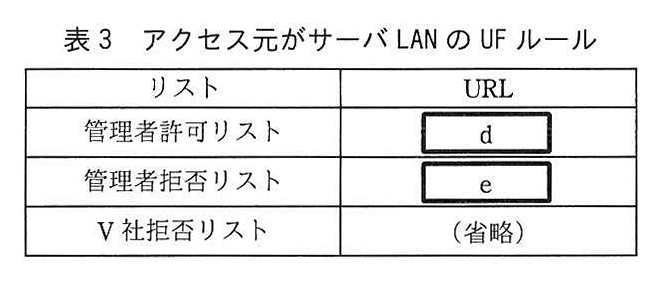
図の説明テキスト
| リスト | URL |
|---|---|
| 管理者許可リスト | d |
| 管理者拒否リスト | e |
| V社拒否リスト | (省略) |
D主任とEさんは,設定の変更は直ちに実施できると考え,変更内容を総務部長に報告し,許可を得て設定を変更した。
〔項目2の検討〕
D主任とEさんは,マルウェア感染のリスクを低減するために,管理者権限の付与は,情報システム係の利用者IDに限定するのがよいと考えた。さらに,あらかじめ登録した実行ファイルだけの実行を,ファイルのハッシュ値を比較することによって許可するソフトウェア(以下,Yソフトという)の導入を検討することにした。Eさんは,Yソフトを利用する上で注意点はないのかと,D主任に質問した。D主任は,次のように答えた。
・⑤ハッシュ値の登録変更が必要になる場合がある。
・⑥ある種のマルウェアでは実行を禁止できない。
D主任とEさんは,Yソフトのメリットとデメリットの確認,及び導入案の作成を進めた。
設問と解答・解説
設問1
〔不審なログインの発見と対応〕について,(1)〜(4)に答えよ。
本文中の下線①について,初動対応の内容を15字以内で述べよ。
本文中の下線②について,どのような情報か。10字以内で答えよ。
模範解答
ディスクイメージ
採点基準
- 4点: 「ディスクイメージ」と記載されている。
- 2点: ディスクの複製など同等の内容が記載されている。
- 0点: 記載がない、または見当違いである。
解説
根拠:問題文に「PC-Gについてはマルウェア感染への対応として,ディジタルフォレンジックスによる調査を行うことにして必要な情報を取得した」とあります。ディジタルフォレンジックス(コンピュータフォレンジクス)において、証拠保全のために取得する最も基本的かつ重要な情報は、ストレージの完全な複製であるディスクイメージです。
高得点のポイント
- ディジタルフォレンジックスの証拠保全対象としてディスクイメージを挙げること。
本文中のaに入れる適切な方法を35字以内で述べよ。
模範解答
最新のマルウェア定義ファイルを保存したDVD-Rの使用
採点基準
- 4点: DVD-Rを用いて最新のマルウェア定義ファイルを更新する方法が正確に記述されている。
- 2点: DVD-Rの使用には触れているが、内容に不足や不正確な点がある。
- 0点: 無回答、または本文の趣旨と異なる記述である。
解説
根拠:マルウェア感染の疑いがあるPC-Gは、初動対応でネットワークから切り離されています。したがって、インターネット上のV社配布サイトから直接ファイルをダウンロードすることはできません。問題文の「Q社のネットワーク構成」の段落に「別のPCを用いてマルウェア定義ファイルをV社配布サイトから手動でダウンロードし,そのファイルを保存したDVD-Rを用いて更新することもできる」とあるため、ネットワークに接続せずに定義ファイルを更新するこの方法(a)を用います。
高得点のポイント
- ネットワーク非接続環境での更新手段であるDVD-Rを使用することに言及する。
- 最新のマルウェア定義ファイルを適用する目的を明示する。
本文及び図2中のbに入れる適切な対応を20字以内で述べよ。
模範解答
マルウェア定義ファイルの更新
採点基準
- 4点: 「マルウェア定義ファイルの更新」と正しく記述されている。
- 2点: 定義ファイルの更新の旨は読み取れるが、不正確な表現が含まれる。
- 0点: 無回答または誤りである。
図2中のcに入れる適切な方法を25字以内で述べよ。
模範解答
マルウェア対策ソフトの画面の操作
採点基準
- 4点: 「マルウェア対策ソフトの画面の操作」と正しく記述されている。
- 2点: 画面操作による旨は読み取れるが、表現に不足や不正確な点がある。
- 0点: 無回答または誤りである。
本文中の下線③について,追加調査の範囲を25字以内で具体的に述べよ。
模範解答
Q社内の全てのPC及びサーバからのアクセス
採点基準
- 2点: 「全てのPC及びサーバ」など、全端末が対象であることを示している。
- 1点: PCのみ、またはサーバのみなど、調査範囲が限定的である。
- 0点: 見当違いの記述である。
- 2点: アクセスログにおける「送信元」としての対象範囲であることが論理的に記述されている。
- 1点: 意図は伝わるが、表現がやや不自然である。
- 0点: 論理性が欠如している。
解説
根拠:図3(4)「プロキシサーバのアクセスログの調査」において、Eさんは「アクセス元IPアドレスがPC-Gであるアクセス」のみを調査しています。しかし、マルウェアXがPC-G以外の端末にも感染している可能性を考慮する必要があります。したがって、プロキシサーバのログを調査する範囲(アクセス元IPアドレス)は、PC-Gだけでなく、Q社内の他のすべてのPCおよびサーバを含めるように広げる必要があります。
高得点のポイント
- 調査対象をPC-Gに限定せず、Q社内の全てのPC及びサーバに範囲を広げること。
設問2
〔項目1の検討〕について,(1),(2)に答えよ。
本文中の下線④について,変更する二つのルールの項番と,それぞれの変更後のルールにおける送信元の内容を答えよ。
模範解答
① 項番: 3, 送信元: 総務部LAN,営業部LAN
② 項番: 4, 送信元: 技術部LAN
採点基準
- 3点: 変更対象の項番が「3」と「4」であることが正しく特定されている。
- 1点: 片方の項番のみ正しい。
- 0点: 両方とも誤りである。
- 3点: 項番3の送信元を「総務部LAN、営業部LAN」、項番4の送信元を「技術部LAN」と正しく割り当てている。※①・②の記載順は問わない(項番と送信元の対応が正しければ満点)。
- 1点: 送信元の設定に一部誤りがある。
- 0点: 設定が全く論理的でない。
解説
根拠:下線④の直前にある「Fサーバ1の利用者を総務部員及び営業部員に、Fサーバ2の利用者を技術部員にそれぞれ振り分けて」という要件を、表2「FWのフィルタリングルール」に反映させます。
- Fサーバ1宛ての通信を許可しているルールは項番3です。現在の送信元は「総務部LAN,営業部LAN,技術部LAN」ですが、これを「総務部LAN,営業部LAN」に変更します。
- Fサーバ2宛ての通信を許可しているルールは項番4です。現在の送信元は「総務部LAN,営業部LAN,技術部LAN」ですが、これを「技術部LAN」に変更します。
高得点のポイント
- 変更すべきルールの項番(3および4)を正しく特定すること。
- 要件に従って、項番3の送信元を総務部LAN,営業部LAN、項番4の送信元を技術部LANに正しく絞り込むこと。
表3中のdに入れる適切な設定内容を答えよ。
模範解答
V社配布サイトのURL
採点基準
- 6点: 「V社配布サイトのURL」と正しく記載されている。
- 3点: V社配布サイトへのアクセスを許可する旨はわかるが、不正確な表現である。
- 0点: 誤りである。
表3中のeに入れる適切な設定内容を答えよ。
模範解答
全て
採点基準
- 6点: 「全て」(「すべて」「全部」など表記違いも含む)と正しく記載されている。
- 3点: 全URLを拒否する趣旨だが、表1の「全て」の指定になっていない(例:「全URL」「*」「許可リスト以外」など)。
- 0点: 無回答、または特定URLの列挙など誤りである。
解説
根拠:表1「プロキシサーバの機能概要」のURLフィルタリング機能の仕様によると、「管理者拒否リストに,“全て”と記載すると,管理者許可リストで許可したURL以外のURLへのアクセスが拒否される」とあります。dで許可した「V社配布サイトのURL」以外へのアクセスをすべて遮断する必要があるため、管理者拒否リスト(e)には「全て」を設定します。
高得点のポイント
- UFルールの仕様に基づき、許可リスト以外のすべての通信を拒否するためのキーワード「全て」を記述すること。
設問2(1)は,正答率が高かった。通信要件からFWフィルタリングルールをどのように設定すべきかについて,よく理解されていた。
設問3
〔項目2の検討〕について,(1),(2)に答えよ。
本文中の下線⑤について,どのような場合か。30字以内で具体的に述べよ。
模範解答
登録した実行ファイルがバージョンアップされた場合
採点基準
- 2点: 実行ファイルのバージョンアップやパッチ適用など、正規のファイルが更新される状況を正しく挙げている。
- 1点: ファイルが変化することには触れているが、運用上の具体的な理由が不明確である。
- 0点: 見当違いの記述である。
- 2点: ハッシュ値が変わる理由として、ファイル更新の文脈を論理的に記述している。
- 1点: 意図は伝わるが、文脈として不十分である。
- 0点: 論理性が欠如している。
解説
根拠:Yソフトは「あらかじめ登録した実行ファイルだけの実行を,ファイルのハッシュ値を比較することによって許可するソフトウェア」です。ハッシュ値はファイルの内容から一意に計算される値であり、ファイルの内容が1ビットでも変化すればハッシュ値も全く異なる値になります。正常な運用において実行ファイルの内容が変化するのは、ソフトウェアのバージョンアップや修正プログラム(パッチ)の適用が行われた場合です。このとき、新しい実行ファイルのハッシュ値をYソフトに再登録しなければ、実行が許可されなくなります。
高得点のポイント
- 正常なファイルであってもハッシュ値が変わる具体的な状況として、バージョンアップやパッチ適用に言及すること。
本文中の下線⑥について,どのようなマルウェアか。35字以内で具体的に述べよ。
模範解答
登録した実行ファイルのマクロとして実行されるマルウェア
採点基準
- 2点: マクロマルウェアやスクリプトなど、登録済みの正規の実行ファイルに寄生して動作するマルウェアであることを正しく挙げている。
- 1点: マクロやスクリプト型に触れているが、登録した(許可された)実行ファイル上で動く点が不明確である。
- 0点: 無回答、または「実行ファイルが変化(改ざん・置換)したマルウェア」など、ハッシュ値の不一致でYソフトに禁止される場合など見当違いの記述である。
- 2点: Yソフトの仕様的限界と整合する形で論理的に記述している。
- 1点: 意図は伝わるが、表現が不正確である。
- 0点: 論理性が欠如している。
解説
根拠:Yソフトは「実行ファイル」のハッシュ値をチェックして実行を許可・拒否します。したがって、マルウェア自身が独立した「実行ファイル(.exeなど)」である場合は防御できますが、実行ファイルではない形式のマルウェアは防げません。その代表例が、Microsoft Officeなどの正規のアプリケーション(登録済みの実行ファイル)の機能として読み込まれて実行されるマクロマルウェアや、正規のインタプリタによって実行される悪意のあるスクリプトファイルです。これらは、Yソフトから見れば「正規のアプリケーションが動作しているだけ」と判定されるため、実行を禁止できません。
高得点のポイント
- Yソフトの検知対象(実行ファイル)をすり抜ける手法として、登録した実行ファイル(正規アプリ)の機能(マクロやスクリプトなど)として実行される点を指摘すること。
設問3(2)は,正答率が低かった。実行ファイルの変化について述べた解答が散見された。実行ファイルが変化した場合は,ハッシュ値があらかじめ登録したハッシュ値とは異なるので,Yソフトによって実行を禁止される。実行を許可されているファイルを悪用するマルウェアには,どのようなものがあるかを考えて解答してほしかった。