令和4年度 春期 情報処理安全確保支援士試験 午後Ⅰ 問3 QRコード決済におけるオンライン本人確認と当人認証の設計
テクノロジセキュリティ技術
学習ガイド
スマートフォンのQRコード決済サービスの新規立ち上げに伴うセキュリティ設計を題材にした問題です。口座連携時のなりすまし防止に向けた身元確認とログイン時の当人認証の区別、公的個人認証や画像撮影を用いたオンライン確認の手順、端末紛失対策が問われます。報告書の定義に照らして2種類の確認行為を仕分けし、電子証明書を用いた検証の流れや撮影時の不正防止策を会話文から読み解いて整理しましょう。
この記事で押さえる論点
- 身元確認と当人認証の概念の違いと適用するタイミングを説明できる
- 預金口座連携時に生じるなりすましの手口と自社で身元確認を行う必要性を説明できる
- 公的個人認証や容貌撮影を用いたオンライン身元確認の検証手順を説明できる
- ログイン状態維持と端末盗難に伴うリスクに対するアプリ側の保護機能を述べられる
出題情報
- 出題
- 2022(R4)春 情報処理安全確保支援士 午後I 問3
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
近年,スマートフォンを用いた決済において不正利用事件が多発している。IPAが公開している“情報セキュリティ10大脅威”の個人部門では“スマホ決済の不正利用”が2020年度,2021年度で1位となっており,サービス提供者による対策が望まれている。 本問では,スマートフォン向けQRコード決済サービス用プログラムの開発を題材として,不正利用が発生するリスクとサービス提供者での対策について,セキュリティの観点での対応力を問う。
問3では,スマートフォン向けQRコード決済サービスを題材に,決済サービスで不正利用が発生するリスクとその対策について出題した。全体として正答率は平均的であった。
問題本文
問3 スマートフォン向けQRコード決済サービスの開発に関する次の記述を読んで,設問1〜3に答えよ。
L社は,様々なWebサービスを提供している従業員8,000名の企業である。市場環境の変化に合わせ,L社は,QRコードを利用した実店舗向けの決済サービス(以下,Qサービスという)を提供することを決め,Qサービス用のサーバプログラムと,Qサービスを利用するためのスマートフォン向けアプリケーションプログラム(以下,Qアプリという)を開発することになった。
システム開発部門のBさんは,Qサービス用のサーバプログラム及びQアプリの開発責任者に任命された。
〔Qサービス用のサーバプログラム及びQアプリの概要〕
Qサービス用のサーバプログラム及びQアプリの機能ごとの概要を表1に示す。
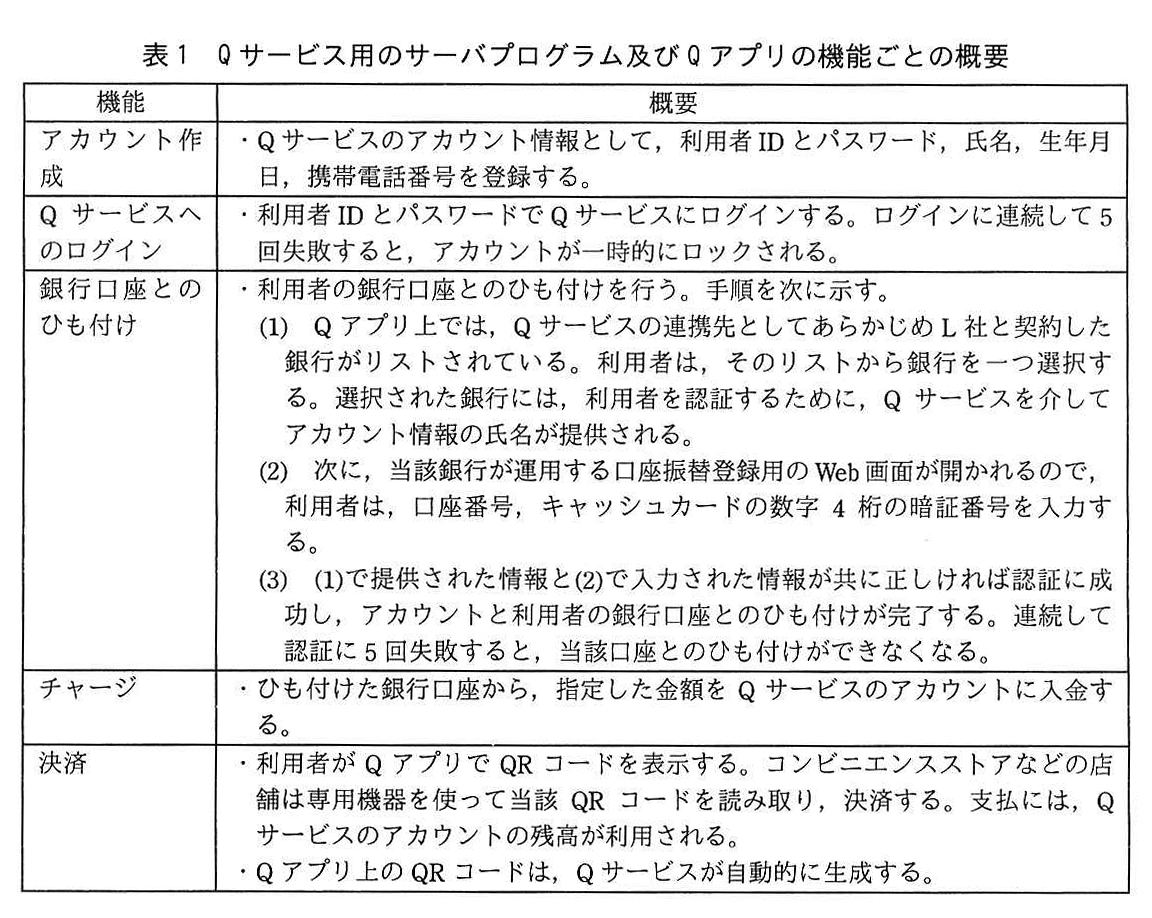
図の説明テキスト
表1 Qサービス用のサーバプログラム及びQアプリの機能ごとの概要
| 機能 | 概要 |
|---|---|
| アカウント作成 | Q サービスのアカウント情報として,利用者IDとパスワード,氏名,生年月日,携帯電話番号を登録する。 |
| Q サービスへのログイン | 利用者IDとパスワードでQ サービスにログインする。ログインに連続して5回失敗すると,アカウントが一時的にロックされる。 |
| 銀行口座とのひも付け | 利用者の銀行口座とのひも付けを行う。手順を次に示す。 (1) Q アプリ上では,Q サービスの連携先としてあらかじめ L 社と契約した銀行がリストされている。利用者は,そのリストから銀行を一つ選択する。選択された銀行には,利用者を認証するために,Q サービスを介してアカウント情報の氏名が提供される。 (2) 次に,当該銀行が運用する口座振替登録用の Web 画面が開かれるので,利用者は,口座番号,キャッシュカードの数字4桁の暗証番号を入力する。 (3) (1)で提供された情報と(2)で入力された情報が共に正しければ認証に成功し,アカウントと利用者の銀行口座とのひも付けが完了する。連続して認証に5回失敗すると,当該口座とのひも付けができなくなる。 |
| チャージ | ひも付けた銀行口座から,指定した金額を Q サービスのアカウントに入金する。 |
| 決済 | 利用者が Q アプリで QR コードを表示する。コンビニエンスストアなどの店舗は専用機器を使って当該 QR コードを読み取り,決済する。支払には,Q サービスのアカウントの残高が利用される。 Q アプリ上の QR コードは,Q サービスが自動的に生成する。 |
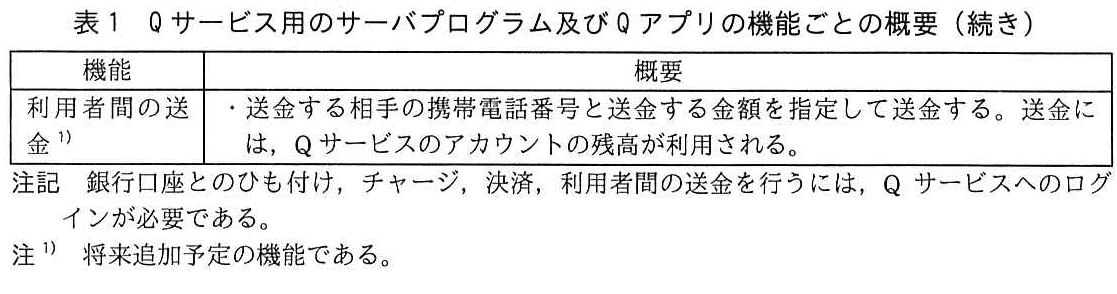
図の説明テキスト
表1 Qサービス用のサーバプログラム及びQアプリの機能ごとの概要(続き)
| 機能 | 概要 |
|---|---|
| 利用者間の送金 1) | 送金する相手の携帯電話番号と送金する金額を指定して送金する。送金には,Qサービスのアカウントの残高が利用される。 |
注記 銀行口座とのひも付け,チャージ,決済,利用者間の送金を行うには,Qサービスへのログインが必要である。
注 1) 将来追加予定の機能である。
〔本人確認〕
Bさんは,上司である情報処理安全確保支援士(登録セキスペ)のC課長に表1をレビューしてもらった。C課長は,Qサービス及びQアプリが他人名義で利用されたり,他人のアカウントで不正にログインされたりすることを防ぐためには,表1のアカウント作成とQサービスへのログインの方法では本人確認が不十分であると指摘した。
C課長は,経済産業省が2020年に公表した“オンラインサービスにおける身元確認手法の整理に関する検討報告書”を確認するように指示した。当該報告書では,本人確認の構成要素は,身元確認と当人認証であると整理されている。身元確認は,“登録する氏名・住所・生年月日等が正しいことを証明/確認すること”と定義されている。また,当人認証は,“認証の3要素のいずれかの照合で,その人が作業していることを示すこと”と定義されている。したがって,Qサービスにおいては,表1のa時に身元確認を,表1のb時に当人認証を実施することになる。
〔身元確認〕
Bさんは,身元確認についてどのような方法があるのかを調査したところ,“犯罪による収益の移転防止に関する法律施行規則”(以下,犯収法規則という)に規定があることが分かった。犯収法規則の規定を参考にすると,銀行側が利用者の身元確認を行い,かつ,銀行がその記録を保存していることをL社が確認すれば,Qサービスのa時の身元確認を実施したとみなせるとBさんは考え,C課長に相談した。
C課長は,表1の銀行口座とのひも付けでは,キャッシュカードの所持が確認されず,暗証番号で照合されるだけなので,攻撃者が他人の氏名でアカウント作成を行い,①他人の銀行口座とのひも付けを行うリスクを低減するためには,L社が表1の a 時に身元確認を実施する必要があると指摘した。
L社には対面で身元確認できる店舗がなく,身元確認の手続を郵送で行うことになると,利用者がQサービスを利用するまでに時間が掛かる。Bさんは,身元確認をオンラインで行う方法をC課長に相談した。
C課長は,将来,Qサービスには利用者間の送金機能などが追加されることを考慮し,金融庁が公表している“犯罪収益移転防止法におけるオンラインで完結可能な本人確認方法の概要”の個人顧客向けの本人確認方法が採用できると考えた。そこで,表2のように整理してBさんに説明した。
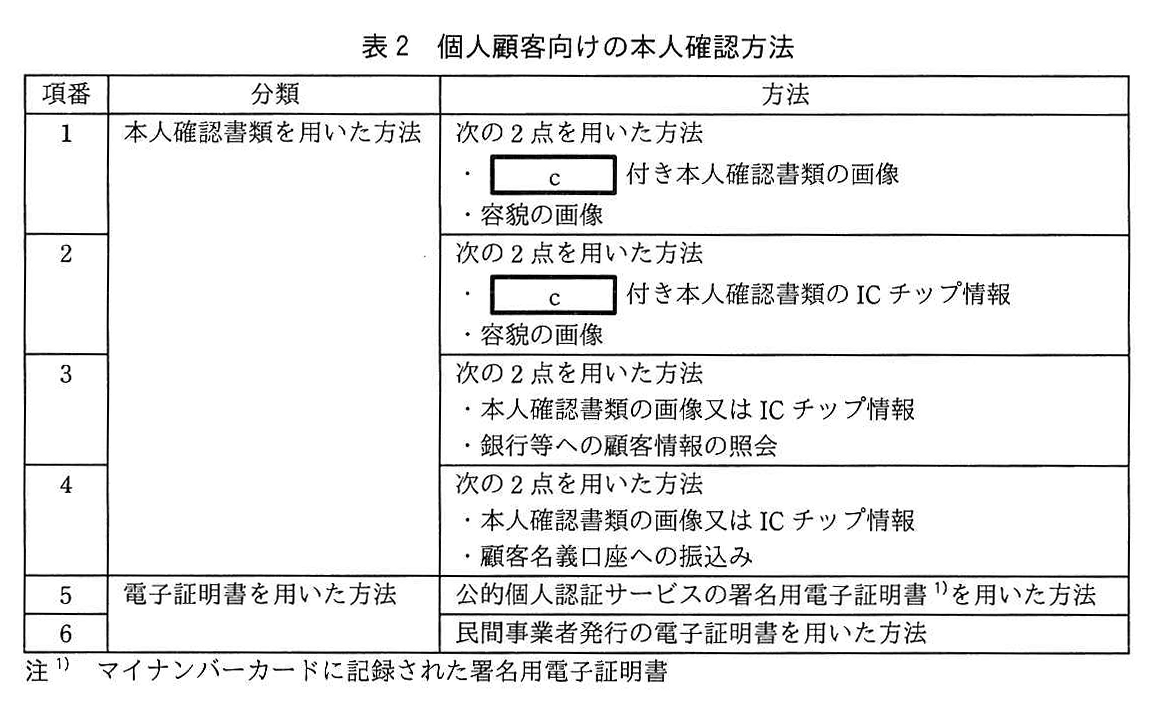
図の説明テキスト
表2 個人顧客向けの本人確認方法
| 項番 | 分類 | 方法 |
|---|---|---|
| 1 | 本人確認書類を用いた方法 | 次の2点を用いた方法 ・c付き本人確認書類の画像 ・容貌の画像 |
| 2 | 次の2点を用いた方法 ・c付き本人確認書類のICチップ情報 ・容貌の画像 |
|
| 3 | 次の2点を用いた方法 ・本人確認書類の画像又は IC チップ情報 ・銀行等への顧客情報の照会 |
|
| 4 | 次の2点を用いた方法 ・本人確認書類の画像又は IC チップ情報 ・顧客名義口座への振込み |
|
| 5 | 電子証明書を用いた方法 | 公的個人認証サービスの署名用電子証明書 1) を用いた方法 |
| 6 | 民間事業者発行の電子証明書を用いた方法 |
注1) マイナンバーカードに記録された署名用電子証明書
次は,表2についてのBさん及びC課長の会話である。
Bさん:項番5のセキュリティが強固だと思うので,項番5をQサービスに導入する場合の本人確認方法について詳しく教えてください。
C課長:マイナンバーカードには,地方公共団体情報システム機構が発行した署名用電子証明書などが格納されている。Qサービスの利用者は,NFC機能のあるスマートフォンを利用して,マイナンバーカードを読み取り,署名用電子証明書のパスワードを Qアプリに入力する。入力されたパスワードが正しい場合,マイナンバーカード内の d で Qサービスの申込用のデータにデジタル署名し,当該デジタル署名,当該データ本体,署名用電子証明書を Qサービスに送付する。Qサービス側で,デジタル署名が利用者本人のものであり,改ざんされていないことを Qサービスの利用者の e を用いて確認した後,地方公共団体情報システム機構に f を確認する。
Bさん:項番5の方法では,利用者が NFC機能のあるスマートフォンとマイナンバーカードを用意する必要があるのですね。それならば,項番1の方が,利用者にとっては利用しやすい方法と言えそうです。項番1では,注意点はありますか。
C課長:項番1では事前に準備した他人の画像を用いられないようにする必要がある。
Bさん:どうすればよいでしょうか。
C課長:完全な対策はないが,政府が犯収法規則の改正において意見公募を実施した際の“警察庁及び共管各省庁の考え方”に記載されている方法を採用すると,“Qアプリが毎回ランダムな数字を表示し,利用者が g して,直ちに送信することによって,L社では提出された画像が事前に準備されたものではないことを確認する”という方法が考えられる。この方法で身元確認しよう。
Bさん:分かりました。
〔当人認証〕
Bさんは,Qサービスの当人認証を強化する方法を検討し,利用者IDとパスワードによる認証後に SMSで認証コードを利用者に送り,入力させる方法を実装することを考えた。
一方,利便性を向上させるために,ログインが成功した場合は,1か月間,ログイン状態を保持することを考えた。しかし,②Qサービスにログインした状態で,スマートフォンの画面ロックを設定していないと,Qサービスが不正利用されることがある。そこで,Qサービスにログインした状態を保持することにした上で,③Qアプリに不正利用を防ぐための機能を追加することにした。
これまでの検討を踏まえ,Bさんは,Qサービス用のサーバプログラムとQアプリの開発を進めた。
設問と解答・解説
空欄a に入れる適切な字句を選べ。
模範解答
選択肢イ: アカウント作成
解説
本文中の身元確認の定義は「登録する氏名・住所・生年月日等が正しいことを証明/確認すること」とされています。
表1の機能一覧を確認すると、氏名や生年月日等の情報を登録する機能は「アカウント作成」です。
したがって、空欄aには「アカウント作成」が入ります。
各選択肢の解説
- ア: 「Qサービスへのログイン」は、登録済みの利用者IDとパスワードを用いてログインする処理です。これは「当人認証」に該当するため、身元確認を行うタイミングとしては不適切です。
- イ: 正解。
空欄b に入れる適切な字句を選べ。
模範解答
選択肢ア: Qサービスへのログイン
解説
本文中の当人認証の定義は「認証の3要素のいずれかの照合で,その人が作業していることを示すこと」とされています。
表1の機能一覧を確認すると、利用者IDとパスワードという知識情報(認証の要素)を用いて操作者が本人であることを確認する機能は「Qサービスへのログイン」です。
したがって、空欄bには「Qサービスへのログイン」が入ります。
各選択肢の解説
- ア: 正解。
- イ: 「アカウント作成」は氏名等の情報を新しく登録する処理であり、身元確認に該当します。当人認証のタイミングとしては不適切です。
設問2
〔身元確認〕について,(1)〜(5)に答えよ。
本文中の下線①について,攻撃者はどのようにして他人の銀行口座とのひも付けを成功させるか。二つ挙げる方法のうち1つ目を30字以内で述べよ。
模範解答
漏えいしている口座番号と暗証番号を悪用する方法
口座番号と暗証番号をだまして聞き出し,悪用する方法
採点基準
- 3点: 「口座番号」および「暗証番号」を悪用することが適切に示されている。
- 0点: 口座番号や暗証番号に言及していない、または不適切な内容である。
- 3点: 「漏えいしている情報を入手・悪用する」または「だまして聞き出して悪用する」のいずれか一方の手法が論理的に示されている。
- 0点: 入手経路への言及がなく論理構造が不十分である、または不適切な内容である。
解説
表1の「銀行口座とのひも付け」の手順(2)において、利用者は「口座番号」と「キャッシュカードの数字4桁の暗証番号」を入力する必要があります。
攻撃者が他人の氏名でアカウントを作成し、他人の銀行口座とひも付けるためには、これらの情報を不正に入手しなければなりません(1つ目・2つ目は順不同)。
不正入手の手段としては、過去の情報漏えいなどで流出した情報を悪用する方法と、フィッシング詐欺などで利用者本人からだまして聞き出す方法の2つが挙げられます。
高得点のポイント
- 対象となる情報が「口座番号」と「暗証番号」であることが含まれていること
- 「漏えいした情報の悪用」または「だまして聞き出すこと」のいずれか一方の手法が示されていること
本文中の下線①について,攻撃者が他人の銀行口座とのひも付けを成功させる方法の2つ目を30字以内で述べよ。
模範解答
漏えいしている口座番号と暗証番号を悪用する方法
口座番号と暗証番号をだまして聞き出し,悪用する方法
採点基準
- 3点: 「口座番号」および「暗証番号」を悪用することが適切に示されている(1つ目の欄と異なる内容である場合に限る)。
- 0点: 1つ目の欄と同じ内容を答えている、口座番号や暗証番号に言及していない、または不適切な内容である。
- 3点: 1つ目の欄と異なるもう一方の手法(1つ目が漏えい情報の悪用なら「だまして聞き出して悪用する」、1つ目がだまして聞き出す方法なら「漏えいしている情報を入手・悪用する」)が論理的に示されている。
- 0点: 1つ目の欄と同じ内容を答えている、入手経路への言及がなく論理構造が不十分である、または不適切な内容である。
解説
表1の「銀行口座とのひも付け」の手順(2)において、利用者は「口座番号」と「キャッシュカードの数字4桁の暗証番号」を入力する必要があります。
攻撃者が他人の氏名でアカウントを作成し、他人の銀行口座とひも付けるためには、これらの情報を不正に入手しなければなりません(1つ目・2つ目は順不同)。
不正入手の手段としては、過去の情報漏えいなどで流出した情報を悪用する方法と、フィッシング詐欺などで利用者本人からだまして聞き出す方法の2つが挙げられます。
1つ目の欄と重複しない、もう一方の手法を解答します。
高得点のポイント
- 対象となる情報が「口座番号」と「暗証番号」であることが含まれていること
- 1つ目で解答したものとは異なる、もう一方の手法が示されていること
表2中の c に入れる適切な字句を,5字以内で答えよ。
模範解答
写真
採点基準
- 3点: 容貌の照合に本人確認書類の視覚情報が必要であることを踏まえた解答となっている。
- 0点: 容貌の照合に関連しない語句を解答している。
- 3点: 「写真」または「顔写真」という的確な字句を使用している。
- 0点: 文脈に合致しない不適切な字句を使用している。
解説
表2の項番1「本人確認書類を用いた方法」において、提出するのは「空欄c 付き本人確認書類の画像」と「容貌の画像」の2点です。
容貌の画像と本人確認書類の画像が同一人物であることを確認するためには、提出する本人確認書類に本人の 写真(顔写真) が付いている必要があります。
したがって、空欄cには「写真」が入ります。
高得点のポイント
- 容貌の照合に必要となる本人確認書類の要件として「写真」または「顔写真」を正しく導き出せていること
本文中の e に入れる適切な字句を,解答群の中から選び,記号で答えよ。
本文中の f に入れる適切な字句を,15字以内で述べよ。
模範解答
署名用電子証明書の有効性
署名用電子証明書の失効の有無
採点基準
- 3点: 確認対象が「署名用電子証明書」であることが的確に示されている。
- 0点: 対象が不明確、または誤った対象を提示している。
- 3点: 証明書に対する「有効性」または「失効の有無」を確認することが明記されている。
- 0点: 確認すべき内容が論理的に記述されていない。
本文中の g に入れる適切な字句を,40字以内で述べよ。
模範解答
そのランダムな数字を紙に書き,その紙と一緒に容貌や本人確認書類を撮影
採点基準
- 3点: 表示された「ランダムな数字(を紙に書くなど)」を含めて撮影することが示されている。
- 0点: ランダムな数字を利用する点に言及していない。
- 3点: その数字を「容貌や本人確認書類と一緒に」撮影する手順が論理的に構成されている。
- 0点: 同時に撮影する対象(容貌や本人確認書類)が欠落しており手順として不十分である。
解説
C課長の指摘によれば、項番1(本人確認書類の画像と容貌の画像)の方法では、「事前に準備した他人の画像を用いられないようにする」必要があります。
その対策として、「Qアプリが毎回ランダムな数字を表示し」、利用者がその場でリアルタイムに撮影を行っていることを証明させます。
具体的には、アプリに表示された数字を紙などに書き、それと一緒に自分の容貌や本人確認書類を撮影して直ちに送信させることで、事前に用意した画像ではないことを確認できます。
高得点のポイント
- 表示された「ランダムな数字」を記録(紙に書くなど)することが示されていること
- その数字と一緒に、容貌や本人確認書類を同時に撮影することが示されていること
設問2(4)は,正答率が低かった。公開鍵暗号の仕組みにおいて,電子証明書の有効性を確認する方法が必要となるが,このことを理解していないと思われる解答が多かった。公的個人認証サービスでは,地方公共団体情報システム機構(J-LIS)がOCSPによる方法とCRLによる方法を提供している。これらの方法について知っておいてほしい。設問2(5)は,正答率がやや低かった。Qアプリが表示するランダムな数字について,“当該数字を撮影する”という解答が多かった。そういった方法では,撮影したのが本人なのかを確認できない。オンラインにおける本人確認手法は,今後も様々な手法が提案されると思われるが,現在使われている最新の手法を理解しておいてほしい。
設問3
〔当人認証〕について,(1), (2)に答えよ。
本文中の下線②について,スマートフォンの画面ロックを設定していないと,どのような場合に不正利用が行われるか。20字以内で具体的に述べよ。
模範解答
スマートフォンを盗まれた場合
採点基準
- 3点: スマートフォンが手元から離れ、第三者の手に渡る状況であることが理解できている。
- 0点: 第三者が操作する状況について言及がない。
- 3点: 状況が「盗難」や「紛失」などの具体例を挙げて論理的に表現されている。
- 0点: 表現が曖昧であり、具体的な状況が伝わらない。
解説
本文の「当人認証」の検討において、利便性向上のために「ログインが成功した場合は、1か月間、ログイン状態を保持する」仕様とすることが記載されています。
この状態で「スマートフォンの画面ロックを設定していない」場合、スマートフォンが第三者の手に渡ると、認証プロセスを一切経ることなくQサービスが操作可能となってしまいます。
そのため、スマートフォンが 盗難 に遭った場合や 紛失 した場合に、不正利用が行われるリスクが生じます。
高得点のポイント
- 第三者が物理的にスマートフォンを操作可能となる状況(盗難、紛失など)であることが示されていること
本文中の下線③について,どのような機能が考えられるか。30字以内で具体的に述べよ。
模範解答
Qアプリの起動時に,PINコードで利用者を認証する機能
採点基準
- 3点: 不正利用を防ぐための独自の当人認証(PINコード、生体認証など)を要求することが示されている。
- 0点: 具体的な認証方法についての言及がない。
- 3点: その認証を「Qアプリの起動時(または利用時)」に実施する構成であることが論理的に示されている。
- 0点: 機能を適用するタイミングが欠落している。
解説
ログイン状態が保持されており、かつスマートフォンの画面ロックがない場合でも、第三者によるQサービスの不正利用を防ぐ仕組みが必要です。
この対策としては、Qアプリを利用する際(起動時など)に、アプリ独自で再度当人認証を行う機能を追加することが有効です。
具体的には、アプリの起動時に PINコード の入力や生体認証などを要求する機能を実装します。
高得点のポイント
- Qアプリの「起動時」や「利用開始時」など、適切なタイミングで認証を行うことが示されていること
- PINコードの入力や生体認証など、利用者を再認証する具体的な方法が示されていること
設問3(1)は,正答率が平均的であった。オンラインサービスの設計では,どのような不正が発生するのかを洗い出して,対策を検討することを心掛けてほしい。